Tipos de documento, validade e atualidade
Escolha quais documentos de identidade e de empresa a Certivant aceita, defina a idade máxima de um documento e decida o que acontece quando ele está vencido, antigo demais ou quando a data não pode ser lida, tanto para KYC quanto para KYB.
O que faz
Essas configurações ficam em Configurações → KYC e controlam quais documentos seus solicitantes podem enviar e como a Certivant trata as datas de um documento. Elas valem tanto para verificações KYC (identidade) quanto KYB (empresa): as regras dependem do tipo de documento, não do tipo de solicitação.
Tipos de documento aceitos
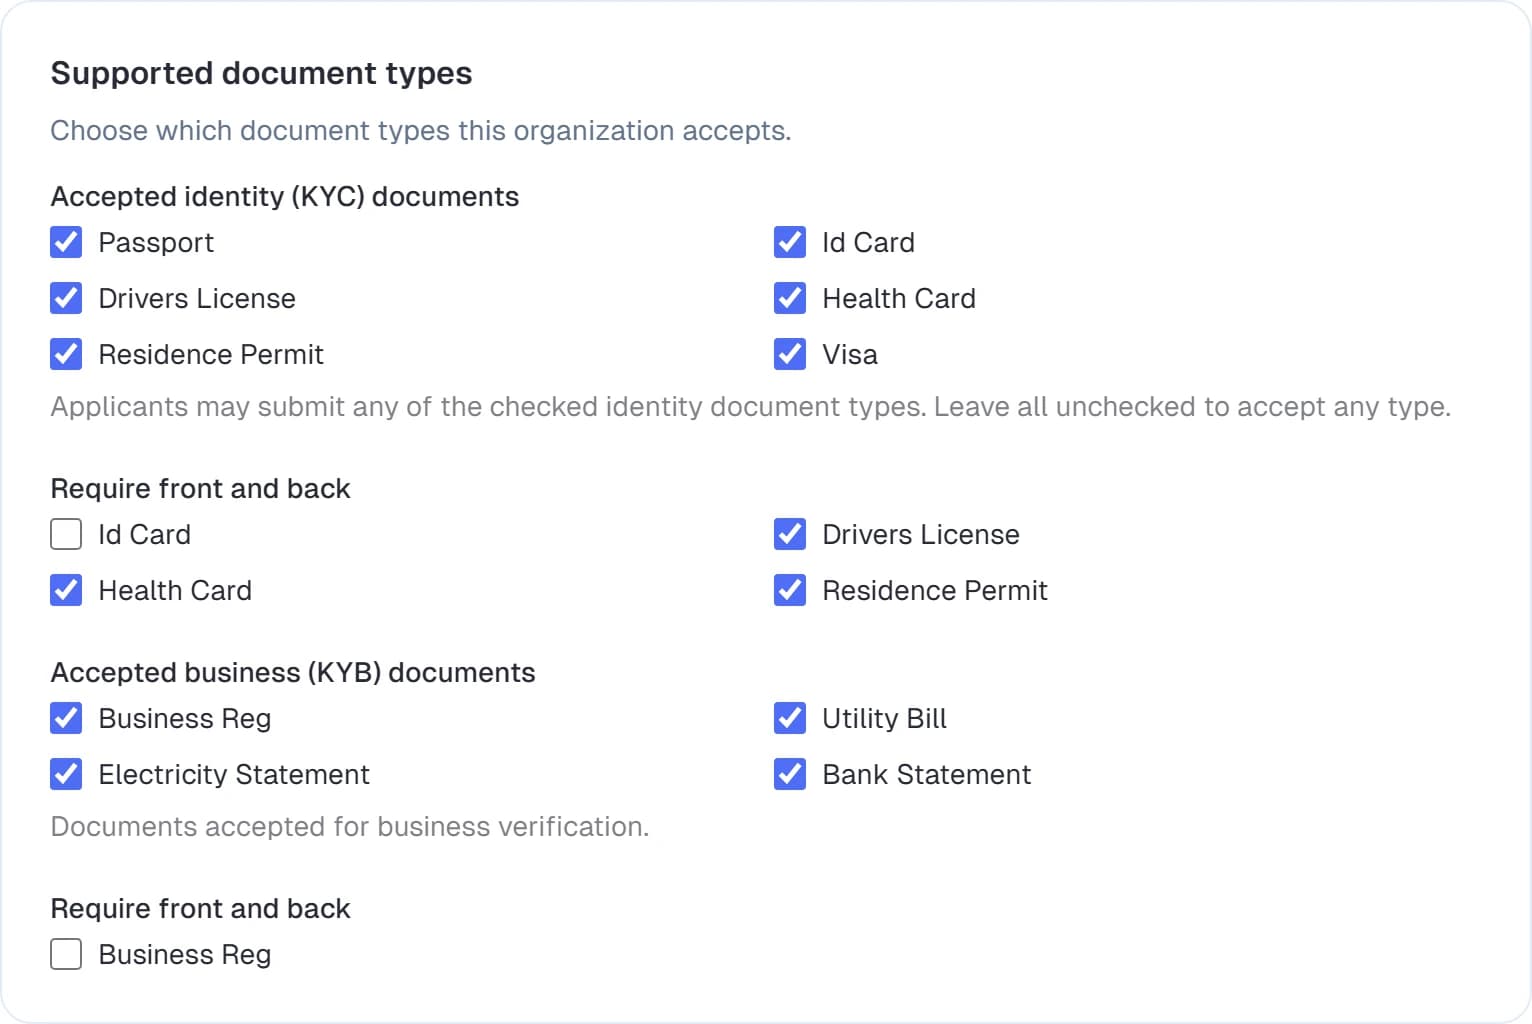
Marque os tipos de documento que sua organização aceita. São dois grupos:
- Documentos de identidade (KYC) aceitos: passaporte, documento nacional de identidade, carteira de motorista (CNH), autorização de residência e visto. O cartão de saúde não é aceito: em algumas jurisdições, como Quebec, ele não pode ser exigido para nada além de serviços de saúde. Os cartões de saúde que já estão no cadastro continuam sendo exibidos.
- Documentos de empresa (KYB) aceitos: registro da empresa, conta de serviços, extrato de energia elétrica e extrato bancário.
Para tipos com dois lados (documento de identidade, carteira de motorista etc.), use Exigir frente e verso para obrigar o solicitante a enviar os dois.
Se você deixar um grupo totalmente desmarcado, a Certivant aceita qualquer tipo desse grupo. Quando você seleciona apenas alguns, um solicitante que enviar um tipo que você não listou não é rejeitado automaticamente: uma verificação saudável é encaminhada para revisão manual, para que você possa aceitar um documento legítimo que não esteja na lista.
Atualidade e validade dos documentos
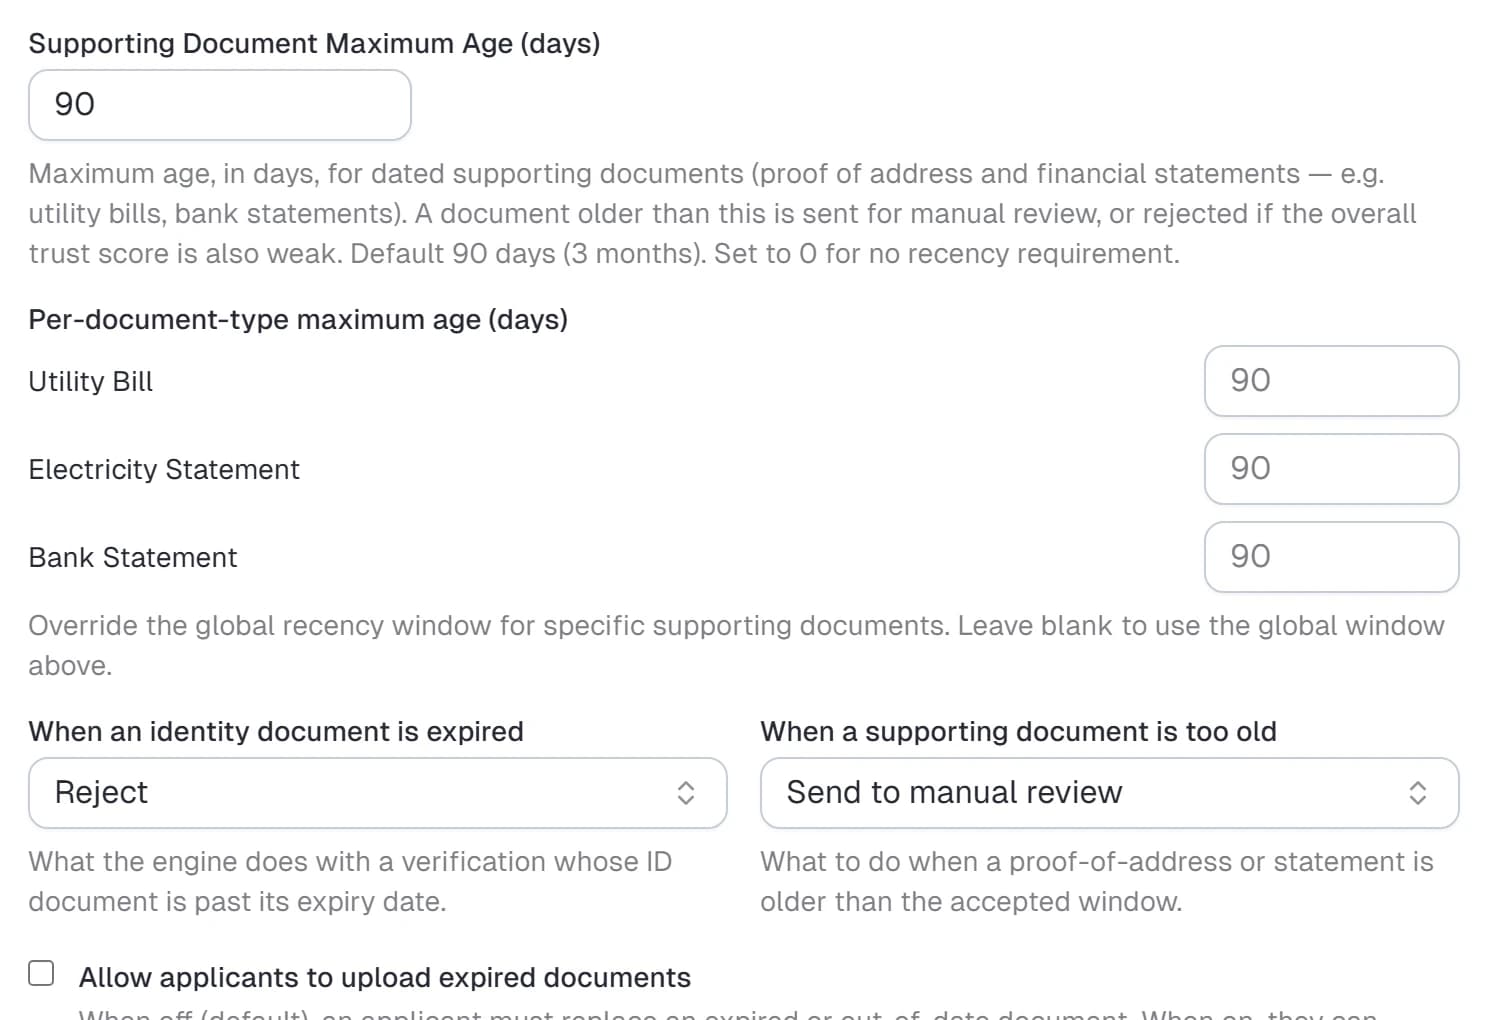
Idade máxima (atualidade)
Comprovantes de endereço e documentos financeiros (contas de serviços, extratos de energia elétrica e extratos bancários) precisam ser recentes. Defina:
- Idade máxima (dias): a janela global. O padrão é 90 dias (a janela de 3 meses, padrão do setor, para comprovante de endereço).
0desativa a verificação de atualidade. - Idade máxima por tipo de documento: se quiser, restrinja ou amplie a janela para um tipo específico (por exemplo, extratos bancários dentro de 60 dias e contas de serviços dentro de 90). Um tipo deixado em branco usa a janela global acima.
Os documentos de identidade são avaliados pela data de validade, e não pela atualidade.
O que fazer com um documento desatualizado
Duas listas definem o resultado, e cada uma oferece Rejeitar, Enviar para revisão manual ou Aceitar mesmo assim:
| Configuração | Aplica-se a | Padrão |
|---|---|---|
| Quando um documento de identidade está vencido | passaportes, documentos de identidade, carteiras de motorista etc. (solicitantes KYC e representantes KYB) | Rejeitar |
| Quando um documento comprobatório é antigo demais | contas de serviços e extratos fora da janela de idade máxima | Enviar para revisão manual |
Permitir que os solicitantes enviem documentos vencidos
Por padrão, o solicitante não consegue enviar um documento que a verificação feita no momento do envio considere vencido ou fora da janela: ele é orientado a substituí-lo. Ative Permitir que os solicitantes enviem documentos vencidos para oferecer a opção "Enviar este documento mesmo assim" depois que ele confirmar. (O que acontece em seguida com o documento enviado continua sendo definido pelas duas listas acima.)
Quando o sistema não consegue ler a data de um documento no envio, o solicitante é convidado a enviar uma cópia mais nítida, mas isso, por si só, nunca o bloqueia. O documento é aceito e um aviso "Para sua informação" aparece na solicitação, para que um revisor confirme a data visualmente.
Validação rápida de documentos
Enquanto o solicitante preenche o formulário, a Certivant executa uma verificação rápida em cada arquivo enviado (legibilidade, tipo de documento e as regras de validade e atualidade acima), para que ele corrija um documento inválido na hora, em vez de ser rejeitado depois. As primeiras verificações são gratuitas; se um solicitante continuar enviando documentos inválidos, sua organização pode ser cobrada uma pequena tarifa por verificação (consulte Faturamento e créditos). O preço e a quantidade de verificações gratuitas são definidos pela Certivant.
Risco de rede (VPN / proxy)
A Certivant verifica a conexão de cada solicitante com detecção própria, incluída em todos os planos sem custo adicional. Ela compara o endereço IP do solicitante com listas atualizadas diariamente de nós de saída Tor, provedores de VPN, redes de hospedagem e data centers e do Apple iCloud Private Relay. Também analisa o nome da operadora de rede, o nome do host e os cabeçalhos de proxy. Por fim, compara o fuso horário e a posição GPS do dispositivo com a localização do IP.
Algumas VPNs e proxies não estão em nenhuma lista. A Certivant também detecta esses casos:
- Verificação de conexão direta (WebRTC): quando o navegador do solicitante abre uma conexão direta em uma rede diferente da que carregou a página, o endereço visível é de um proxy ou de uma VPN parcial. O cartão Rede mostra então a provável conexão real.
- Verificação de DNS: um resolvedor de DNS em um país diferente do da conexão indica que o DNS contorna uma VPN.
- Endereço compartilhado: um IP que muitos solicitantes usaram recentemente, em várias organizações e fusos horários, é tratado como saída de VPN.
- Tempo de ida e volta: o servidor de borda da própria Certivant mede quanto tempo a conexão de rede leva, e o navegador mede o seu próprio tempo de ida e volta. Um navegador muito mais lento do que a conexão que recebemos está passando por um túnel. Isso também detecta proxies residenciais, que nenhuma lista consegue identificar.
Escolha o que acontece para cada tipo de conexão:
| Conexão | Padrão |
|---|---|
| Rede Tor | Enviar para revisão manual |
| Servidor proxy | Enviar para revisão manual |
| Hospedagem / data center | Enviar para revisão manual |
| VPN comercial | Aprovar com alerta vermelho |
| Relay de privacidade (iCloud Private Relay) | Ignorar |
Cada linha oferece Rejeitar, Enviar para revisão manual, Aprovar com alerta vermelho ou Ignorar:
- Aprovar com alerta vermelho nunca força uma decisão. A verificação segue a pontuação, e os revisores veem um alerta vermelho na solicitação e na lista.
- Todo tipo que não esteja definido como Ignorar também custa pontos na seção Integridade da rede da pontuação de confiança, junto com:
- um fuso horário do dispositivo que não corresponde à localização do IP
- uma posição GPS distante da localização do IP
Desative Verificar a conexão do solicitante para pular totalmente as verificações de rede.
O cartão Rede de uma solicitação mostra o endereço IP, sua localização e operadora de rede, além das comparações de fuso horário e de GPS. As solicitações criadas pela API não têm endereço IP do solicitante, por isso mostram Não verificado.
Alternativa à verificação facial
O cartão Verificações em Configurações → KYC/B tem uma caixa de seleção: Verificação facial: permitir outra forma de verificar (links sem formulário). Ela vem desativada por padrão: o selfie e a prova de vida são sempre obrigatórios.
Ative-a somente onde a lei exigir uma alternativa não biométrica, por exemplo em Quebec. Um solicitante que recusa a verificação facial pula então o selfie e a prova de vida, e a solicitação vai para a análise manual com uma verificação de identidade ao vivo recomendada. Em uma chamada ao vivo, o anfitrião compara visualmente o rosto com o documento de identidade.
A configuração é o valor de reserva para os links de verificação enviados sem formulário e para as chamadas ao vivo dessas solicitações. Valem três níveis, e a primeira correspondência vence:
faceCheckSkippablena API, quando enviado (trueoufalse) emPOST /api/v1/kyc/requestsou na API de agendamento de chamadas ao vivo.- O formulário da solicitação, com Permitir que os solicitantes pulem a verificação facial (editor de formulários → opções de segurança da captura).
- Esta configuração da organização.
Superadministradores também podem defini-la por cliente, na página de configurações do cliente. Veja Sinais de fraude.
Incorporação
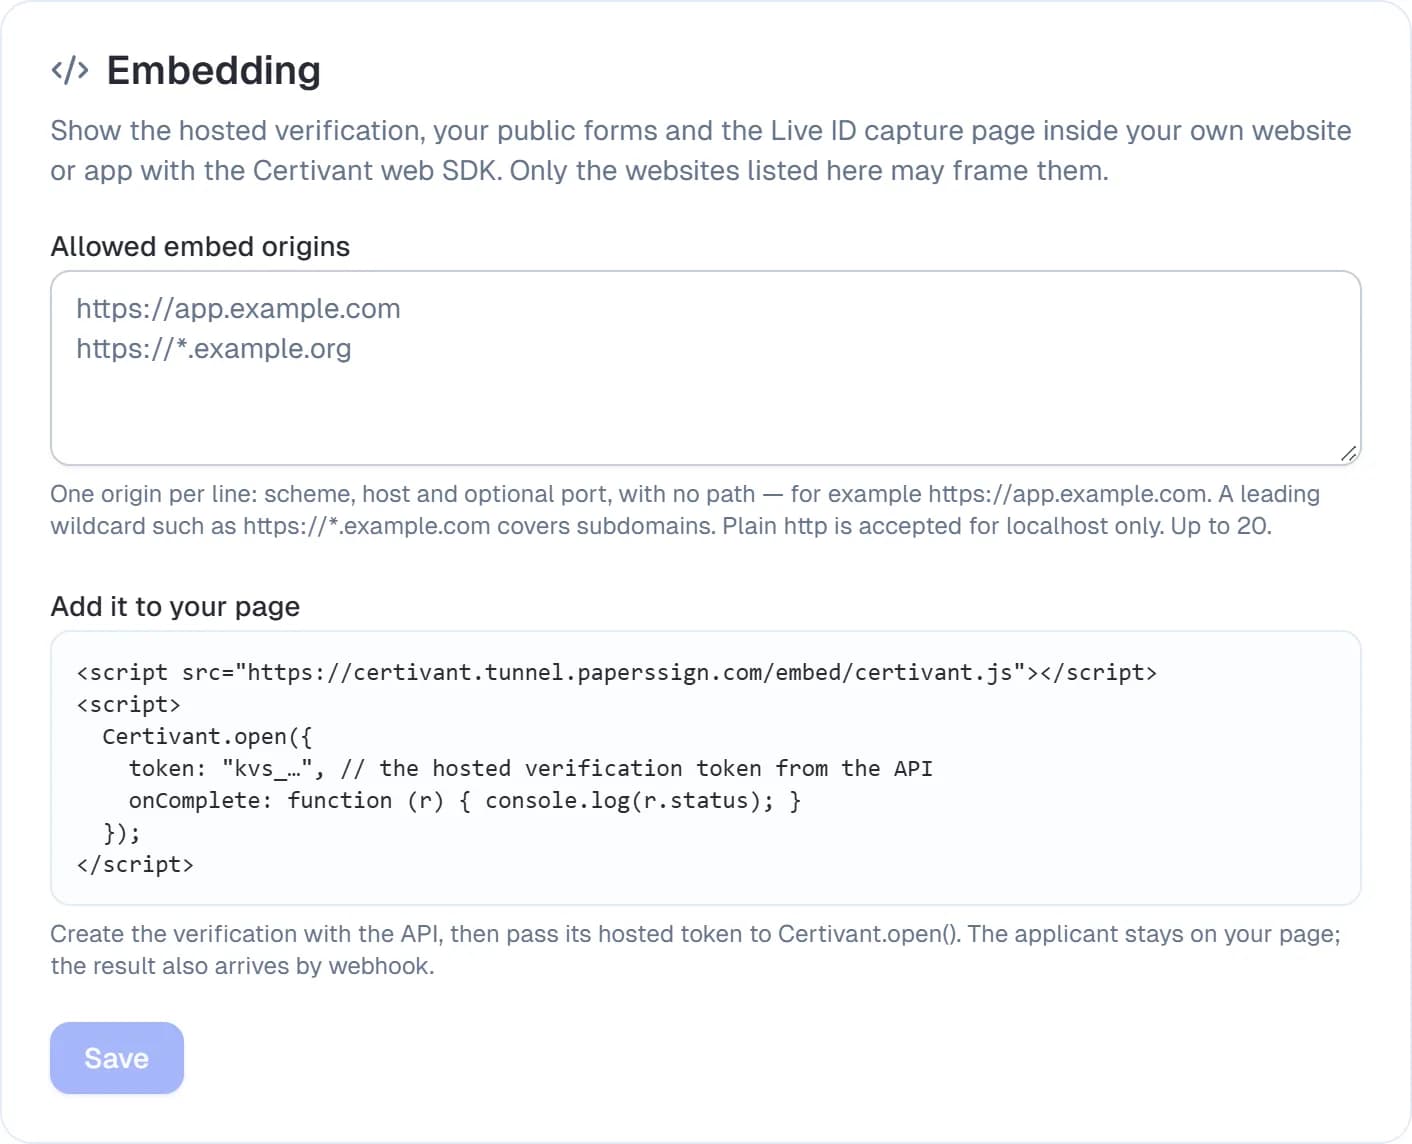
O cartão Incorporação em Configurações → KYC lista os sites autorizados a exibir seus links de verificação hospedados, formulários públicos e páginas de captura do Live ID dentro de suas próprias páginas (com o SDK web ou um iframe simples).
- Informe uma origem por linha, como
https://app.example.com, sem caminho. Um curinga no início (https://*.example.com) permite todos os subdomínios. Ohttpsimples funciona apenas paralocalhost. Você pode listar até 20. - Qualquer site que não esteja na lista vê "refused to connect"; as páginas de login e o painel da própria Certivant nunca podem ser incorporados.
- Aplicativos móveis nativos usam um WebView e não precisam de nenhuma entrada aqui.
A lista vale apenas para os links da sua organização, e a alteração passa a valer nos navegadores em cerca de um minuto. Se uma verificação incorporada nunca carregar, confira primeiro a origem: o esquema e a porta precisam corresponder exatamente.
Relacionados
- Revisar solicitações de KYC e KYB: a coluna Documento vencido e a data de validade de cada documento na tela de detalhes.
- Faturamento e créditos
Desenvolvedor — chaves de API e API REST
Emita e gerencie chaves de API, configure escopos e use a API REST da Certivant para criar solicitações de verificação e sincronizar o status de KYC de forma programática a partir dos seus próprios sistemas.
Verificações reutilizadas
Aceite uma verificação que um solicitante já concluiu em outra organização da Certivant, com o consentimento dele e sem repetir as checagens, e permita que seus próprios solicitantes compartilhem as deles.