Verificações reutilizadas
Aceite uma verificação que um solicitante já concluiu em outra organização da Certivant, com o consentimento dele e sem repetir as checagens, e permita que seus próprios solicitantes compartilhem as deles.
O que faz
Um solicitante que já passou por uma verificação aprovada em uma organização da Certivant pode permitir que outra organização da Certivant a reutilize. A segunda organização recebe uma nova verificação, já aprovada, com cópias dos dados e dos documentos do solicitante. Nada é compartilhado por referência, e o solicitante precisa concordar antes.
Funciona para pessoas físicas (KYC) e para empresas (KYB). Os dois tipos são ativados, têm prazo de validade e preço separados, e uma verificação só pode ser compartilhada como o seu próprio tipo: uma verificação de pessoa física não pode ser reutilizada para uma empresa, nem o contrário.
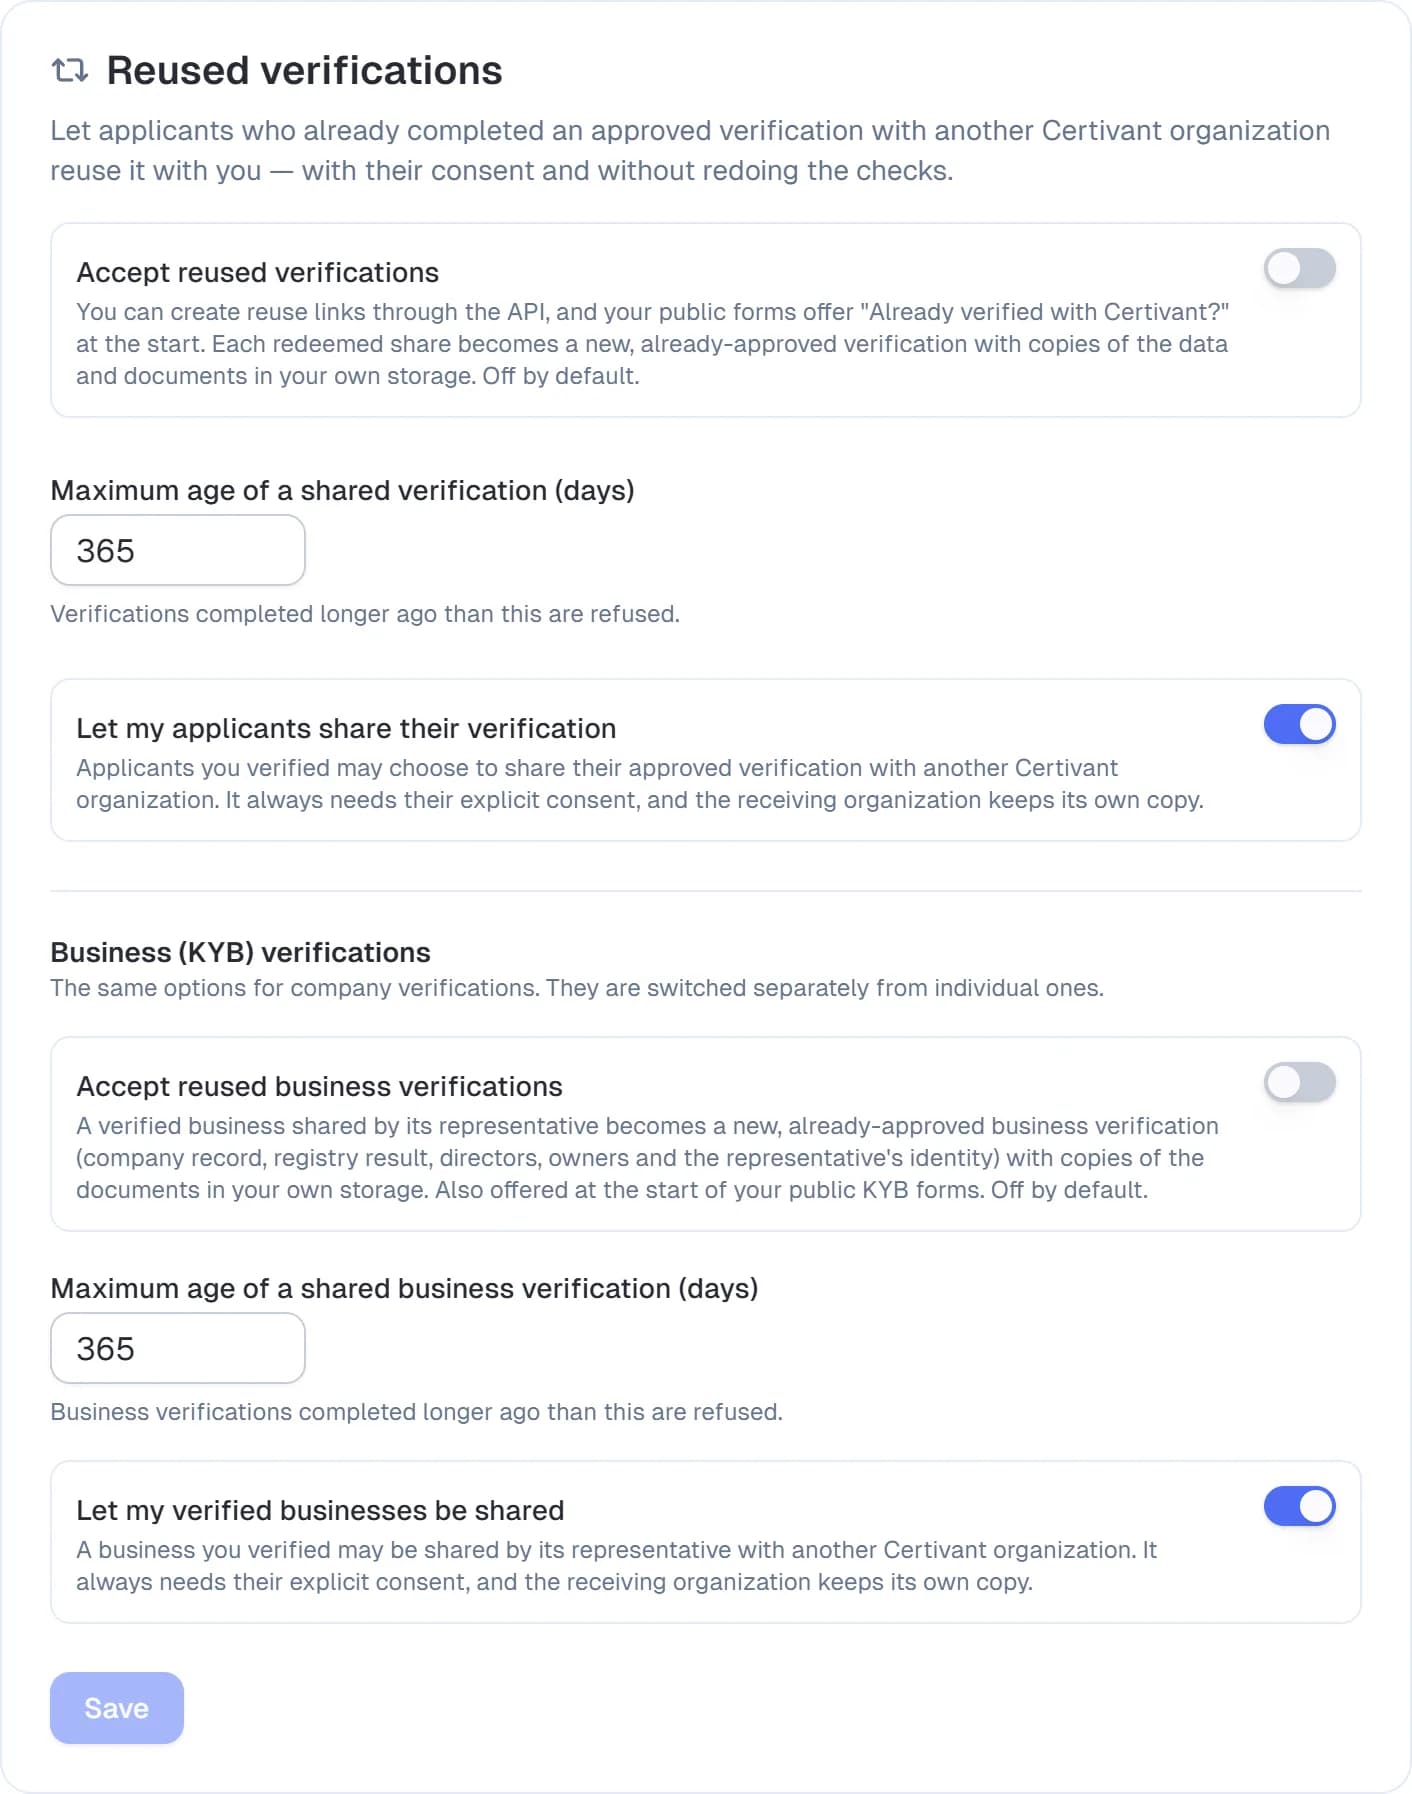
São dois papéis, ambos definidos em Configurações → KYC → Verificações reutilizadas (um bloco para pessoas físicas e outro para empresas):
- Organização receptora: você aceita verificações reutilizadas (exige o recurso de plano Verificações reutilizadas) e escolhe qual pode ser a idade máxima de uma verificação de origem.
- Organização de origem: seus próprios solicitantes podem compartilhar a verificação aprovada deles em outro lugar. Isso vem ativado por padrão e funciona em todos os planos; desative se a sua política não permitir.
Duas formas de entrada
- Um link de reutilização que você cria pela API e entrega ao solicitante (veja abaixo).
- Seus formulários públicos. Quando você aceita verificações reutilizadas, seu formulário público de KYC oferece "Já verificado com a Certivant?" no início (um formulário de KYB oferece a versão para empresas). Consulte Nos seus formulários públicos.
Como funciona uma reutilização
- Seu sistema cria um link de reutilização pela API (
POST /api/v1/kyc/reuse/invitations, comtype: "BUSINESS"para uma empresa) e o entrega ao solicitante. - O solicitante abre o link e encontra a verificação anterior: informa o ID dela, e a Certivant envia por e-mail um código de 6 dígitos para o endereço registrado nessa verificação. Somente o verdadeiro titular consegue lê-lo.
- O solicitante vê quem o verificou, quando e o que seria compartilhado (os dados de identidade verificados e cópias dos documentos de identidade) e concorda com "Compartilhar minha identidade verificada com nome da sua organização". Ele pode recusar; nada é enviado.
- O consentimento cria um token de compartilhamento de uso único. Por padrão, ele vale por 30 minutos (você pode definir de 1 minuto a 24 horas) e somente para a sua organização. Se você informou uma URL de redirecionamento, o navegador do solicitante volta para ela com o token.
- Seu sistema resgata o token (
POST /api/v1/kyc/reuse/redeem). Uma nova verificação aparece na sua fila marcada como "Reutilizada de uma verificação da Certivant".
O que você recebe
Uma verificação de pessoa física
- Os dados verificados do solicitante (nome, data de nascimento, nacionalidade, e-mail, telefone) e os campos extraídos dos documentos.
- Cópias dos arquivos dos documentos, gravadas no seu próprio armazenamento, com as suas próprias chaves. Se a sua organização não guarda documentos após uma decisão (excluir documentos após a decisão), os arquivos não são copiados, apenas os dados.
- A data de validade da verificação. Quando ela vence, valem as suas regras habituais de nova verificação.
Uma verificação de empresa (KYB)
- O registro da empresa: nome, número de registro, país, tipo de empresa, link do registro e o resultado do registro.
- Os diretores e os beneficiários finais, com os percentuais de participação e a situação. As verificações separadas que a organização de origem executou para cada beneficiário não são compartilhadas; você pode verificar os beneficiários por conta própria, como de costume.
- A identidade verificada do representante (a pessoa que comprovou a titularidade e deu o consentimento) e como ele foi associado aos diretores da empresa, além do documento de autorização, quando houver.
- Cópias dos documentos da empresa e de identidade, sob as mesmas regras de armazenamento acima.
Você não recebe o nome da organização de origem, as anotações dos revisores dela, os resultados brutos dos provedores nem a prova de captura.
O que pode impedir uma reutilização
O compartilhamento é recusado, com uma mensagem clara ao solicitante ou na resposta da API, quando:
- a verificação de origem não foi aprovada, venceu ou não é do mesmo tipo (pessoa física ou empresa) que o link;
- ela é mais antiga do que a sua idade máxima para aquele tipo (padrão de 365 dias);
- a organização de origem desativou o compartilhamento para aquele tipo;
- as duas organizações mantêm dados em regiões diferentes (região de armazenamento, região do banco de dados ou residência do processamento de IA). Os dados nunca atravessam uma fronteira de residência por meio de uma reutilização.
Nos seus formulários públicos
Quando você aceita verificações reutilizadas para um tipo, um formulário público desse tipo começa com um cartão: "Já verificado com a Certivant?" (em um formulário de KYC) ou "Já verificou sua empresa com a Certivant?" (em um formulário de KYB). Ele não é oferecido em um link que alguém enviou para concluir uma verificação pendente, em um formulário com outros tipos (por exemplo, um formulário combinado de KYC + KYB) ou quando a sua organização não pode aceitar verificações no momento.
- O solicitante escolhe Reutilizar minha identidade / empresa verificada, informa o ID da verificação anterior e o código de 6 dígitos enviado por e-mail ao endereço registrado nela, depois lê quem o verificou e o que seria compartilhado e concorda. É a mesma prova e o mesmo consentimento de um link de reutilização.
- O formulário é preenchido previamente com os dados da verificação compartilhada (nome, data de nascimento, nacionalidade, e-mail, telefone e, para uma empresa, os campos da empresa). O endereço de e-mail que ele acabou de comprovar conta como verificado. Ele pode revisar e corrigir cada valor, e o formulário deixa de pedir documentos.
- Ele envia. O envio é registrado na nova verificação reutilizada, já aprovada, e as etapas habituais de consentimento e de política de privacidade do formulário continuam valendo. Os fluxos de trabalho vinculados ao formulário são executados como em qualquer envio.
Um formulário protegido por uma chave secreta mantém a proteção: a opção só aparece para quem abriu o formulário com a chave. O solicitante sempre pode escolher Preencher o formulário eu mesmo.
A reutilização por meio de um formulário é cobrada como qualquer outra reutilização (veja abaixo). As verificações criadas dessa forma são atribuídas ao formulário, de modo que uma chave de API restrita a esse formulário consegue vê-las.
Custo
A reutilização é gratuita por padrão. Um superadministrador pode definir um preço de Verificação reutilizada e um preço separado de Verificação de empresa reutilizada em Preços de faturamento (ou um preço por cliente); cada um é cobrado da organização receptora, uma vez por compartilhamento resgatado.
Auditoria
As duas organizações recebem registros de auditoria: a de origem registra o consentimento do solicitante e para onde os dados foram; a organização receptora registra o convite, o consentimento recebido e a cópia resgatada.
Relacionados
Tipos de documento, validade e atualidade
Escolha quais documentos de identidade e de empresa a Certivant aceita, defina a idade máxima de um documento e decida o que acontece quando ele está vencido, antigo demais ou quando a data não pode ser lida, tanto para KYC quanto para KYB.
Faturamento e créditos
Gerencie a sua assinatura da Certivant, compre créditos pré-pagos (pay-as-you-go), entenda a expiração do período de teste e os estados de faturamento e resolva problemas com faturas e pagamentos.