Registro de auditoria — trilha de conformidade à prova de adulteração
Pesquise, filtre e exporte o registro de auditoria do Certivant — um histórico inviolável e somente de acréscimo de cada ação de KYC/B, para inspeções regulatórias e investigações internas.
O que ele faz
O registro de auditoria é o histórico somente de acréscimo de cada ação relevante na sua organização. Cada solicitação de verificação, cada envio de documento, cada decisão (automática ou manual), cada alteração de configuração, cada mudança de associação, cada disparo de webhook — tudo cai aqui com data e hora, um autor e o recurso afetado.
Você pode pesquisar, filtrar e exportar. Os reguladores adoram esta página; você também deveria.
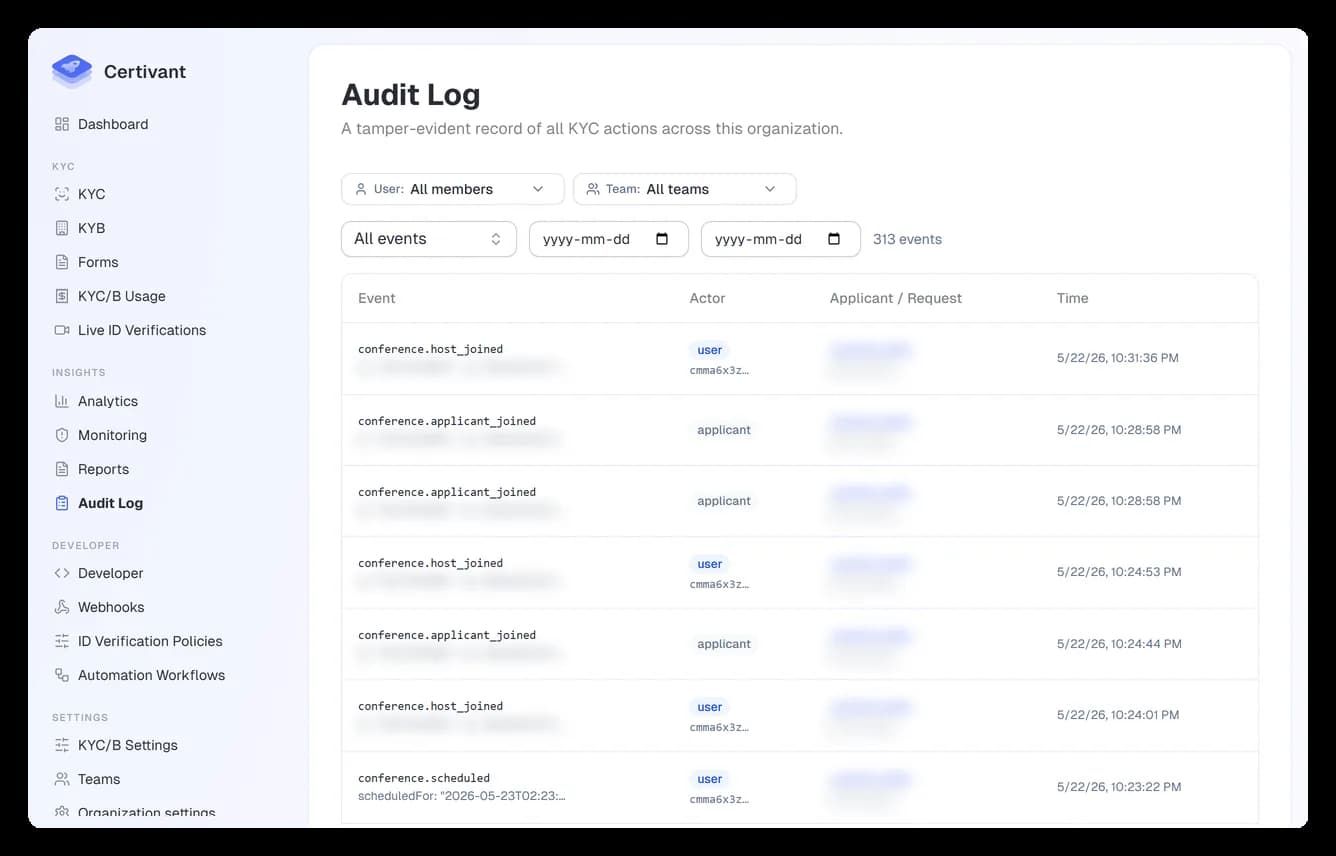
Onde encontrar
Insights → Registro de auditoria na barra lateral esquerda.
Há também um registro de auditoria por solicitante dentro da página de detalhes de cada solicitação de verificação — esse mostra apenas os eventos daquele solicitante.
O que é registrado
Alguns exemplos (não exaustivos):
| Evento | Campos registrados |
|---|---|
kyc.request.created | ID da solicitação, ID do solicitante, tipo, externalRef, origem (painel / API / formulário público) |
kyc.request.approved (auto) | ID da solicitação, verificações automatizadas que contribuíram, pontuação |
kyc.request.approved (manual) | ID da solicitação, ID do usuário revisor, nota da revisão |
kyc.request.rejected | o mesmo, com o motivo da rejeição |
kyc.request.escalated | ID da solicitação, quem encaminhou, por quê |
document.uploaded | ID do documento, tipo, lado, tamanho do arquivo, provedor de OCR usado |
document.reanalyzed | ID do documento, quem acionou, provedor usado |
decision.bulk | lista de solicitações, decisão, nota do revisor |
form.published | ID do formulário, versão, quem publicou |
member.added, member.removed, member.role_changed | ID do usuário, ID de quem fez a ação, função antes/depois |
settings.kyc_provider.changed | qual chave de provedor, valor antigo, novo, ID de quem alterou |
webhook.fired, webhook.failed | tipo de evento, URL de destino, código de status, número de novas tentativas |
monitoring.alert.created, monitoring.alert.resolved | ID do solicitante, tipo de alerta, gravidade, nota do revisor |
auth.signed_in, auth.signed_out, auth.password_changed, auth.2fa_enabled | ID do usuário, IP, user-agent |
A página
Filtros
- Período — o padrão são os últimos 7 dias. Amplie para ver eventos mais antigos.
- Pesquisa — busca no nome do autor + código do tipo de evento + ID do recurso.
- Tipo de evento — lista suspensa de seleção múltipla com todos os eventos conhecidos.
- Autor — limita a um usuário / chave de API.
- Recurso — limita a um solicitante / solicitação / formulário.
- Subtenant — apenas para organizações parceiras. Aparece quando as solicitações passam a ter marcações de subtenant; limita o registro a um dos seus clientes finais. (Veja atribuição de parceiros.)
Linhas
Cada linha mostra:
| Coluna | Observações |
|---|---|
| Data e hora | ISO 8601 com fuso horário. Passe o mouse para ver "há X horas". |
| Autor | Nome do usuário (ou API key {prefix}… para ações programáticas, ou "sistema" para tarefas automatizadas). |
| Evento | O código do tipo de evento (por exemplo, kyc.request.approved). |
| Recurso | Clique para abrir o solicitante/solicitação/formulário afetado. |
| IP | De onde veio a requisição do autor. |
| Nota | Se o evento registrou uma nota em texto livre (notas de revisão, motivos de alteração), ela é exibida aqui em prévia. |
Detalhes da linha
Clique em qualquer linha para ver o conteúdo completo — incluindo instantâneos de antes/depois nos eventos de alteração. O painel de detalhes também mostra os eventos relacionados (outras ações no mesmo recurso, em torno do mesmo horário), para que você possa reconstituir o que aconteceu durante um incidente.
Exportação
O botão Exportar (canto superior direito) gera um arquivo CSV ou JSON limitado aos filtros atuais. Útil para envios a reguladores, investigações internas ou para alimentar um SIEM.
Para envio automatizado (por exemplo, enviar eventos continuamente ao Splunk), configure o webhook do registro de auditoria em Configurações → KYC/B → Webhooks em vez de consultar esta página repetidamente.
À prova de adulteração
As entradas do registro de auditoria são somente de acréscimo. Você não pode editá-las nem excluí-las pela interface — não existe botão de "desfazer". É proposital: um registro de auditoria que você pode editar é um registro em que você não pode confiar.
Se uma linha estiver realmente errada (por exemplo, o revisor errado foi registrado por causa de um bug do sistema), a correção é acrescentar um evento de correção, nunca modificar o original. Fale com o seu superadministrador se precisar disso.
Usar o registro de auditoria como evidência
Para inspeções de reguladores:
- Filtre pelo período investigado.
- Adicione um filtro pelos solicitantes afetados, se você os conhecer.
- Exporte como CSV.
- Assine o CSV com a chave PGP da sua organização (opcional, mas recomendado).
- Entregue ao regulador.
As colunas do CSV são estáveis e documentadas — reguladores familiarizados com plataformas de KYC reconhecem o esquema.
Análises comuns
"Quem aprovou esta verificação?"
Pesquise pelo ID da solicitação. Procure os eventos kyc.request.approved. Autor = a pessoa (ou auto) que aprovou.
"O que mudou no nosso limite de confiança no último trimestre?"
Filtre o tipo de evento por settings.kyc_provider.changed e o período pelo trimestre. O painel de detalhes de cada linha mostra os valores do limite antes/depois.
"Algum solicitante sancionado foi aprovado?"
Filtre por monitoring.alert.created com gravidade high E status da solicitação APPROVED. A interseção são os solicitantes de alto risco que foram aprovados antes de o alerta disparar — possível acúmulo de revisões.
"Mostre tudo o que um funcionário específico fez na semana passada"
Filtre Autor = o usuário. Acompanhe a atividade dele na última semana. Usado em investigações de desligamento e avaliações de desempenho.
Solução de problemas
Uma linha que eu esperava não aparece
- Verifique o seu período. O registro de auditoria usa por padrão os últimos 7 dias.
- Verifique o seu escopo de isolamento de dados. Membros veem apenas os registros dos solicitantes aos quais têm acesso.
- O filtro de tipo de evento é restritivo — limpe-o.
A exportação está vazia
As exportações em CSV são limitadas aos seus filtros atuais. Se os filtros retornam zero linhas na interface, o CSV também fica vazio.
Duas linhas para o mesmo evento
Às vezes, uma única ação do usuário gera várias entradas no registro (por exemplo, criar uma solicitação também registra a criação implícita do solicitante). Isso é esperado; as duas linhas descrevem corretamente as mudanças de estado do sistema.
Relacionados
- Relatórios — resumos formatados, geralmente agendados.
- Monitoramento — alertas contínuos (que também são registrados aqui).
- Webhooks — envie eventos de auditoria aos seus próprios sistemas em tempo real.
Relatórios de conformidade e exportações agendadas
Gere, agende e exporte relatórios estruturados de conformidade e operação da sua atividade de verificação KYC/B usando os Relatórios do Certivant.
Retenção e exclusão de dados
Por quanto tempo o Certivant guarda documentos de identidade, como excluir documentos permanentemente e como tratar o pedido de uma pessoa para excluir seus dados — com o formulário padrão, a fila no painel, a API e a trilha de auditoria.