Types de documents, expiration et règles de fraîcheur
Choisissez les documents d'identité et d'entreprise acceptés par Certivant, fixez l'ancienneté maximale d'un document et décidez de ce qui se passe lorsqu'un document est expiré, trop ancien ou que sa date ne peut pas être lue — pour le KYC comme pour le KYB.
Ce que cela permet de faire
Ces paramètres se trouvent sous Paramètres → KYC et contrôlent quels documents vos demandeurs peuvent soumettre et la manière dont Certivant traite les dates d'un document. Ils s'appliquent à la fois aux vérifications KYC (identité) et KYB (entreprise) — les règles dépendent du type de document, et non du type de demande.
Types de documents pris en charge
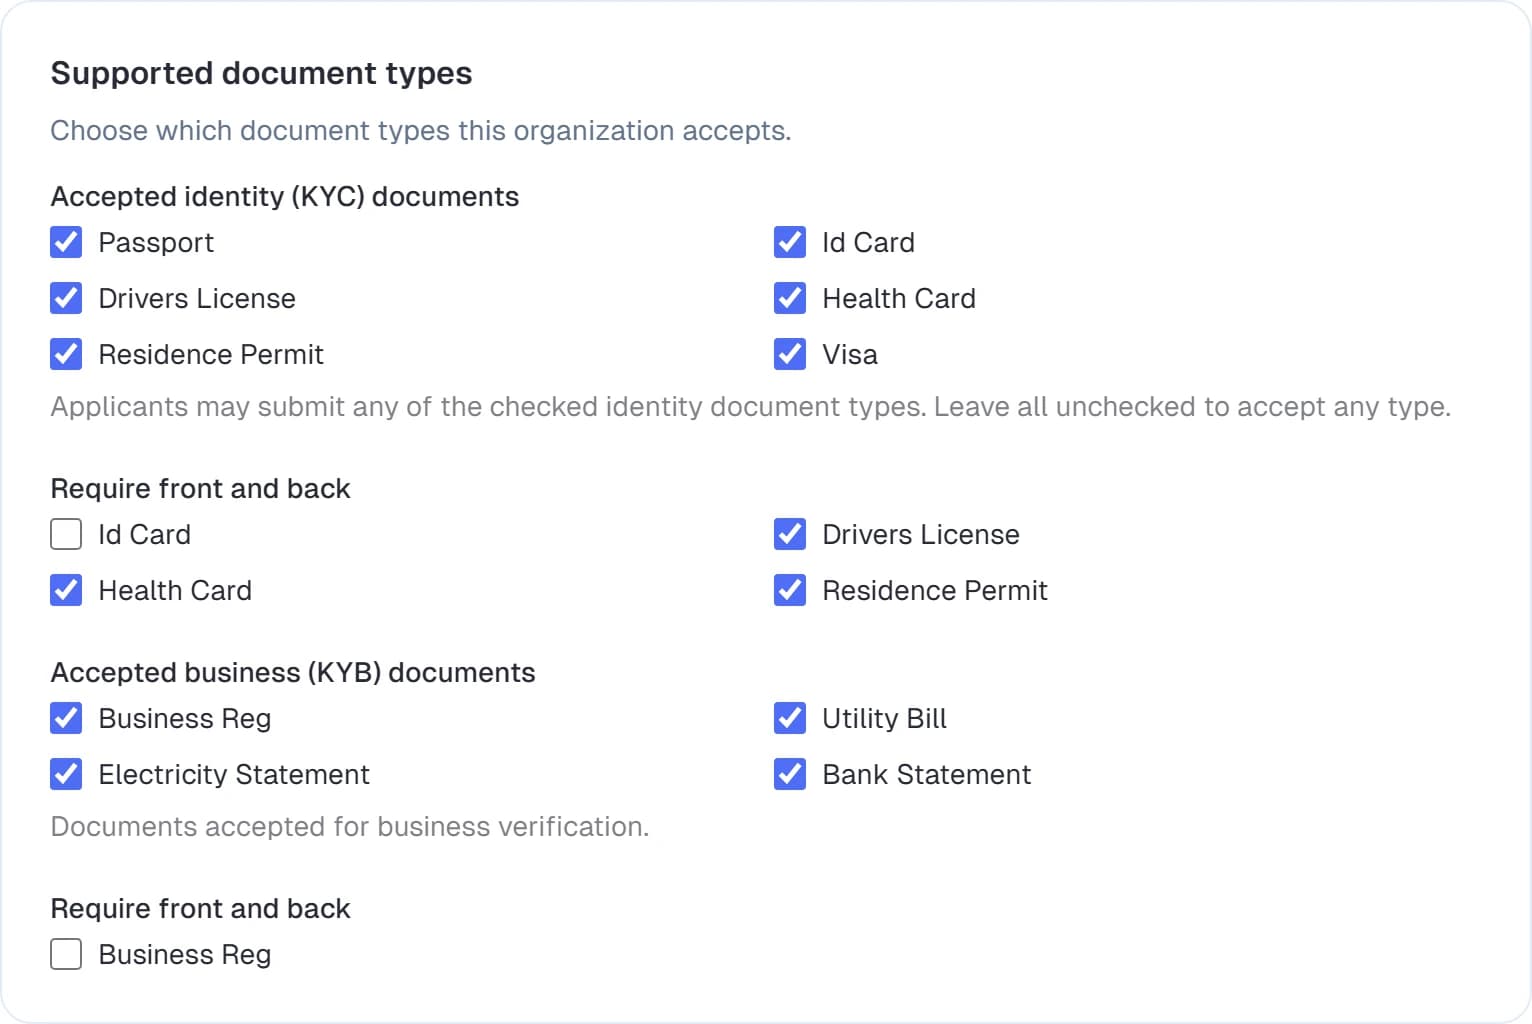
Cochez les types de documents acceptés par votre organisation. Deux groupes :
- Documents d'identité (KYC) acceptés — passeport, carte d'identité nationale, permis de conduire, titre de séjour, visa. La carte d'assurance maladie n'est pas acceptée : dans certaines juridictions, comme le Québec, il est interdit de l'exiger à d'autres fins que les services de santé. Les cartes d'assurance maladie déjà au dossier restent affichées.
- Documents d'entreprise (KYB) acceptés — immatriculation de l'entreprise, facture de services publics, facture d'électricité, relevé bancaire.
Pour les types qui comportent deux faces (carte d'identité, permis de conduire, etc.), utilisez Exiger recto et verso pour obliger le demandeur à téléverser les deux.
Si vous laissez un groupe entièrement décoché, Certivant accepte n'importe quel type de ce groupe. Lorsque vous en sélectionnez un sous-ensemble, un demandeur qui téléverse un type que vous n'avez pas listé n'est pas rejeté automatiquement : une vérification par ailleurs saine est envoyée à l'examen manuel, afin que vous puissiez accepter un document légitime mais non listé.
Fraîcheur et expiration des documents
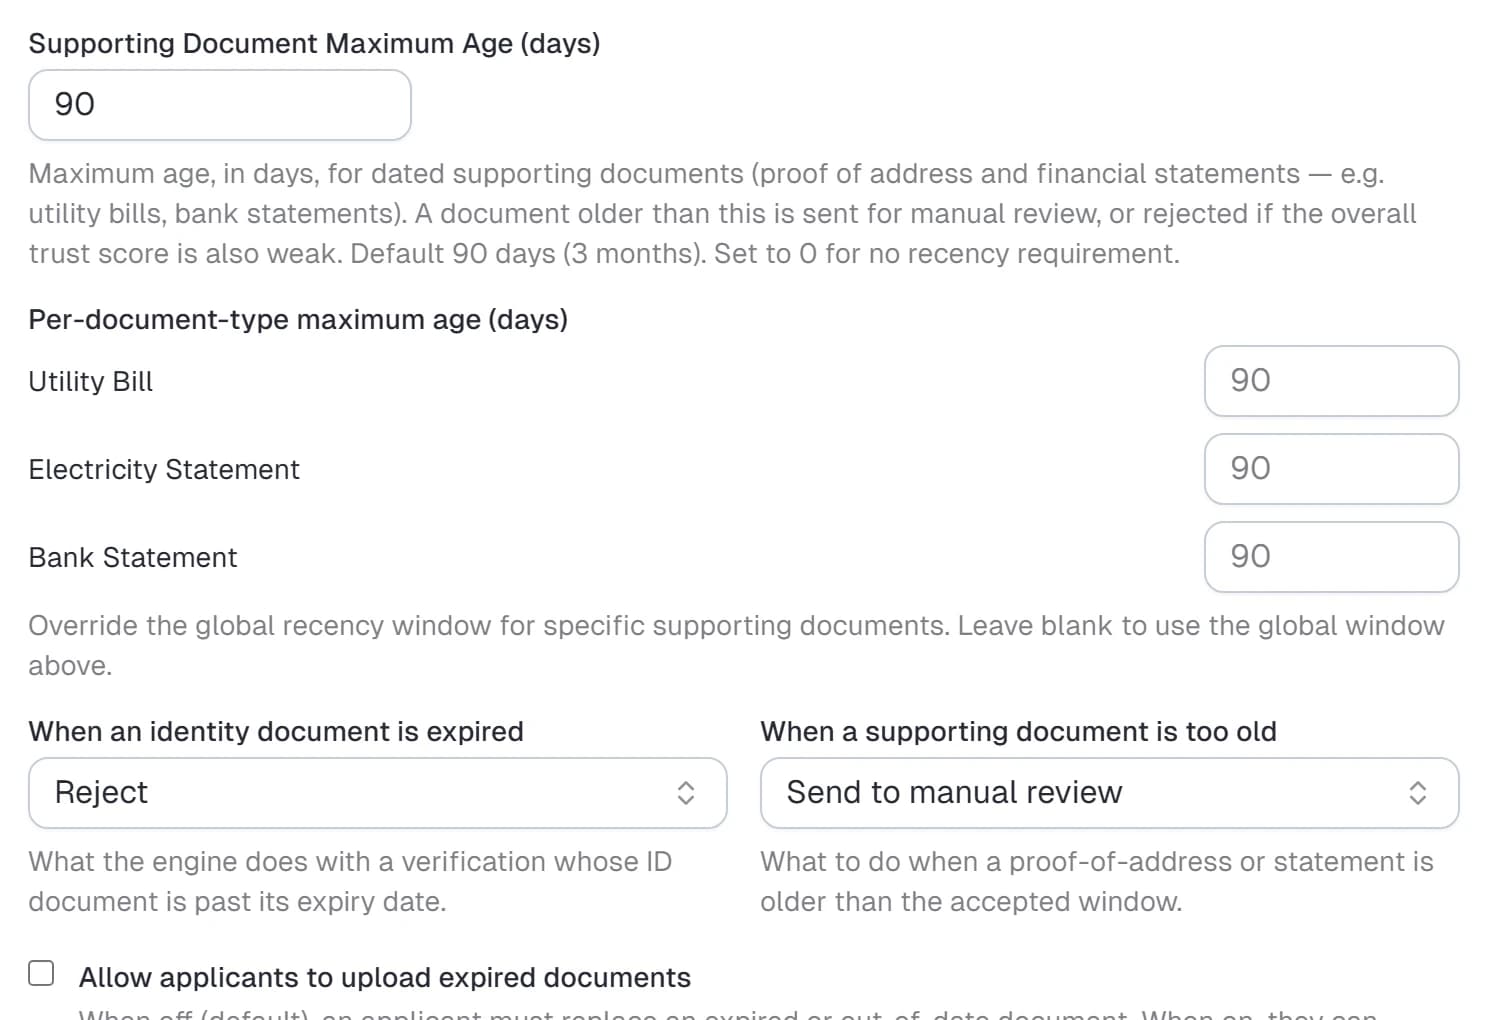
Âge maximal (fraîcheur)
Les justificatifs de domicile et les documents financiers — factures de services publics, factures d'électricité, relevés bancaires — doivent être récents. Définissez :
- Âge maximal (jours) — la fenêtre globale. La valeur par défaut est 90 jours (la fenêtre standard de trois mois pour le justificatif de domicile).
0désactive le contrôle de fraîcheur. - Âge maximal par type de document — facultativement, resserrez ou élargissez la fenêtre pour un type précis (par exemple relevés bancaires de moins de 60 jours, factures de services publics de moins de 90 jours). Un type laissé vide utilise la fenêtre globale ci-dessus.
Les pièces d'identité sont jugées sur leur date d'expiration plutôt que sur leur fraîcheur.
Que faire d'un document périmé
Deux listes déroulantes déterminent le résultat ; chacune propose Rejeter, Envoyer en examen manuel ou Accepter quand même :
| Paramètre | S'applique à | Par défaut |
|---|---|---|
| Lorsqu'une pièce d'identité est expirée | passeports, cartes d'identité, permis de conduire, etc. (demandeurs KYC et représentants KYB) | Rejeter |
| Lorsqu'un document justificatif est trop ancien | factures de services publics, relevés au-delà de la fenêtre d'âge maximal | Envoyer en examen manuel |
Autoriser les demandeurs à téléverser des documents expirés
Par défaut, un demandeur ne peut pas soumettre un document que le contrôle au moment du téléversement juge expiré ou hors délai : on lui demande de le remplacer. Activez Autoriser les demandeurs à téléverser des documents expirés pour leur proposer l'option « Téléverser ce document quand même » après confirmation. (Le sort du document soumis reste néanmoins régi par les deux listes déroulantes ci-dessus.)
Lorsque le système ne peut pas lire la date d'un document au moment du téléversement, le demandeur est invité à téléverser une copie plus nette — mais ce seul élément ne le bloque jamais. Le document est accepté et un avis « Pour information » apparaît sur la demande afin qu'un examinateur puisse confirmer la date à l'œil.
Validation rapide des documents
Pendant que le demandeur remplit le formulaire, Certivant effectue un contrôle rapide sur chaque document téléversé — lisibilité, type de document, et règles d'expiration et de fraîcheur ci-dessus — afin qu'il puisse corriger un mauvais document sur-le-champ au lieu d'être rejeté plus tard. Les premiers contrôles sont gratuits ; si un demandeur continue de soumettre des documents non valides, votre organisation peut se voir facturer un petit montant par contrôle (voir Facturation et crédits). Le prix et le nombre de contrôles gratuits sont fixés par Certivant.
Risque réseau (VPN / proxy)
Certivant vérifie la connexion de chaque demandeur à l'aide de sa propre détection, incluse dans chaque forfait sans frais supplémentaires. Il compare l'adresse IP du demandeur à des listes actualisées chaque jour : nœuds de sortie Tor, fournisseurs de VPN, réseaux d'hébergement / centres de données et Apple iCloud Private Relay. Il examine aussi le nom de l'opérateur réseau, le nom d'hôte et les en-têtes de proxy. Enfin, il compare le fuseau horaire de l'appareil et la position GPS avec la localisation de l'adresse IP.
Certains VPN et proxys ne figurent sur aucune liste. Certivant les détecte tout de même :
- Contrôle de connexion directe (WebRTC) : lorsque le navigateur du demandeur ouvre une connexion directe sur un réseau différent de celui de la page chargée, l'adresse visible est celle d'un proxy ou d'un VPN partiel. La carte Réseau affiche alors la connexion réelle probable.
- Contrôle DNS : un résolveur DNS situé dans un autre pays que la connexion signifie que les requêtes DNS contournent un VPN.
- Adresse partagée : une adresse IP utilisée récemment par de nombreux demandeurs, à travers plusieurs organisations et fuseaux horaires, est traitée comme une sortie de VPN.
- Temps d'aller-retour : le serveur de périphérie de Certivant mesure la durée de la connexion réseau, et le navigateur mesure son propre aller-retour. Un navigateur beaucoup plus lent que la connexion reçue passe par un tunnel. Cela détecte aussi les proxys résidentiels, qu'aucune liste ne peut recenser.
Choisissez ce qui se passe pour chaque type de connexion :
| Connexion | Par défaut |
|---|---|
| Réseau Tor | Envoyer en examen manuel |
| Serveur proxy | Envoyer en examen manuel |
| Hébergement / centre de données | Envoyer en examen manuel |
| VPN commercial | Approuver avec un drapeau rouge |
| Relais de confidentialité (iCloud Private Relay) | Ignorer |
Chaque ligne propose Rejeter, Envoyer en examen manuel, Approuver avec un drapeau rouge ou Ignorer :
- Approuver avec un drapeau rouge n'impose jamais de décision. La vérification suit son score, et les examinateurs voient un drapeau rouge sur la demande et dans la liste.
- Chaque type qui n'est pas réglé sur Ignorer retire aussi des points dans la section Intégrité du réseau du score de confiance, ainsi que :
- un fuseau horaire de l'appareil qui ne correspond pas à la localisation de l'adresse IP ;
- une position GPS éloignée de la localisation de l'adresse IP.
Désactivez Vérifier la connexion du demandeur pour ignorer entièrement les contrôles réseau.
La carte Réseau d'une demande affiche l'adresse IP, sa localisation et l'opérateur réseau, ainsi que les comparaisons de fuseau horaire et de GPS. Les demandes créées par l'API ne transportent aucune adresse IP de demandeur : elles affichent donc Non vérifié.
Alternative à la vérification du visage
La carte Contrôles de vérification de Paramètres → KYC/B contient une case à cocher : Vérification du visage : permettre une autre façon de vérifier (liens sans formulaire). Elle est désactivée par défaut : le selfie et la détection du vivant sont toujours obligatoires.
Ne l'activez que là où la loi exige une alternative non biométrique, par exemple au Québec. Un demandeur qui refuse la vérification du visage saute alors le selfie et la détection du vivant, et la demande passe à l'examen manuel avec une vérification d'identité en direct recommandée. Dans un appel en direct, l'hôte compare visuellement le visage avec la pièce d'identité.
Ce paramètre sert de valeur de repli pour les liens de vérification envoyés sans formulaire, et pour les appels en direct liés à ces demandes. Trois niveaux s'appliquent, et la première règle applicable l'emporte :
faceCheckSkippabledans l'API, lorsqu'il est envoyé (trueoufalse) surPOST /api/v1/kyc/requestsou dans l'API de planification des appels en direct.- Le formulaire de la demande, avec Permettre aux demandeurs de refuser la vérification du visage (éditeur de formulaire → options de sécurité de la capture).
- Ce paramètre de l'organisation.
Les super-administrateurs peuvent aussi le définir par client, sur la page des paramètres du client. Voir Signaux de fraude.
Intégration
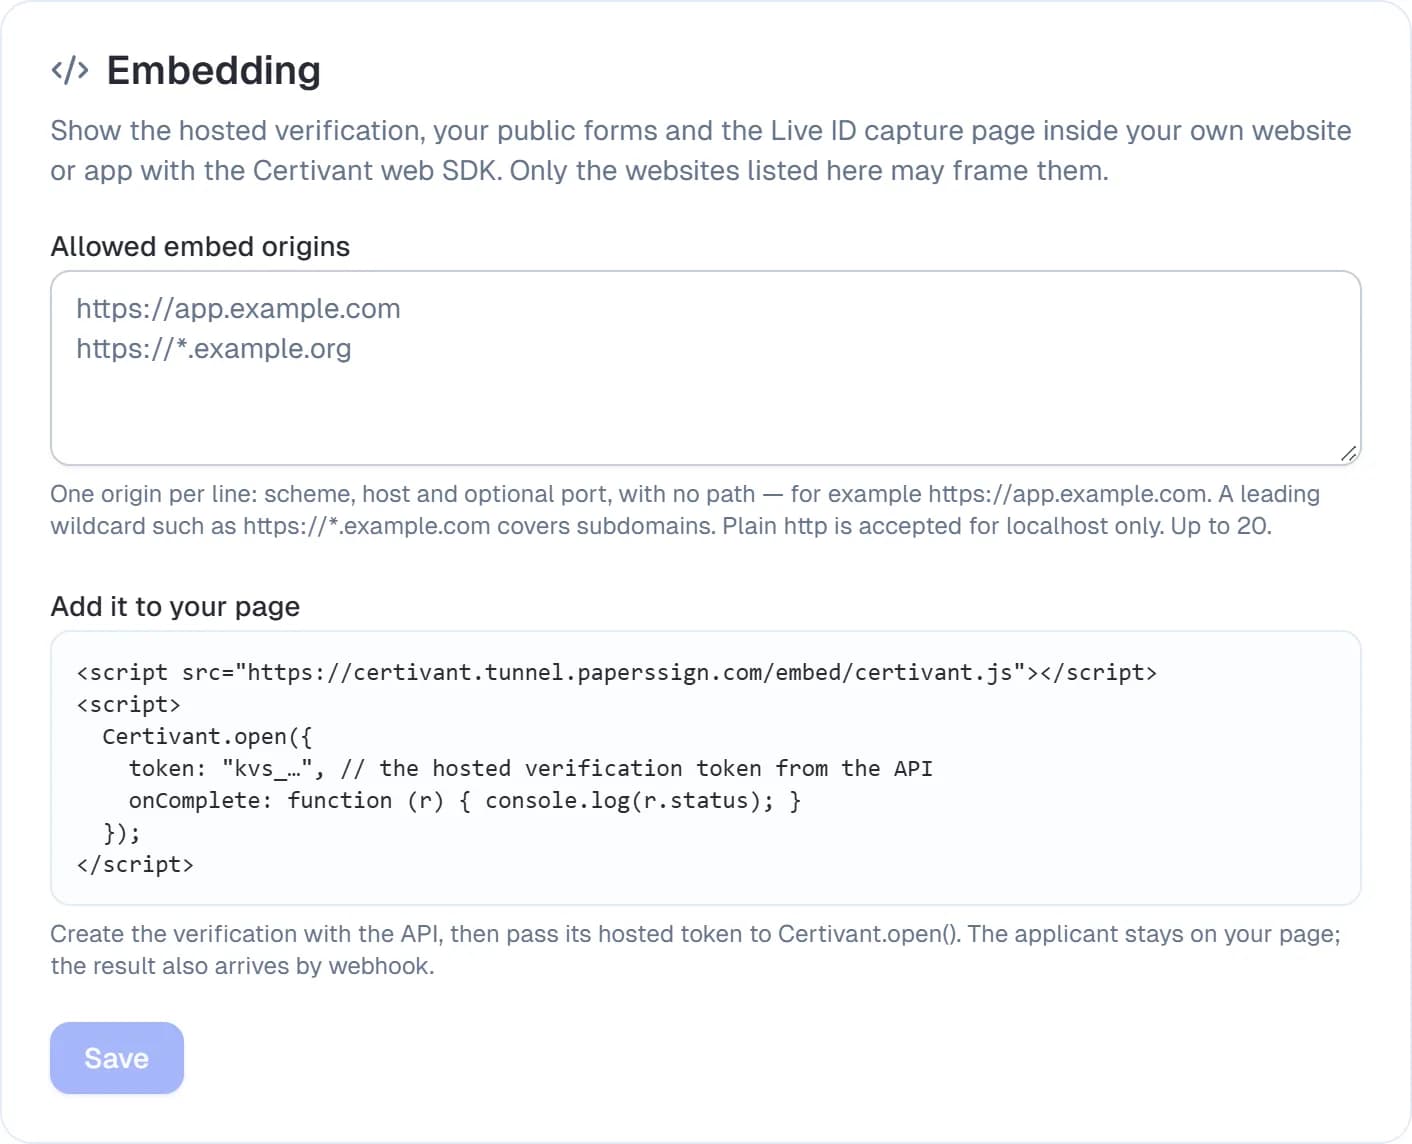
La carte Intégration sous Paramètres → KYC répertorie les sites web autorisés à afficher vos liens de vérification hébergés, vos formulaires publics et vos pages de capture Live ID dans leurs propres pages (avec le SDK web ou un simple iframe).
- Saisissez une origine par ligne —
https://app.example.com, sans chemin. Un joker en tête (https://*.example.com) autorise tous les sous-domaines. Le protocolehttpn'est accepté que pourlocalhost. Vous pouvez en lister jusqu'à 20. - Tout site web non listé affiche « refusé de se connecter » ; les pages de connexion et le tableau de bord de Certivant ne peuvent jamais être affichés dans un cadre.
- Les applications mobiles natives utilisent une WebView et n'ont pas besoin d'être saisies ici.
La liste ne s'applique qu'aux liens de votre organisation, et les navigateurs prennent en compte les modifications dans un délai d'environ une minute. Si une vérification intégrée ne se charge jamais, vérifiez d'abord l'origine : le protocole et le port doivent correspondre exactement.
Voir aussi
- Examiner les demandes KYC et KYB — la colonne Document expiré et la date d'expiration de chaque document sur l'écran de détail.
- Facturation et crédits
Développeur — clés d'API et API REST
Émettez et gérez des clés d'API, configurez leurs portées, et utilisez l'API REST de Certivant pour créer des demandes de vérification et synchroniser le statut KYC depuis vos propres systèmes, par programmation.
Vérifications réutilisées
Acceptez une vérification qu'un demandeur a déjà effectuée auprès d'une autre organisation Certivant — avec son consentement, sans répéter les contrôles — et permettez à vos propres demandeurs de partager la leur.