Vérifications réutilisées
Acceptez une vérification qu'un demandeur a déjà effectuée auprès d'une autre organisation Certivant — avec son consentement, sans répéter les contrôles — et permettez à vos propres demandeurs de partager la leur.
Ce que cela permet de faire
Un demandeur qui a déjà réussi une vérification approuvée auprès d'une organisation Certivant peut autoriser une autre organisation Certivant à la réutiliser. La seconde organisation reçoit une nouvelle vérification, déjà approuvée, accompagnée de copies des données et documents du demandeur — rien n'est partagé par référence, et le demandeur doit d'abord donner son accord.
La fonctionnalité s'applique aux particuliers (KYC) et aux entreprises (KYB). Les deux sont activées, datées et tarifées séparément, et une vérification ne peut être partagée que dans sa propre catégorie : une vérification de particulier ne peut pas être réutilisée pour une entreprise, et inversement.
Deux rôles, tous deux configurés sous Paramètres → KYC → Vérifications réutilisées (un bloc pour les particuliers, un bloc pour les entreprises) :
- Organisation réceptrice — vous acceptez les vérifications réutilisées (fonctionnalité incluse dans le forfait Vérifications réutilisées requise) et choisissez l'ancienneté maximale d'une vérification source.
- Organisation source — vos propres demandeurs peuvent partager leur vérification approuvée ailleurs. Cette option est activée par défaut et disponible dans tous les forfaits ; désactivez-la si votre politique ne le permet pas.
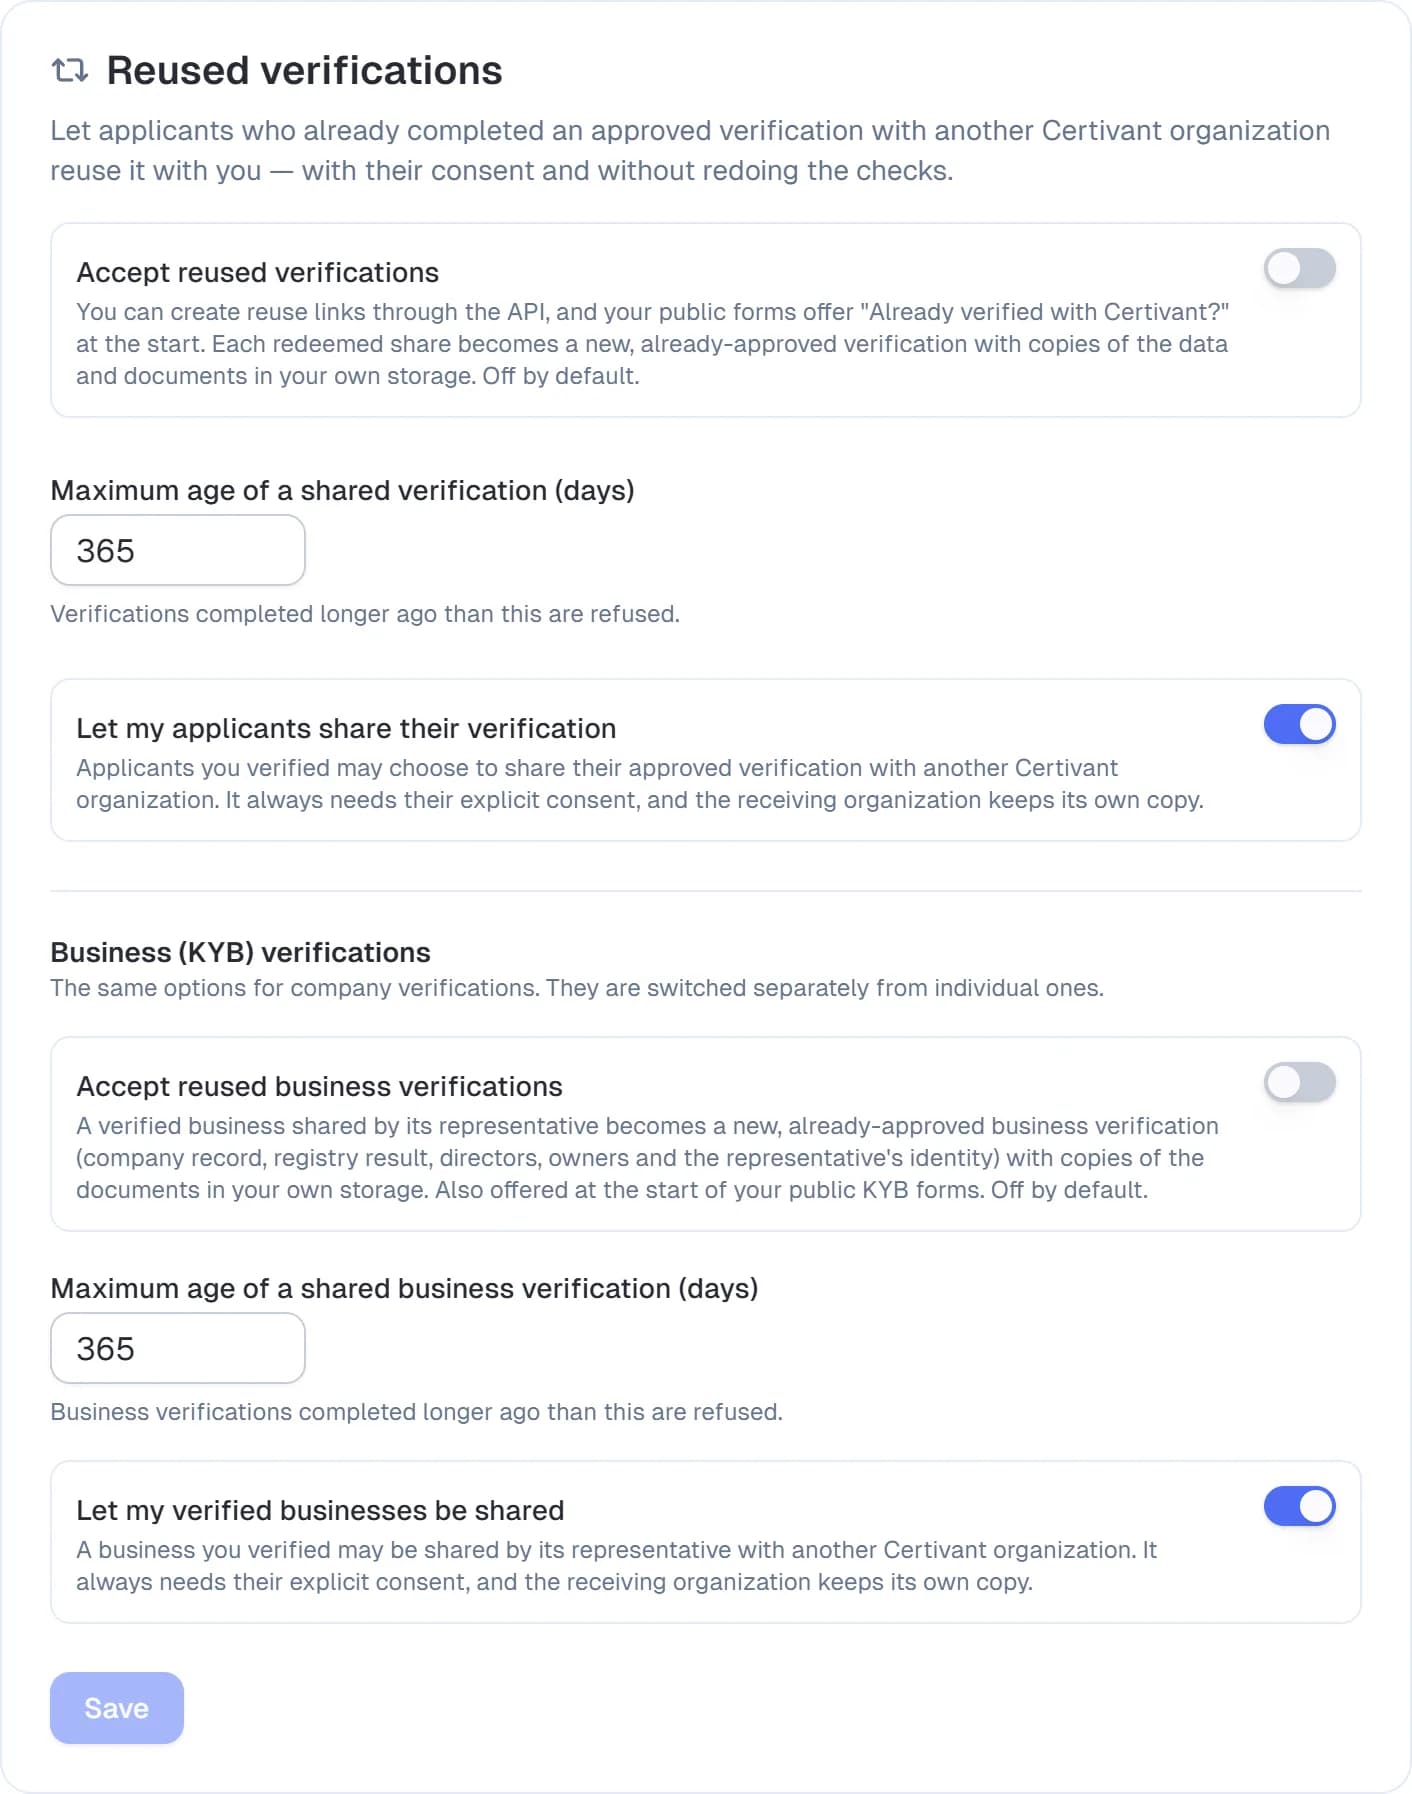
Deux modes d'accès
- Un lien de réutilisation que vous créez via l'API et remettez au demandeur (voir ci-dessous).
- Vos formulaires publics. Lorsque vous acceptez les vérifications réutilisées, votre formulaire public KYC propose « Déjà vérifié avec Certivant ? » dès le début (un formulaire KYB propose la version entreprise). Voir Sur vos formulaires publics.
Fonctionnement d'une réutilisation
- Votre système crée un lien de réutilisation via l'API (
POST /api/v1/kyc/reuse/invitations, avectype: "BUSINESS"pour une entreprise) et le remet au demandeur. - Le demandeur ouvre le lien et retrouve sa vérification antérieure : il saisit son identifiant de vérification, et Certivant envoie par courriel un code à 6 chiffres à l'adresse associée à cette vérification. Seul le véritable titulaire peut le lire.
- Le demandeur voit qui l'a vérifié, quand, et ce qui serait partagé — les renseignements de son identité vérifiée et des copies de ses pièces d'identité — et accepte en cliquant sur « Partager mon identité vérifiée avec le nom de votre organisation ». Il peut refuser ; rien n'est alors envoyé.
- Le consentement crée un jeton de partage à usage unique. Il est valide 30 minutes par défaut (vous pouvez le régler de 1 minute à 24 heures) et ne vaut que pour votre organisation. Si vous avez fourni une URL de redirection, le navigateur du demandeur y revient avec le jeton.
- Votre système échange le jeton (
POST /api/v1/kyc/reuse/redeem). Une nouvelle vérification apparaît dans votre file, marquée « Réutilisée d'une vérification Certivant ».
Ce que vous recevez
Une vérification de particulier
- Les renseignements vérifiés du demandeur (nom, date de naissance, nationalité, courriel, téléphone) et les champs extraits des documents.
- Des copies des fichiers de documents, enregistrées dans votre propre stockage sous vos propres clés. Si votre organisation ne conserve aucun document après une décision (supprimer les documents après la décision), les fichiers ne sont pas copiés — seules les données le sont.
- La date de validité de la vérification. À son expiration, vos règles habituelles de nouvelle vérification s'appliquent.
Une vérification d'entreprise (KYB)
- La fiche de l'entreprise : nom, numéro d'immatriculation, pays, type de société, lien vers le registre et résultat du registre.
- Les administrateurs et les bénéficiaires effectifs, avec leurs pourcentages de détention et leur statut. Les vérifications distinctes que l'organisation source a effectuées pour chaque bénéficiaire ne sont pas partagées : vous pouvez vérifier les bénéficiaires vous-même, comme d'habitude.
- L'identité vérifiée du représentant (la personne qui a prouvé sa qualité et donné son consentement) et la manière dont elle a été rapprochée des administrateurs de la société, ainsi que le document d'autorisation lorsqu'il a été fourni.
- Des copies des documents de l'entreprise et des pièces d'identité, selon les mêmes règles de stockage que ci-dessus.
Vous ne recevez pas le nom de l'organisation source, ses notes d'examen, les résultats bruts des fournisseurs ni la preuve de capture.
Ce qui peut bloquer une réutilisation
Le partage est refusé — avec un message clair pour le demandeur ou dans la réponse de l'API — lorsque :
- la vérification source n'a pas été approuvée, a expiré ou n'est pas de la même catégorie (particulier ou entreprise) que le lien ;
- elle est plus ancienne que votre âge maximal pour cette catégorie (365 jours par défaut) ;
- l'organisation source a désactivé le partage pour cette catégorie ;
- les deux organisations conservent leurs données dans des régions différentes (région de stockage, région de la base de données ou résidence du traitement IA). Les données ne franchissent jamais une frontière de résidence par le biais d'une réutilisation.
Sur vos formulaires publics
Lorsque vous acceptez les vérifications réutilisées pour une catégorie, un formulaire public de cette catégorie commence par une carte : « Déjà vérifié avec Certivant ? » (pour un formulaire KYC) ou « Déjà vérifié votre entreprise avec Certivant ? » (pour un formulaire KYB). Cette carte n'est pas proposée sur un lien qu'on vous a envoyé pour compléter une vérification en attente, sur un formulaire qui combine plusieurs catégories (par exemple un formulaire KYC + KYB), ou lorsque votre organisation ne peut pas accepter de vérifications pour le moment.
- Le demandeur choisit Réutiliser mon identité vérifiée / mon entreprise vérifiée, saisit l'identifiant de sa vérification antérieure et le code à 6 chiffres envoyé par courriel à l'adresse associée, puis prend connaissance de qui l'a vérifié et de ce qui serait partagé, et accepte. Mêmes preuves et même consentement que pour un lien de réutilisation.
- Le formulaire est pré-rempli à partir de la vérification partagée (nom, date de naissance, nationalité, courriel, téléphone — et, pour une entreprise, les champs de la société). L'adresse courriel qu'il vient de prouver compte comme vérifiée. Il peut examiner et corriger chaque valeur, et le formulaire ne demande plus de documents.
- Il soumet le formulaire. La soumission est rattachée à la nouvelle vérification réutilisée, déjà approuvée, et les étapes habituelles de consentement et de politique de confidentialité du formulaire s'appliquent toujours. Les workflows liés au formulaire s'exécutent comme pour toute soumission.
Un formulaire protégé par une clé secrète conserve sa protection : l'option n'apparaît que pour une personne ayant ouvert le formulaire avec sa clé. Le demandeur peut toujours choisir Remplir le formulaire moi-même.
La réutilisation via un formulaire est facturée comme toute autre réutilisation (voir plus bas). Les vérifications ainsi créées sont rattachées au formulaire, de sorte qu'une clé d'API restreinte à ce formulaire peut les voir.
Coût
La réutilisation est gratuite par défaut. Un super administrateur peut définir un prix de vérification réutilisée et un prix distinct de vérification d'entreprise réutilisée dans les Tarifs de facturation (ou un prix propre à chaque client) ; chacun est facturé à l'organisation réceptrice, une fois par partage utilisé.
Journal d'audit
Les deux organisations reçoivent des entrées d'audit : la source enregistre le consentement du demandeur et la destination des données ; l'organisation réceptrice enregistre l'invitation, le consentement reçu et la copie utilisée.
Voir aussi
Types de documents, expiration et règles de fraîcheur
Choisissez les documents d'identité et d'entreprise acceptés par Certivant, fixez l'ancienneté maximale d'un document et décidez de ce qui se passe lorsqu'un document est expiré, trop ancien ou que sa date ne peut pas être lue — pour le KYC comme pour le KYB.
Facturation et crédits
Gérez votre abonnement Certivant, achetez des crédits à l'utilisation, comprenez la fin de l'essai et les états de facturation, et réglez les factures et les problèmes de paiement.