Surveillance continue et alertes LBC-FT
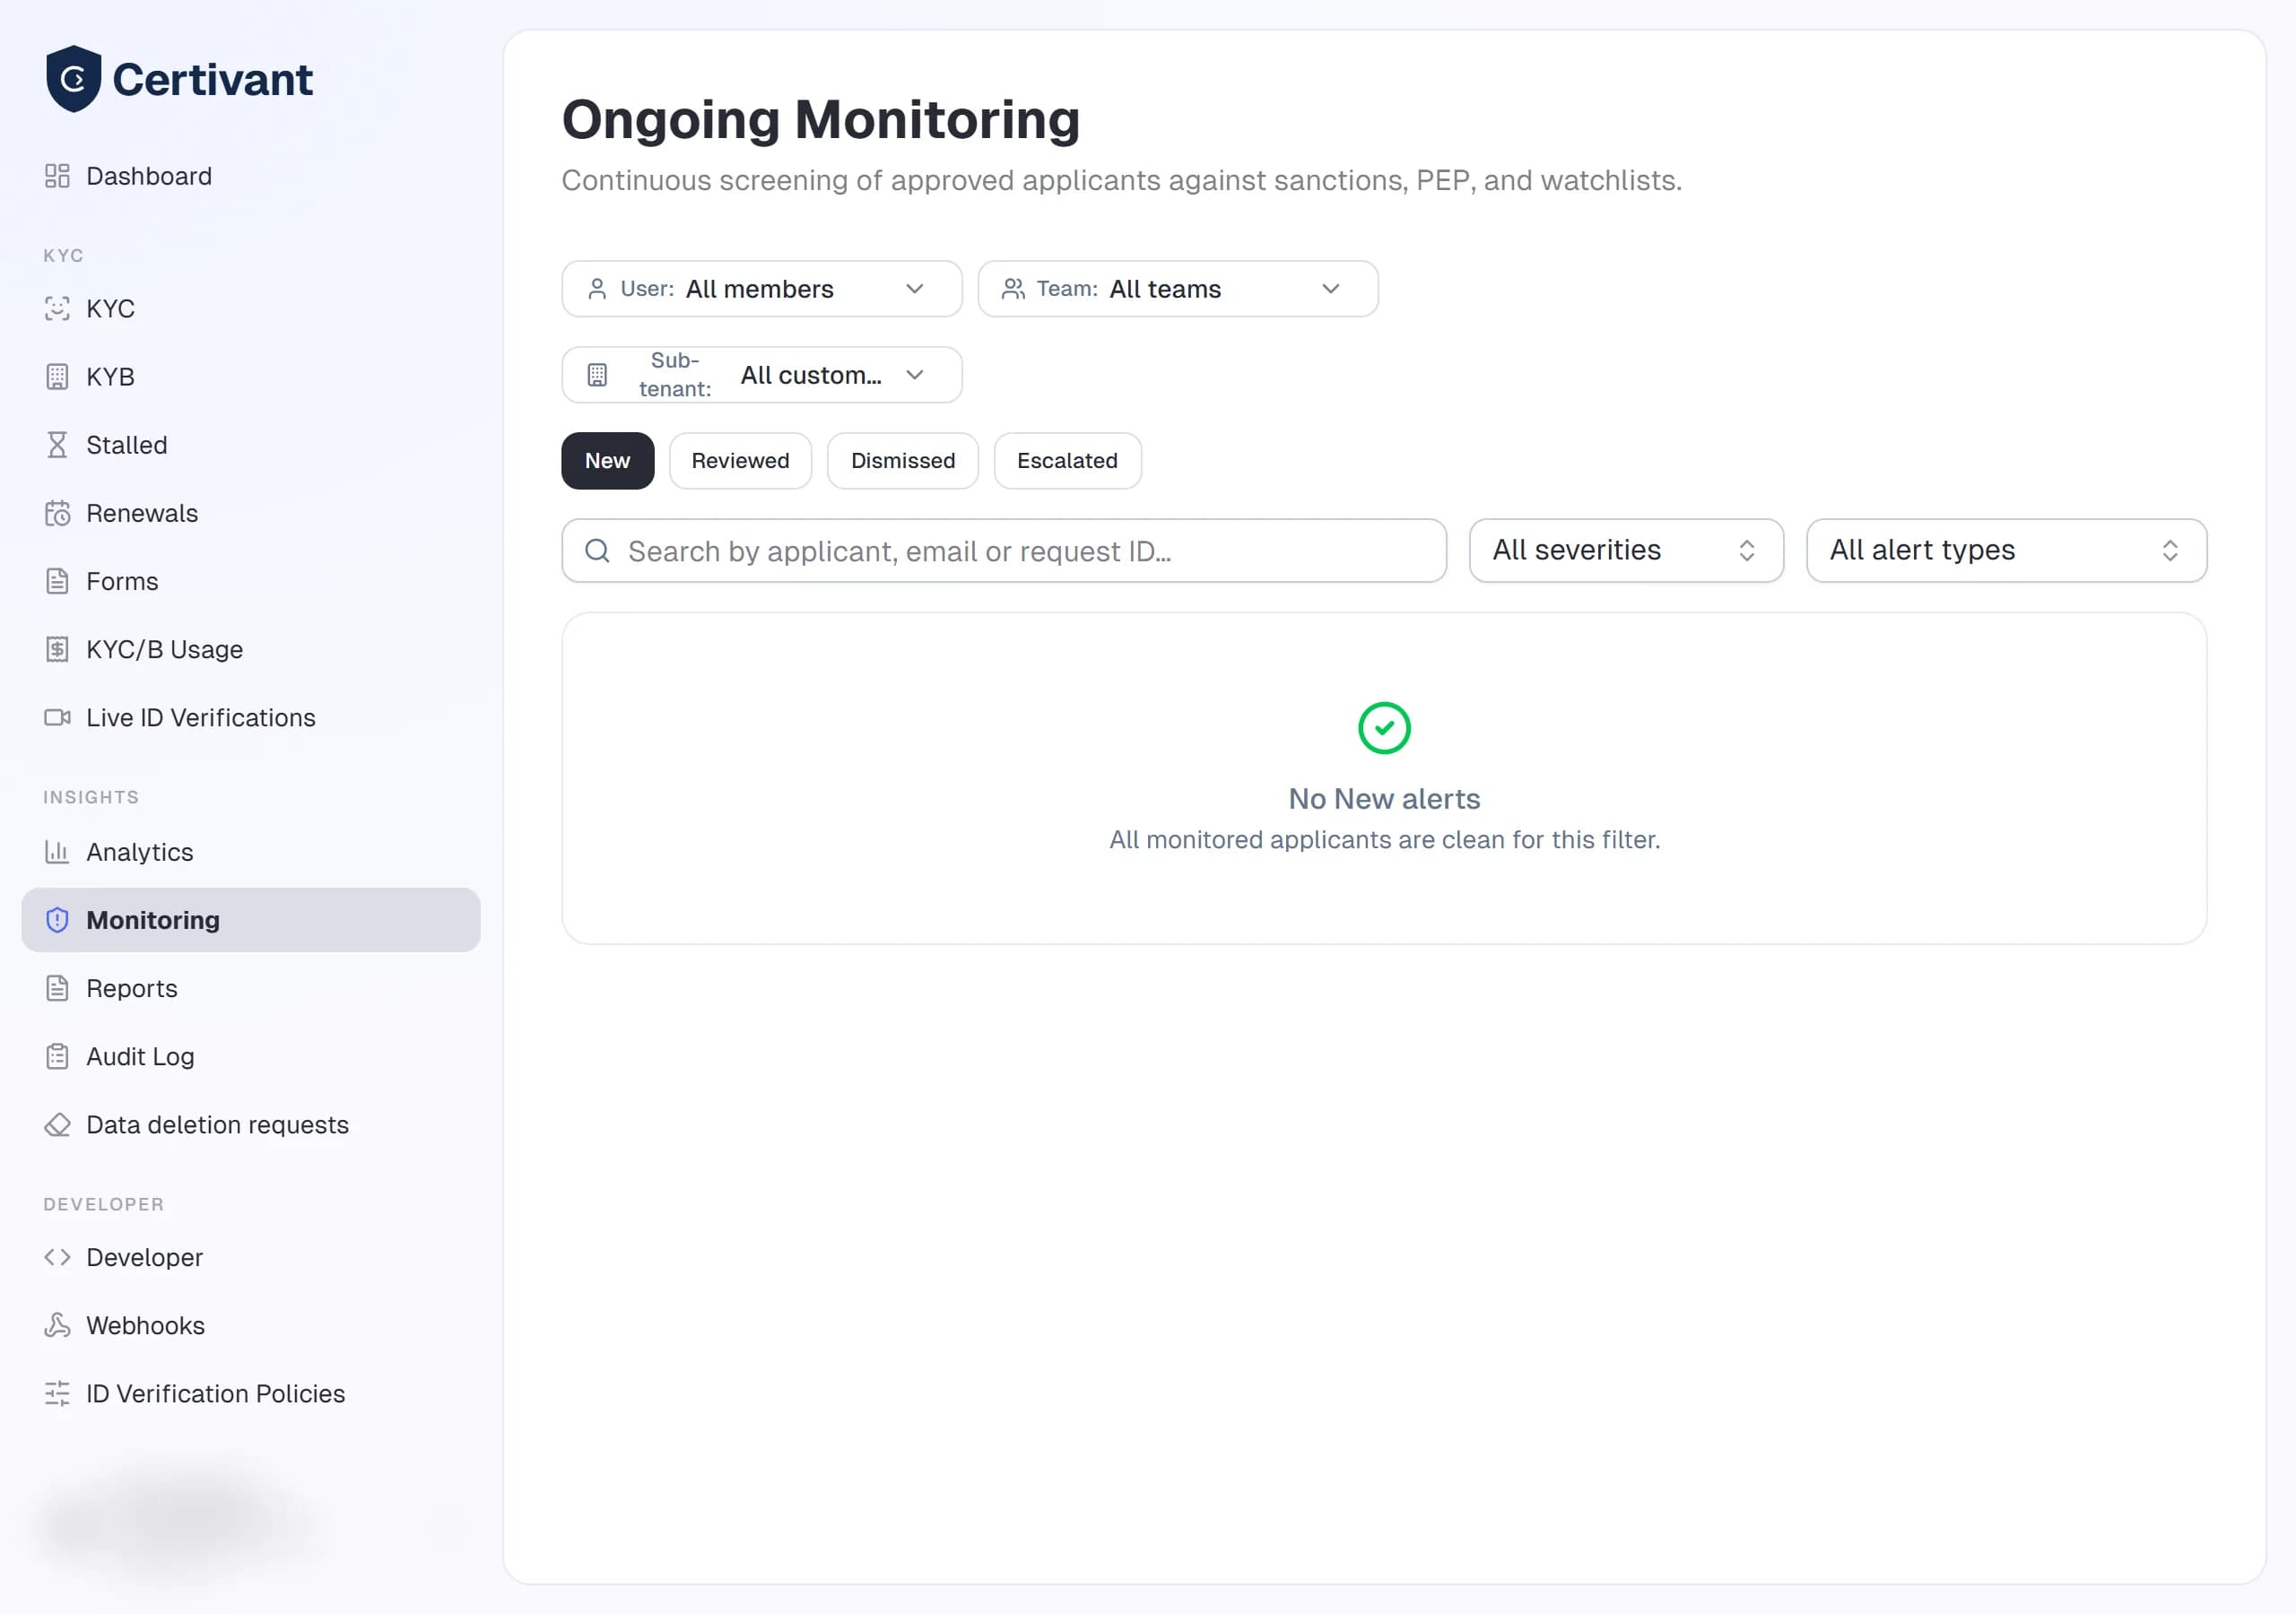
Filtrez en continu les demandeurs approuvés pour détecter les correspondances avec les sanctions, les médias défavorables et les changements de statut de PPE, grâce à la surveillance continue de Certivant et à la file d'alertes.
Ce que cela permet de faire
La vérification est un contrôle à un instant donné. La surveillance, elle, est continue : une fois qu'un demandeur est approuvé, nous le gardons sur une liste de surveillance et le filtrons à nouveau, selon un calendrier, face aux bases de sanctions, de médias défavorables et de PPE. Si quelque chose change (une nouvelle désignation de sanctions, un nouvel article de presse, une mise à jour du statut de PPE), une alerte apparaît sur la page Surveillance et nous envoyons un courriel au gestionnaire principal du demandeur.
Considérez la vérification comme la question « cette personne peut-elle être intégrée aujourd'hui ? » et la surveillance comme « cette personne est-elle toujours acceptable ? ».
Où le trouver
Aperçus → Surveillance dans la barre latérale gauche.
Activer la surveillance
La surveillance est une fonctionnalité du forfait (Surveillance continue), et vous choisissez qui est surveillé :
- Par vérification — ouvrez une vérification approuvée et utilisez la carte Surveillance LBC-FT continue : choisissez la fréquence de filtrage de la personne (quotidienne, hebdomadaire ou mensuelle, en plus des contrôles quotidiens décrits ci-dessous), puis cliquez sur Démarrer. Arrêter met fin à la surveillance ; un enregistrement suspendu peut être repris. La même fonction est disponible via l'API :
POST/GET/DELETE /api/v1/kyc/requests/:id/monitoring(documentation développeur). - Par défaut, pour toutes les personnes que vous approuvez — Paramètres → Prévention de la fraude → Règles → Inscrire les vérifications approuvées à la surveillance LBC-FT continue automatiquement. Désactivez cette option pour ne surveiller que les personnes que vous choisissez. Une organisation qui n'a jamais modifié ce paramètre conserve le comportement d'origine : chaque approbation est inscrite.
Une inscription automatique qui ne peut pas aboutir (le forfait n'inclut pas la surveillance, ou il n'y a pas de crédit pour une personne au-delà du quota inclus) est ignorée et consignée dans le journal d'audit (monitoring.enroll_skipped) ; une inscription manuelle vous indique la raison (non incluse dans votre forfait, ou crédit insuffisant).
Coût
La surveillance est facturée par personne surveillée et par année : une unité lorsqu'une personne est inscrite, puis une autre chaque année où elle reste inscrite. Votre forfait comprend un nombre de personnes surveillées par année (ou est illimité, mais comptabilisé) ; au-delà, chaque unité est facturée au prix Surveillance LBC-FT continue, prélevé sur votre crédit — la carte de la vérification et Paramètres → Crédits et utilisation affichent les montants. Si le renouvellement annuel ne peut pas être payé faute de crédit, la surveillance de cette personne est suspendue (événement d'audit monitoring.paused_for_credit) au lieu de continuer sans paiement ; ajoutez du crédit, puis cliquez sur Reprendre.
Comment les personnes sont filtrées à nouveau
| Quoi | Quand |
|---|---|
| Nouvelles entrées des listes | Chaque jour. Les listes de sanctions sont synchronisées pendant la nuit ; chaque entrée ajoutée depuis la dernière exécution est rapprochée de vos personnes surveillées par leur nom (sans lire les données de qui que ce soit en clair), et chaque candidat est immédiatement filtré à nouveau. Une nouvelle désignation est donc détectée en un jour environ. |
| Ensemble des personnes, en entier | Selon un calendrier fondé sur le risque : tous les 30 jours pour une personne à faible risque, 14 pour un risque moyen, 7 pour un risque élevé, et quotidiennement pour un risque très élevé (voir notation du risque). Cette exécution actualise aussi le niveau de PPE et le statut de médias défavorables de la personne. |
Une alerte n'est émise que pour un élément nouveau : une correspondance avec les sanctions qui n'était pas encore ouverte, une personne devenue PPE, une PPE passée à un niveau plus strict, ou des médias défavorables qui n'existaient pas auparavant. Un statut qui s'améliore (une PPE qui quitte ses fonctions) est enregistré, mais ne déclenche pas d'alerte. Le résultat au moment de la décision est le point de départ, de sorte qu'une simple reconfirmation reste silencieuse.
Niveaux de PPE
Une correspondance PPE porte désormais un niveau, affiché sur l'alerte et dans la vérification, utilisable dans les politiques sous la forme sanctions.pepTier, et transmis dans les webhooks (pepTier) :
| Niveau | Personnes concernées |
|---|---|
| 1 | Chefs d'État et de gouvernement, ministres, juges de haut rang, ambassadeurs, hauts commandants militaires, gouverneurs de banque centrale, dirigeants d'entreprises publiques |
| 2 | Autres responsables nationaux : parlementaires, juges, hauts fonctionnaires — également utilisé lorsque la fonction d'une PPE n'est pas connue |
| 3 | Responsables régionaux et locaux : gouverneurs, maires, conseillers municipaux |
| 4 | Proches et associés étroits d'une PPE |
Lorsque la source de filtrage classe elle-même la personne, cette classe est utilisée. Sinon, Certivant lit les fonctions répertoriées de la personne et ses thèmes — il s'agit d'une heuristique : lisez donc toujours la fonction indiquée sur l'alerte avant de décider. Un niveau de risque plus élevé compte davantage dans la notation de risque client : les niveaux 1 et 2 portent le poids PPE complet, le niveau 3 les deux tiers, le niveau 4 la moitié.
Les médias défavorables sont signalés lorsque les thèmes d'une correspondance indiquent que la personne est recherchée, poursuivie, ou fait l'objet d'une mesure réglementaire. Ils sont disponibles sous la forme sanctions.adverseMedia dans les politiques et les workflows, et déclenchent une alerte de surveillance. Ils ne modifient pas le score de confiance.
Le nom des fournisseurs de listes sous-jacents n'est jamais affiché ni transmis : les alertes, les entrées d'audit et les webhooks indiquent ce qui a été filtré (sanctions, PPE, médias défavorables), et non qui a répondu.
Types d'alertes
| Type | Déclencheur | Suite habituelle |
|---|---|---|
| Correspondance de sanctions | Le demandeur correspond à une entrée nouvellement ajoutée des listes OFAC / UE / ONU / Royaume-Uni. | Examen manuel immédiat. Si la correspondance est réelle, gelez la relation et déposez une DOS. |
| Changement de statut PPE | Le demandeur est devenu PPE, ou est passé à un niveau PPE plus strict (l'alerte indique le niveau). | Mettez à jour votre notation de risque LBC-FT et appliquez une vigilance renforcée selon votre politique. |
| Médias défavorables | Les thèmes d'une correspondance (recherché, accusations, mesure réglementaire) mentionnent le demandeur dans un contexte négatif. | Lisez la source, déterminez s'il s'agit de votre demandeur ou d'une personne homonyme, escaladez si c'est réel. |
| Expiration du document | La pièce d'identité gouvernementale du demandeur expire dans les 30 prochains jours. | Envoyez une demande de nouvelle soumission pour une pièce d'identité à jour. |
La file d'alertes
La page Surveillance affiche chaque alerte active, avec :
| Colonne | Remarques |
|---|---|
| Demandeur | Nom + courriel. Cliquez pour ouvrir son dossier de vérification complet. |
| Type d'alerte | Sanctions / PPE / Médias défavorables / Expiration du document. |
| Gravité | Élevée / Moyenne / Faible. Calculée à partir de la confiance de la source et de la force de la correspondance. |
| Déclenchée le | Moment où l'alerte a été émise. |
| Statut | open, under-review, resolved, dismissed. |
| Action | Résoudre / Rejeter / Escalader. |
Filtres
Par type, gravité, statut, date, propriétaire ou équipe. Les organisations partenaires disposent aussi d'un filtre Sous-locataire (dès que les demandes portent des étiquettes de sous-locataire) pour restreindre les alertes à l'un de vos clients finaux — voir attribution aux partenaires.
Étapes — traiter une alerte
Ouvrez l'alerte
Le détail de l'alerte présente les données source (quelle liste / quel article / quel enregistrement), le niveau de confiance de la correspondance et l'historique de vérification du demandeur.
Vérifiez la correspondance
Les correspondances de sanctions et de médias défavorables reposent sur le nom et les identifiants. Les faux positifs sont fréquents, surtout pour les noms courants. Recoupez la date de naissance, la nationalité et les numéros de document entre l'alerte et votre demandeur.
Décidez
- Résoudre — vous avez examiné l'alerte et pris la mesure commerciale nécessaire (vigilance renforcée, gel du compte, dépôt d'une DOS). L'alerte passe au statut
resolved, et votre décision ainsi que votre note sont enregistrées dans le journal d'audit. - Rejeter — l'alerte est un faux positif. Indiquez le motif ; le système utilise les rejets pour affiner les seuils de correspondance.
- Escalader — remontez le dossier à un examinateur de conformité senior. Choisissez-le dans la liste des membres de l'organisation disposant de l'autorisation
aml.alerts.review.
Documentez la décision
Chaque action enregistre une note dans le journal d'audit. Soyez concis mais précis : « Date de naissance différente (demandeur 1990, entrée OFAC 1972) — faux positif » vaut mieux que « pas une correspondance ».
Délais et escalade
Les alertes qui ne sont pas traitées dans le délai fixé (sous Paramètres → KYC/B → Délai de surveillance) apparaissent dans le filtre En retard. Elles ne sont pas résolues automatiquement : elles deviennent simplement plus visibles, pour éviter qu'on les oublie.
Arrêter la surveillance
Si vous n'avez plus besoin de surveiller un demandeur (il a quitté la relation, il a clôturé son compte, vous souhaitez réduire vos coûts) :
- Ouvrez le détail de la demande de vérification du demandeur.
- Carte Surveillance LBC-FT continue → Arrêter.
Les alertes historiques sont conservées ; aucune nouvelle alerte ne sera émise. Une année déjà payée n'est pas remboursée.
Dépannage
Beaucoup d'alertes en faux positifs
Trois causes fréquentes :
- La normalisation des noms est mal réglée. Vérifiez que vos demandeurs saisissent leur nom légal tel qu'il figure sur leur pièce d'identité, et non un surnom.
- Date de naissance absente chez le demandeur. La correspondance des sanctions accorde beaucoup de poids à la date de naissance : sans elle, chaque correspondance de nom obtient un score élevé.
- Filtrage trop large — sous Paramètres → KYC/B → Fournisseur de sanctions, vous avez peut-être activé en même temps le filtrage des sanctions, des PPE et des médias défavorables. Resserrez-le selon vos exigences réglementaires.
Une véritable correspondance de sanctions concernant un client de confiance
Ne la rejetez pas. Même les correspondances qui vous semblent fausses doivent être examinées et documentées avant résolution : c'est la piste exigée par le régulateur. Résolvez l'alerte avec une note détaillée expliquant pourquoi vous avez conclu qu'il ne s'agissait pas d'une correspondance.
La surveillance est activée, mais je ne reçois aucune alerte
Les sources de données sont mises à jour au plus une fois par jour ; une alerte peut mettre jusqu'à 24 heures à apparaître. Si vous êtes sûr qu'un élément aurait dû déclencher une alerte, vérifiez sous Paramètres → KYC/B → Fournisseurs de surveillance qu'un fournisseur est configuré et activé.
Voir aussi
- Liste et détail KYC — vérifier une personne en premier lieu.
- Rapports — générer des rapports de conformité incluant l'activité de surveillance.
- Journal d'audit — chaque action de surveillance s'y trouve.
Tableau de bord d'analyse KYC/KYB
Suivez le volume de vérifications, les taux d'approbation, la répartition des décisions, le délai de traitement et la distribution des scores de risque grâce au tableau de bord d'analyse de Certivant.
Rapports de conformité et exports planifiés
Générez, planifiez et exportez des rapports structurés de conformité et d'exploitation sur votre activité de vérification KYC/KYB, grâce aux rapports Certivant.