Équipes et rôles
Organisez votre espace de travail Certivant en équipes avec des modes d'isolement des données (strict, ouvert, propriétaire seul) et créez des rôles personnalisés regroupant des autorisations détaillées.
Ce que cela permet de faire
La page Équipes et rôles combine deux contrôles liés mais distincts :
- Équipes — des sous-groupes au sein de votre organisation, chacun avec ses propres membres, sa visibilité des données et, éventuellement, ses propres formulaires.
- Rôles & Permissions — des rôles personnalisés qui accordent des ensembles d'autorisations détaillées en plus des rôles de base
owner/admin/member.
Les deux se trouvent sous Paramètres → Équipes et rôles, dans des onglets distincts.
Quand avez-vous besoin d'équipes
Si votre organisation est une entreprise intégrée unique (un seul back-office, une charge de travail partagée, tout le monde voit tout), vous n'avez pas besoin d'équipes. Le comportement par défaut — propriétaire, administrateurs et membres voient les mêmes demandeurs — convient.
Vous avez besoin d'équipes lorsque vous êtes une agence : plusieurs professionnels semi-indépendants opérant sous une même structure juridique. Courtage immobilier, agence hypothécaire, cabinet d'assurance. Chaque professionnel a ses propres clients et ne devrait pas voir par défaut le travail des autres. Chacun est team_owner de son équipe ; son assistant est team_user.
Modes d'isolement des données
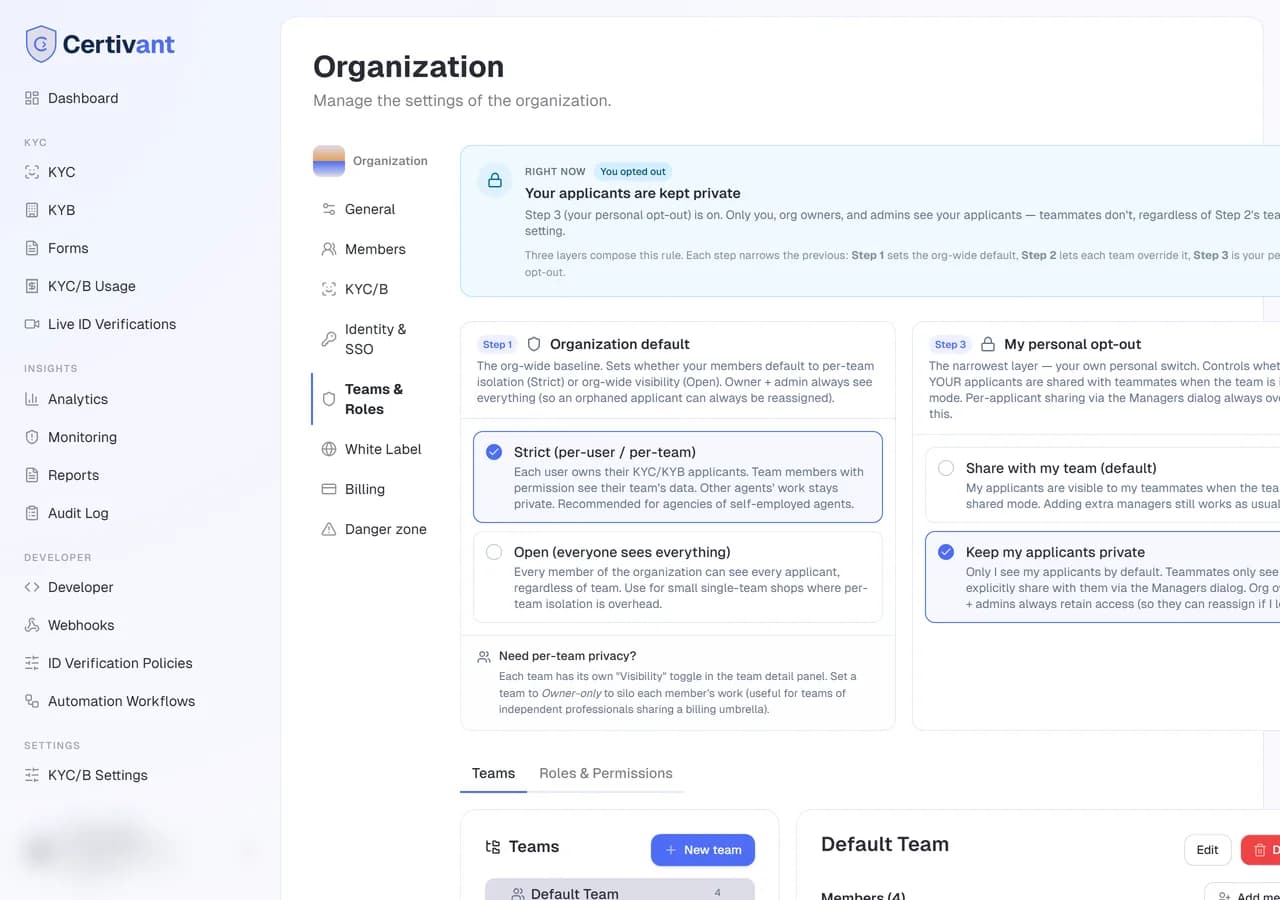
La carte d'isolement des données en haut de la page Équipes est le paramètre le plus important. Elle propose trois modes :
flowchart LR
    Strict["Strict (per-user / per-team)<br/>Default for agencies"] -.-> Open
    Open["Open (everyone sees everything)<br/>Default for integrated businesses"] -.-> Strict
    Strict -.-> OwnerOnly["Owner-only<br/>For teams of independents"]
| Mode | Qui voit quoi |
|---|---|
| Strict (par défaut) | Chaque utilisateur possède ses demandeurs KYC/KYB. Le travail des autres agents est masqué. Le propriétaire et les administrateurs de l'organisation voient toujours tout (afin de pouvoir réattribuer les dossiers orphelins). |
| Ouvert | Chaque membre de l'organisation voit chaque demandeur. Recommandé pour les petites structures à équipe unique, où la confidentialité par utilisateur représente une contrainte inutile. |
| Propriétaire seul (remplacement par équipe) | Même les propriétaires d'équipe ne voient que leur propre travail. L'équipe fonctionne comme un regroupement de facturation et d'appartenance, sans visibilité entre membres — utile pour des équipes d'avocats ou de comptables indépendants sous une structure commune. |
Le mode strict est la valeur par défaut des organisations de type agence. Le mode propriétaire seul se définit par équipe, sur la page de détail de chaque équipe.
Comment les trois niveaux se combinent
Il existe trois niveaux, par ordre de priorité :
- Valeur par défaut de l'organisation (la carte d'isolement des données) — votre référence de base.
- Remplacement par équipe (le paramètre de visibilité d'une équipe) — restreint pour les équipes d'indépendants.
- Retrait personnel (la carte Confidentialité KYC personnelle sur la page Équipes) — chaque utilisateur peut choisir de garder ses propres demandeurs privés, même si l'organisation est en mode ouvert.
La page affiche ces trois niveaux avec une bannière « En ce moment » qui calcule la règle effective. Lorsqu'un niveau supérieur plus strict est en vigueur, la carte dépendante est estompée avec une explication.
Onglet Équipes
Arborescence des équipes
La colonne de gauche présente la hiérarchie des équipes sous forme d'arbre. Les équipes de premier niveau sont rattachées à la racine de l'organisation ; les sous-équipes sont imbriquées en dessous. Cliquez sur une équipe pour charger son détail dans le volet de droite.
Détail d'une équipe
Le volet de droite comporte :
- Nom et description — modifiables en cliquant. Les administrateurs ou les propriétaires d'équipe peuvent la renommer.
- Section Membres — chaque membre de l'équipe, avec son rôle d'équipe (
team_owner/team_admin/team_user). Ajoutez, retirez ou modifiez un rôle. Voir Inviter des coéquipiers pour le détail de la boîte de dialogue. - Visibilité de l'équipe — le mode propre à l'équipe (Partagé au sein de l'équipe / Propriétaire seul).
- Sous-équipes — liste des éventuelles sous-équipes. Cliquez pour les explorer.
Démarches courantes
team_owner.team_owner pour le producteur, team_user pour l'assistant.Ses demandeurs restent là où ils étaient : seule l'appartenance à l'équipe change. Pour réattribuer également les demandeurs, faites-le depuis la liste KYC.
Onglet Rôles & Permissions
Cet onglet est masqué tant que vous ne disposez pas de l'autorisation team.custom_roles. Les propriétaires et les administrateurs l'ont toujours.
Chaque page et chaque action de l'espace de travail est contrôlée par une autorisation. Lorsque le rôle d'un membre ne la comprend pas, l'entrée disparaît de la navigation, la page affiche « Demandez l'autorisation à votre administrateur », et l'API refuse l'appel. Les propriétaires et les administrateurs disposent toujours de toutes les autorisations.
Les autorisations déterminent ce que quelqu'un peut faire. Les enregistrements qu'il voit dépendent toujours de la propriété et des équipes : son propre travail, les demandeurs qu'il gère, les dossiers partagés avec son équipe et tout ce qui se trouve sous une équipe qu'il dirige. Pour une vue à l'échelle de l'organisation (auditeur, responsable de la conformité), ajoutez-le à l'équipe de premier niveau ou passez le mode d'isolement à Ouvert.
Rôles de base
| Rôle | Autorisations par défaut |
|---|---|
| Propriétaire | Toutes les autorisations. Ne peut pas être modifié. |
| Administrateur | Toutes les autorisations. Ne peut pas être modifié. |
| Membre | Consulter les vérifications KYC/KYB, les commentaires de dossier, le journal d'audit, l'export CSV, les vérifications en direct (consulter, planifier, animer), les formulaires, les alertes LBC-FT et la surveillance, les analyses, les rapports, l'utilisation. |
Rôles prédéfinis
Chaque organisation dispose de ces rôles prêts à l'emploi, afin que vous puissiez intégrer votre équipe sans créer de rôles de zéro. Ils sont marqués Système : vous ne pouvez ni les supprimer ni les renommer, mais vous pouvez modifier leurs autorisations ou en cloner un pour créer un rôle personnalisé.
| Rôle | Destiné à | Autorisations clés |
|---|---|---|
| Responsable de la conformité (MLRO) | Supervision du programme | Examen manuel et second examen, gestion des demandes, export des documents, journal d'audit, LBC-FT, politiques de vérification, paramètres KYC/B, rapports |
| Examinateur KYC | Analystes | Consulter, gérer les demandes, examen manuel, commentaires, journal d'audit, examen des alertes LBC-FT |
| Examinateur senior (approbateur) | Double approbation | Autorisations d'examinateur + second examen, export des documents, enregistrements, surveillance |
| Agent de vérification en direct | Agents de vérification d'identité en direct | Consulter les demandes, planifier et animer les sessions de vérification Live ID, commentaires |
| Assistance | Service d'aide aux demandeurs | Envoyer et renvoyer des demandes, nouvelles soumissions, rappels, commentaires, planifier des sessions de vérification Live ID (sans décisions) |
| Ventes | Intégration des clients | Envoyer des demandes KYC/KYB, liens de formulaires, planifier des sessions de vérification Live ID, analyses |
| Secrétariat / assistant | Soutien administratif | Envoyer des demandes et des rappels, réserver des sessions de vérification Live ID |
| Analyste de rapports | Reporting | Analyses, utilisation et rapports réglementaires en lecture seule, export CSV |
| Auditeur (lecture seule) | Audit interne et externe | Dossiers, journal d'audit, alertes, rapports et enregistrements en lecture seule |
| Développeur | Intégration | Clés d'API, webhooks, clés de validation Live ID, tous les formulaires (soumissions comprises), automatisation (workflows et politiques de risque), analyses, rapports et utilisation ; voit et crée des vérifications (données masquées, sans photos des pièces) et le journal d'audit pour tester l'intégration |
| Responsable de la facturation | Finance | Coordonnées de facturation, factures, crédits, utilisation |
| Lecteur (lecture seule) | Toute personne ayant seulement besoin de consulter | Consulter les KYC/KYB, les vérifications en direct, les analyses |
Rôles personnalisés
Paramètres → Équipes et rôles → Rôles & Permissions → Nouveau rôle, ou Cloner un rôle existant.
Donnez-lui un nom (par exemple « Examinateur de conformité ») et une description.
Cochez les autorisations à inclure. Elles sont regroupées par domaine, et chaque groupe dispose d'un raccourci Tout le groupe.
Enregistrez. Attribuez le rôle depuis l'onglet Membres.
Certaines autorisations ont la même portée qu'un administrateur, car elles déterminent qui peut faire quoi : Rôles personnalisés, Gérer les membres, Identité et SSO, Paramètres de sécurité et Paramètres KYC/B. Ne les accordez qu'à des personnes de confiance. Certains garde-fous s'appliquent : une personne qui n'est pas administratrice ne peut pas modifier son propre rôle, modifier le rôle qu'elle détient, ni accorder le rôle de propriétaire ou d'administrateur. Les éditeurs des paramètres KYC/B ne peuvent pas modifier les listes d'approbation manuelle et d'export, ni le mode d'isolement.
Catalogue des autorisations
| Groupe | Autorisation | Permet |
|---|---|---|
| KYC | kyc.requests.view | Lister et ouvrir les vérifications dans le périmètre de données de l'utilisateur |
kyc.requests.create | Envoyer de nouvelles demandes KYC | |
kyc.requests.manage | Envoyer des rappels, demander des nouvelles soumissions, relancer l'analyse, réattribuer | |
kyc.requests.delete | Supprimer définitivement des demandes | |
kyc.manual_review | Approuver ou rejeter manuellement, y compris les décisions groupées (rôles personnalisés ; les rôles de base suivent la liste d'approbation manuelle des paramètres KYC/B) | |
kyc.second_review | Second niveau d'approbation pour les dossiers à double approbation (rôles personnalisés) | |
kyc.case_comments | Ajouter et supprimer des notes de dossier | |
kyc.requests.export | Exporter la liste des demandes en CSV | |
kyc.documents.view | Voir les photos des pièces d'identité et des selfies — avec le nom du lecteur en filigrane, chaque consultation enregistrée (toujours pour les propriétaires et administrateurs ; à accorder aux autres rôles). Sans elle, le réviseur assigné ne les voit que pendant la révision, et l'hôte d'une vérification en direct jusqu'à la décision | |
kyc.documents.export | Télécharger les documents, les dossiers de preuves et les résultats (rôles personnalisés ; les rôles de base suivent la liste d'export) | |
kyc.audit_log | Page du journal d'audit | |
| KYB | kyb.requests.view / create | Identique, pour les vérifications d'entreprises |
| Vérification d'identité en direct | live_verification.view | Liste des vérifications Live ID et détail des sessions |
live_verification.schedule | Planifier, replanifier et annuler des sessions, et envoyer des invitations | |
live_verification.host | Animer les sessions : démarrer, suspendre, terminer, examiner les documents, enregistrer les décisions | |
live_verification.recordings | Regarder et télécharger les enregistrements | |
| Validation Live ID | live_id.manage | Émettre et révoquer les clés de validation Live ID |
| Formulaires | forms.create / edit / delete | Actions du concepteur de formulaires |
forms.public_link | Liens publics et jetons de formulaire | |
forms.submissions.view | Soumissions et envois | |
| Automatisation | kyc.policies | Politiques de vérification |
automation.workflows | Workflows d'automatisation | |
| LBC-FT | aml.alerts.view / aml.alerts.review | Consulter et résoudre les alertes |
aml.ongoing_monitoring | Inscrire, suspendre et annuler la surveillance | |
| Analyses | analytics.dashboard | Page Analyses |
analytics.reports | Rapports réglementaires | |
billing.usage.view | Page Utilisation | |
| Développeur | api.access | Clés d'API et portail développeur |
api.webhooks | Point de terminaison des webhooks, secret de signature et envois | |
| Équipe | team.invitations / team.members.manage / team.custom_roles | Inviter des membres, attribuer des rôles, gérer les rôles |
| Paramètres | settings.verification | Paramètres KYC/B |
settings.live_verification | Paramètres de vérification en direct | |
settings.privacy_policy | Politique de confidentialité | |
settings.security | Règles d'authentification à deux facteurs et de liste d'adresses IP autorisées | |
settings.sso | Identité et SSO, SCIM | |
branding.white_label | Paramètres de marque blanche | |
| Facturation | billing.customer_portal | Détails de l'abonnement, moyens de paiement, coordonnées de facturation (les changements de forfait et les annulations restent réservés au propriétaire) |
billing.invoices | Factures | |
billing.credits | Acheter des crédits |
Dépannage
L'onglet « Rôles & Permissions » est absent
Vous ne disposez pas de l'autorisation team.custom_roles. Les propriétaires la possèdent ; demandez à votre propriétaire de vous l'accorder ou de créer le rôle lui-même.
Un membre voit des demandeurs qu'il ne devrait pas voir
Vérifiez le mode d'isolement des données. Le mode ouvert signifie, par conception, que tout le monde voit tout. Passez en mode strict.
Un membre ne voit pas des demandeurs qu'il devrait voir
Soit le mode est trop strict (remplacement par équipe « Propriétaire seul »), soit les demandeurs ne lui sont pas attribués comme gestionnaire principal ou secondaire. Réattribuez-les via le menu Gérer les gestionnaires de la liste KYC.
Supprimer une équipe — que deviennent les demandeurs ?
Deux modes vous sont proposés :
- Réattribuer (par défaut) — les demandeurs passent à « aucune équipe » avec un indicateur
_previousTeamName. L'équipe est supprimée logiquement ; les entrées historiques du journal d'audit restent consultables. - Suppression en cascade — les demandeurs ET toutes leurs données sont supprimés définitivement. Un avertissement de conformité s'affiche. À utiliser uniquement en toute certitude.
Voir aussi
- Les rôles en un coup d'œil — référence rapide.
- Inviter des coéquipiers — ajouter des membres à l'organisation et à une équipe.
- Liste et détail KYC — réattribuer les gestionnaires.
Identité et SSO
Configurez l'authentification unique (SSO) pour votre organisation Certivant avec Google, Microsoft, GitHub, SAML 2.0 ou OIDC, afin que votre équipe s'authentifie avec son identité d'entreprise existante.
Bases de la marque blanche
Personnalisez le parcours de vérification hébergé avec votre propre marque — téléversez un logo, définissez votre couleur principale et remplacez l'image de marque Certivant par le nom de votre organisation.