Tipos de documento, caducidad y ajustes de vigencia
Elija qué documentos de identidad y empresariales acepta Certivant, establezca la antigüedad máxima de un documento y decida qué ocurre cuando un documento está caducado, es demasiado antiguo o su fecha no se puede leer, tanto para KYC como para KYB.
Qué hace
Estos ajustes están en Ajustes → KYC y controlan qué documentos pueden presentar sus solicitantes y cómo trata Certivant las fechas de un documento. Se aplican tanto a las verificaciones KYC (identidad) como KYB (empresa): las reglas se basan en el tipo de documento, no en el tipo de solicitud.
Tipos de documento admitidos
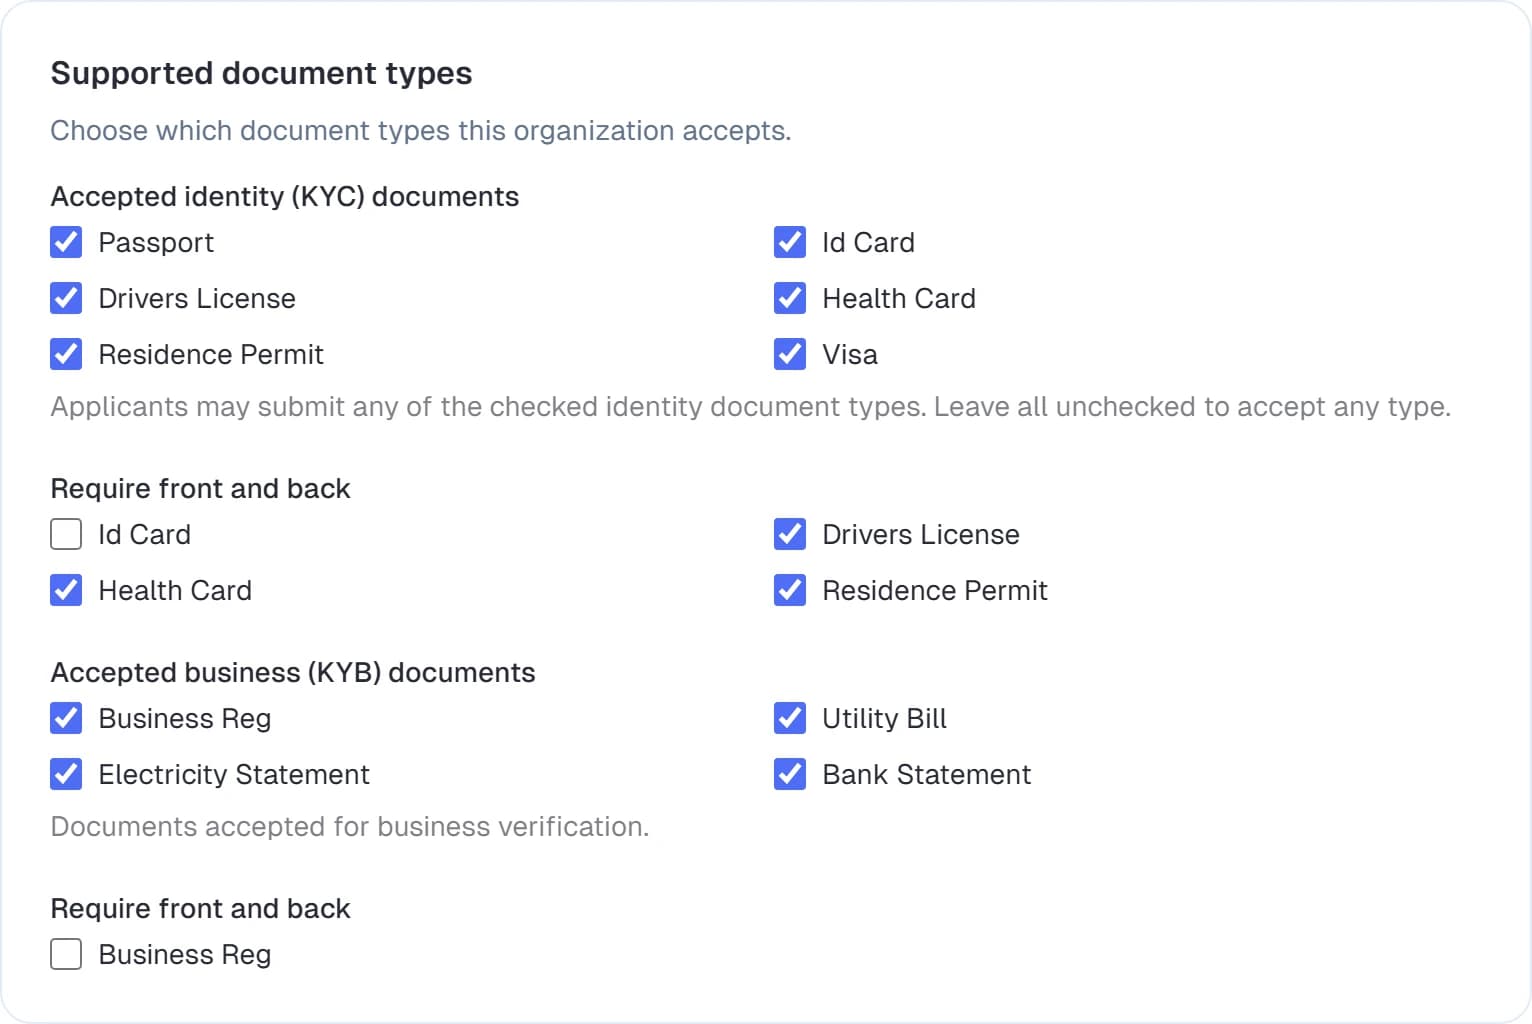
Marque los tipos de documento que acepta su organización. Hay dos grupos:
- Documentos de identidad aceptados (KYC): pasaporte, documento nacional de identidad, permiso de conducir, permiso de residencia, visado. La tarjeta sanitaria no se acepta: en algunas jurisdicciones, como Quebec, no se puede exigir para nada que no sean servicios de salud. Las tarjetas sanitarias que ya constan en el expediente se siguen mostrando.
- Documentos empresariales aceptados (KYB): registro mercantil, factura de suministros, factura de electricidad, extracto bancario.
Para los tipos que tienen dos caras (documento de identidad, permiso de conducir, etc.), use Exigir anverso y reverso para obligar al solicitante a subir ambas.
Si deja un grupo completamente desmarcado, Certivant acepta cualquier tipo de ese grupo. Cuando selecciona un subconjunto, un solicitante que sube un tipo que no ha incluido no se rechaza automáticamente: una verificación por lo demás correcta se envía a revisión manual, para que pueda aceptar un documento legítimo que no esté en la lista.
Vigencia y caducidad de los documentos
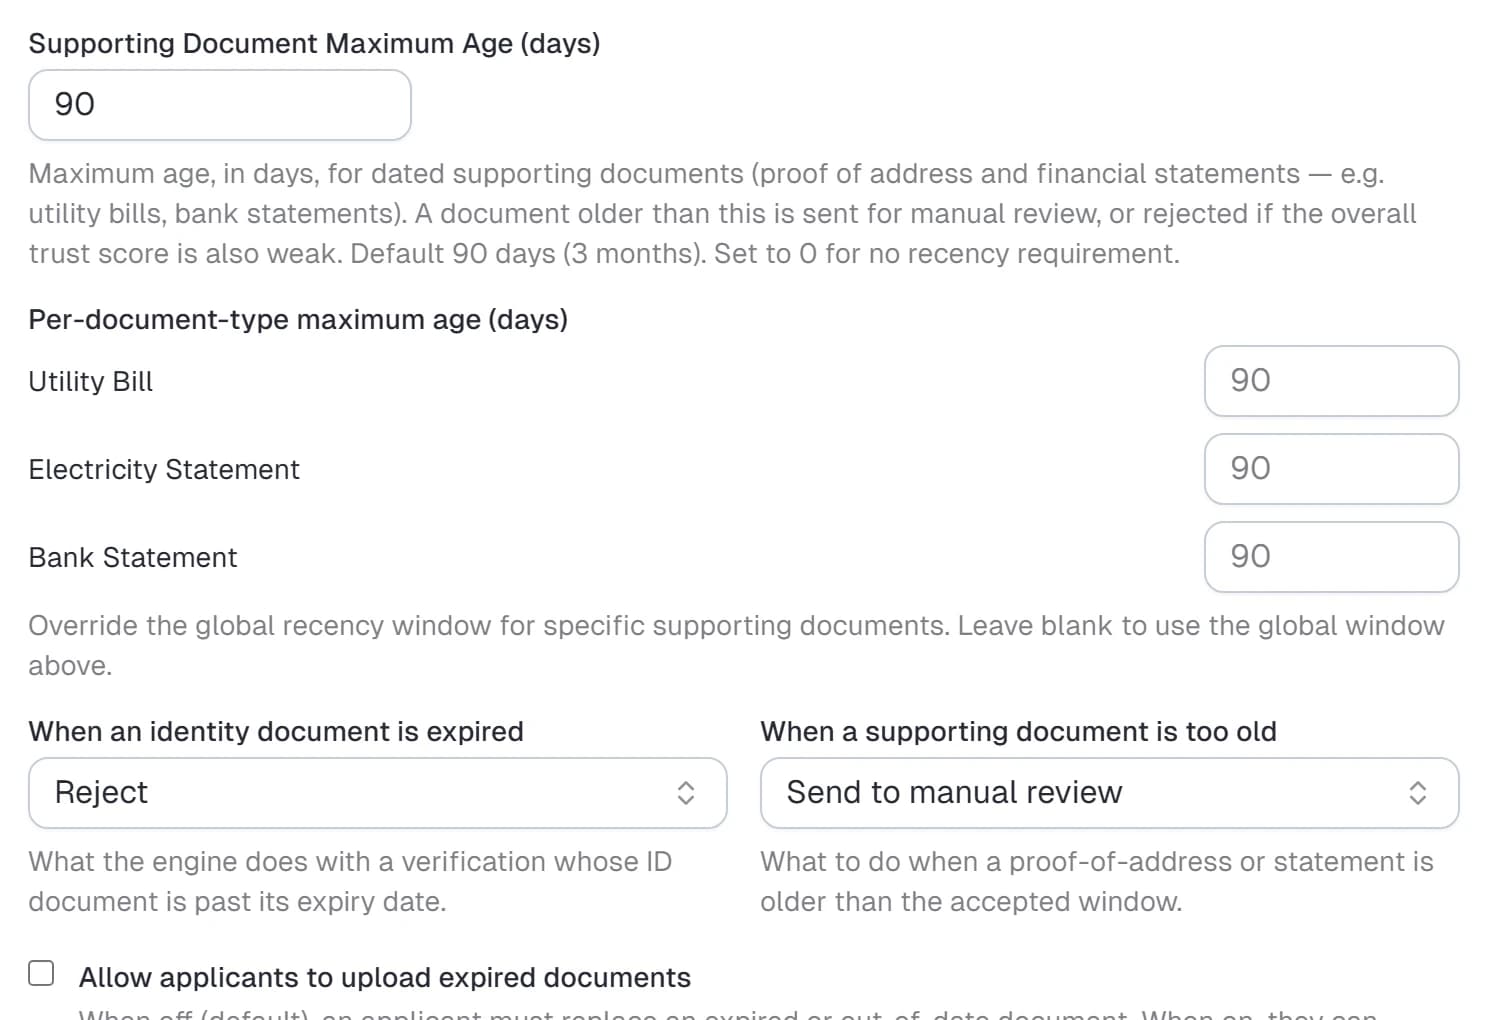
Antigüedad máxima (vigencia)
Los comprobantes de domicilio y los documentos financieros (facturas de suministros, facturas de electricidad, extractos bancarios) deben ser recientes. Configure:
- Antigüedad máxima (días): la ventana global. El valor predeterminado es 90 días (la ventana estándar del sector de 3 meses para el comprobante de domicilio).
0desactiva la comprobación de vigencia. - Antigüedad máxima por tipo de documento: opcionalmente, puede endurecer o ampliar la ventana para un tipo concreto (por ejemplo, extractos bancarios de los últimos 60 días y facturas de suministros de los últimos 90). Un tipo que deja en blanco usa la ventana global.
Los documentos de identidad se juzgan por su fecha de caducidad, en lugar de por su antigüedad.
Qué hacer con un documento desactualizado
Dos desplegables deciden el resultado; cada uno ofrece Rechazar, Enviar a revisión manual o Aceptar igualmente:
| Ajuste | Se aplica a | Predeterminado |
|---|---|---|
| Cuando un documento de identidad está caducado | pasaportes, documentos de identidad, permisos de conducir, etc. (solicitantes KYC y representantes KYB) | Rechazar |
| Cuando un documento de respaldo es demasiado antiguo | facturas de suministros, extractos que superan la ventana de antigüedad máxima | Enviar a revisión manual |
Permitir a los solicitantes subir documentos caducados
Por defecto, un solicitante no puede presentar un documento que la comprobación en el momento de la subida considera caducado o fuera de la ventana: se le pide que lo sustituya. Active Permitir a los solicitantes subir documentos caducados para ofrecerles la opción «Subir este documento de todos modos» después de que confirmen. (Lo que ocurre después con el documento presentado sigue regido por los dos desplegables anteriores).
Cuando el sistema no puede leer la fecha de un documento al subirlo, se pide al solicitante una copia más nítida, pero esa circunstancia por sí sola nunca le bloquea. El documento se acepta y aparece en la solicitud un aviso de «Para su información», para que un revisor confirme la fecha a simple vista.
Validación rápida de documentos
Mientras el solicitante rellena el formulario, Certivant ejecuta una comprobación rápida de cada subida (legibilidad, tipo de documento y las reglas de caducidad y vigencia anteriores), para que pueda corregir de inmediato un documento incorrecto en lugar de ser rechazado más tarde. Las primeras comprobaciones son gratuitas; si un solicitante sigue presentando documentos no válidos, su organización puede tener que pagar una pequeña tarifa por comprobación (consulte Facturación y créditos). Certivant establece el precio y el número de comprobaciones gratuitas.
Riesgo de red (VPN / proxy)
Certivant comprueba la conexión de cada solicitante con su propia detección, incluida en todos los planes sin coste adicional. Compara la dirección IP del solicitante con listas de nodos de salida de Tor, proveedores de VPN, redes de alojamiento / centros de datos y Apple iCloud Private Relay, que se actualizan a diario. También analiza el nombre del operador de red, el nombre de host y las cabeceras de proxy. Por último, compara la zona horaria del dispositivo y su posición GPS con la ubicación de la IP.
Algunas VPN y proxies no aparecen en ninguna lista. Certivant también detecta esos casos:
- Comprobación de conexión directa (WebRTC): cuando el navegador del solicitante abre una conexión directa en una red distinta de la página que cargó, la dirección visible es la de un proxy o de una VPN parcial. La tarjeta Red muestra entonces la conexión real más probable.
- Comprobación DNS: un resolvedor DNS de otro país distinto al de la conexión significa que el DNS pasa por fuera de una VPN.
- Dirección compartida: una IP que muchos solicitantes han usado recientemente, en varias organizaciones y zonas horarias, se trata como salida de una VPN.
- Tiempo de ida y vuelta: el propio servidor perimetral de Certivant mide cuánto tarda la conexión de red, y el navegador mide su propio tiempo de ida y vuelta. Un navegador mucho más lento que la conexión que recibimos está pasando por un túnel. Esto también detecta los proxies residenciales, que ninguna lista puede identificar.
Elija qué ocurre con cada tipo de conexión:
| Conexión | Predeterminado |
|---|---|
| Red Tor | Enviar a revisión manual |
| Servidor proxy | Enviar a revisión manual |
| Alojamiento / centro de datos | Enviar a revisión manual |
| VPN comercial | Aprobar con bandera roja |
| Relé de privacidad (iCloud Private Relay) | Ignorar |
Cada fila ofrece Rechazar, Enviar a revisión manual, Aprobar con bandera roja o Ignorar:
- Aprobar con bandera roja nunca fuerza una decisión. La verificación sigue su puntuación, y los revisores ven una bandera roja en la solicitud y en la lista.
- Cada tipo que no esté en Ignorar también resta puntos en la sección Integridad de la red de la puntuación de confianza, junto con:
- una zona horaria del dispositivo que no coincide con la ubicación de la IP
- una posición GPS muy alejada de la ubicación de la IP
Desactive Comprobar la conexión del solicitante para omitir por completo las comprobaciones de red.
La tarjeta Red de una solicitud muestra la dirección IP, su ubicación y el operador de red, y las comparaciones de zona horaria y GPS. Las solicitudes creadas a través de la API no incluyen la dirección IP del solicitante, así que aparecen como No comprobado.
Alternativa a la verificación facial
La tarjeta Comprobaciones de verificación de Ajustes → KYC/B tiene una casilla: Verificación facial: permitir otra forma de verificar (enlaces sin formulario). Está desactivada por defecto: la selfie y la prueba de vida son siempre obligatorias.
Actívela solo donde la ley exija una alternativa no biométrica, por ejemplo en Quebec. Un solicitante que rechaza la verificación facial omite entonces la selfie y la prueba de vida, y la solicitud pasa a revisión manual con una verificación de identidad en vivo recomendada. En una llamada en vivo, el anfitrión compara visualmente el rostro con el documento de identidad.
El ajuste es el valor de respaldo para los enlaces de verificación enviados sin formulario y para las llamadas en vivo de esas solicitudes. Se aplican tres niveles, y gana la primera coincidencia:
faceCheckSkippableen la API, cuando se envía (trueofalse) enPOST /api/v1/kyc/requestso en la API de programación de llamadas en vivo.- El formulario de la solicitud, con Permitir que los solicitantes omitan la verificación facial (editor de formularios → opciones de seguridad de la captura).
- Este ajuste de la organización.
Los superadministradores también pueden definirlo por cliente en la página de ajustes del cliente. Consulte Señales de fraude.
Integración
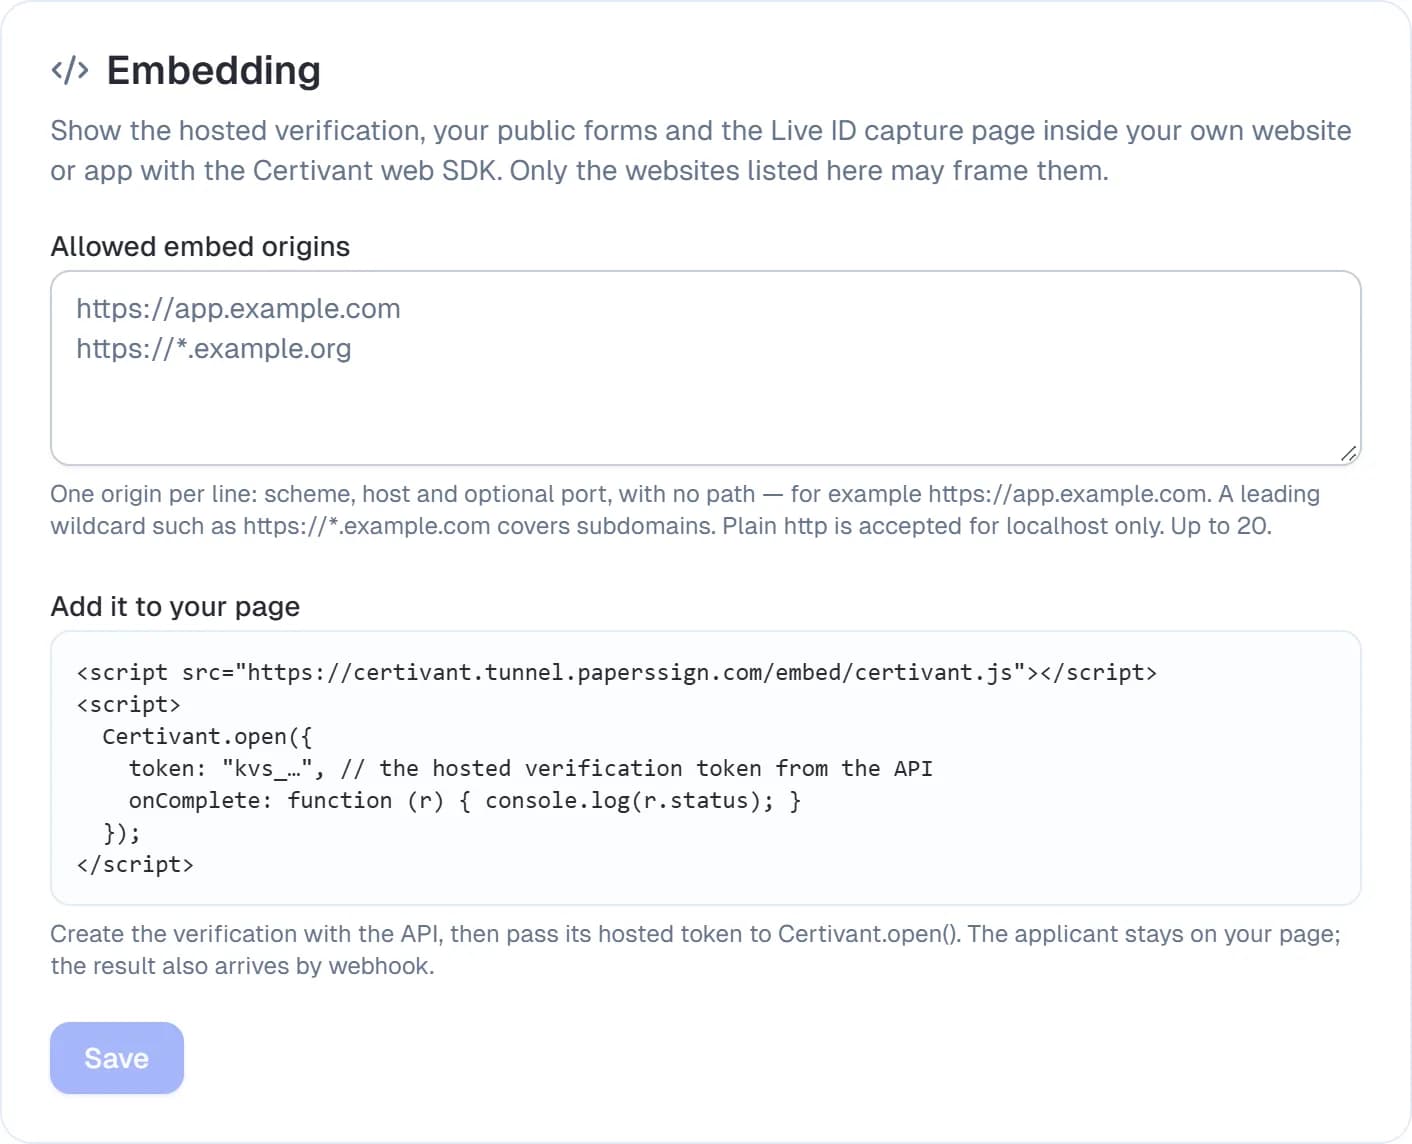
La tarjeta Integración de Ajustes → KYC enumera los sitios web autorizados a mostrar sus enlaces de verificación alojados, sus formularios públicos y sus páginas de captura Live ID dentro de sus propias páginas (con el SDK web o un iframe sencillo).
- Introduzca un origen por línea:
https://app.example.com, sin ruta. Un comodín al principio (https://*.example.com) permite todos los subdominios. Elhttpsin cifrar solo funciona paralocalhost. Puede indicar hasta 20. - Cualquier sitio web que no figure en la lista verá «se negó a conectar»; las páginas de inicio de sesión y del panel de Certivant nunca pueden incrustarse.
- Las aplicaciones móviles nativas usan un WebView y no necesitan ninguna entrada aquí.
La lista se aplica solo a los enlaces de su organización y cambia lo que aceptan los navegadores en aproximadamente un minuto. Si una verificación incrustada nunca carga, compruebe primero el origen: el esquema y el puerto deben coincidir exactamente.
Relacionado
- Revisar solicitudes KYC y KYB: la columna Documento caducado y la fecha de caducidad de cada documento en la pantalla de detalle.
- Facturación y créditos
Desarrollador: claves de API y API REST
Emita y gestione claves de API, configure los ámbitos y use la API REST de Certivant para crear solicitudes de verificación y sincronizar el estado KYC de forma programática desde sus propios sistemas.
Verificaciones reutilizadas
Acepte una verificación que un solicitante ya completó con otra organización de Certivant (con su consentimiento, sin repetir las comprobaciones) y permita que sus propios solicitantes compartan la suya.