Lista de bloqueo y detección de duplicados
Bloquee rostros, números de documento, números de teléfono, direcciones de correo electrónico, direcciones IP y dispositivos de su organización, y elija qué ocurre cuando una persona distinta reutiliza un teléfono, un correo electrónico, un dispositivo o una dirección IP.
Ajustes → Prevención del fraude contiene dos elementos: su lista de bloqueo y las reglas de detección de duplicados. Ambos funcionan en todas las verificaciones, tanto de personas como de empresas, y la decisión final siempre corresponde a una persona, salvo que elija el rechazo automático.
La lista de bloqueo
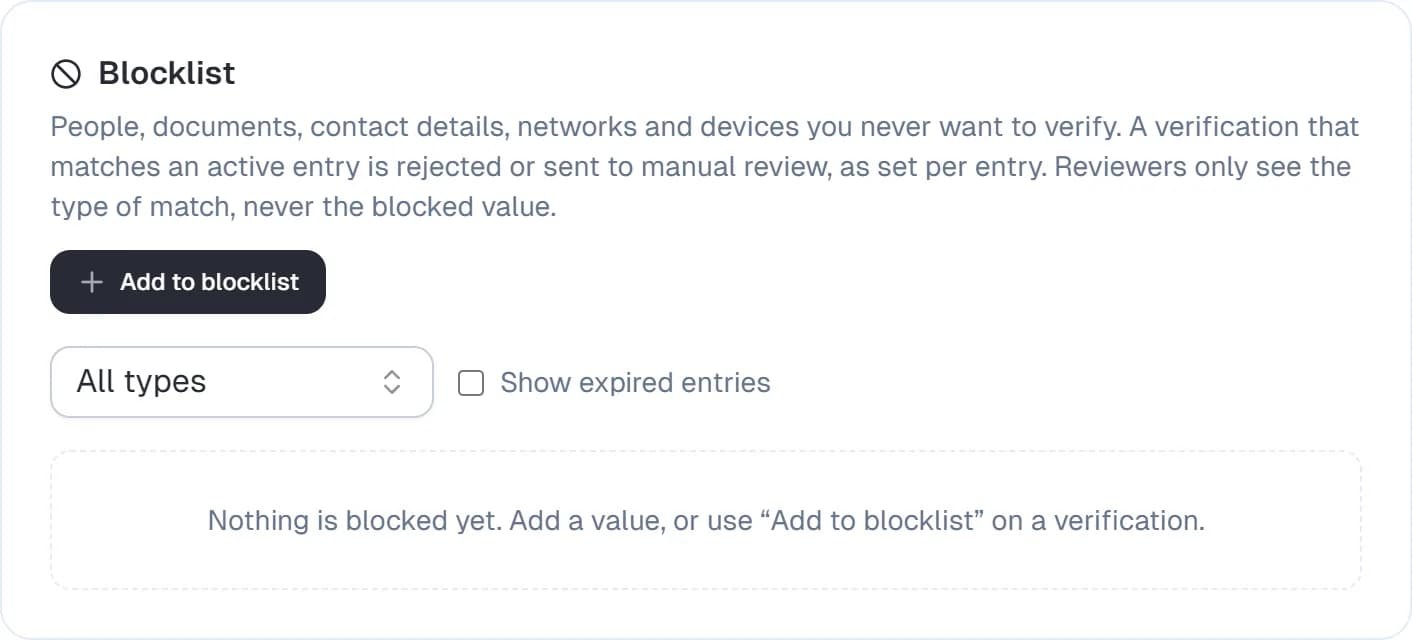
Añada cualquier elemento que no quiera verificar nunca:
| Tipo | Cómo se añade | Qué se almacena |
|---|---|---|
| Dirección de correo electrónico | Escríbala | Un hash unidireccional y una pista enmascarada (j•••@e•••.com) |
| Número de teléfono | Escríbalo, en cualquier formato | Un hash unidireccional y los últimos cuatro dígitos |
| Número de documento | Escríbalo, o desde una verificación | Un hash unidireccional y los últimos tres caracteres |
| Dirección IP o rango | Escriba 203.0.113.7 o un rango CIDR como 203.0.113.0/24 (IPv4 e IPv6) | La propia dirección o rango (necesario para comparar rangos) |
| Rostro | Desde una verificación | Una plantilla facial, nunca una foto. Se conserva incluso después de borrar los documentos de la verificación |
| Dispositivo | Desde una verificación | Un hash unidireccional de la huella digital del dispositivo y de su identificador de navegador de larga duración |
Cada entrada tiene:
- Al coincidir: Enviar a revisión manual (por defecto) o Rechazar.
- Motivo: texto libre, visible solo para su equipo.
- Caduca el: opcional. Una entrada caducada deja de coincidir y se oculta, salvo que marque Mostrar entradas caducadas.
Los números de documento, teléfonos, correos electrónicos y dispositivos nunca se almacenan como valores en texto plano: el hash utiliza una clave que solo conserva Certivant, por lo que la lista no puede leerse de nuevo. La lista muestra únicamente la pista enmascarada.
Añadir desde una verificación
Abra una verificación y elija Añadir a la lista de bloqueo. El diálogo muestra lo que contiene esa verificación (rostro, número o números de documento, correo electrónico, teléfono, dirección IP, dispositivo), y usted marca lo que quiere bloquear. Los datos que la verificación no tiene aparecen en gris. Los valores nunca se muestran.
Un rostro solo puede añadirse cuando la verificación tiene una plantilla facial almacenada (el solicitante dio su consentimiento para el control de fraude de identidad).
Qué ocurre cuando hay una coincidencia
Cuando un solicitante envía sus datos, Certivant compara la verificación con sus entradas activas:
- La solicitud recibe una señal de Coincidencia con la lista de bloqueo. El revisor ve el tipo de coincidencia («una dirección de correo electrónico bloqueada»), nunca el valor bloqueado.
- Con Enviar a revisión manual, la verificación no puede aprobarse automáticamente: pasa a revisión con el desencadenante Coincide con la lista de bloqueo.
- Con Rechazar, la verificación se rechaza. Al solicitante no se le indica el motivo; la página de explicación solo indica que se requiere una comprobación adicional de identidad.
- Las políticas y los flujos de trabajo pueden leer
fraud.blocklistMatch(verdadero/falso) yfraud.blocklistKinds(una lista comoemail,ip). Consulte el diseñador de políticas.
Un rostro coincide cuando está dentro de la misma distancia que se usa en la comprobación facial entre organizaciones, y solo compara con sus propias entradas. Las demás organizaciones nunca ven ni comparan su lista de bloqueo.
Cada alta, cambio y eliminación se registra en el registro de auditoría (blocklist.entry_added, blocklist.entry_updated, blocklist.entry_removed), con quién lo hizo, el tipo de entrada y la acción, pero no el valor.
Permisos
| Permiso | Permite |
|---|---|
Ver la lista de bloqueo (fraud.blocklist.view) | Ver la lista (tipos, pistas enmascaradas, motivos, caducidad) |
Gestionar la lista de bloqueo (fraud.blocklist.manage) | Añadir, cambiar y eliminar entradas, incluidas las añadidas desde una verificación |
Gestionar las reglas antifraude (fraud.rules.manage) | Cambiar las reglas de detección de duplicados que se indican más abajo |
Los propietarios y administradores tienen los tres permisos. El rol de Responsable de cumplimiento tiene los tres; el rol de Revisor de KYC solo puede ver; el Revisor sénior puede ver y gestionar la lista de bloqueo.
Reglas de detección de duplicados
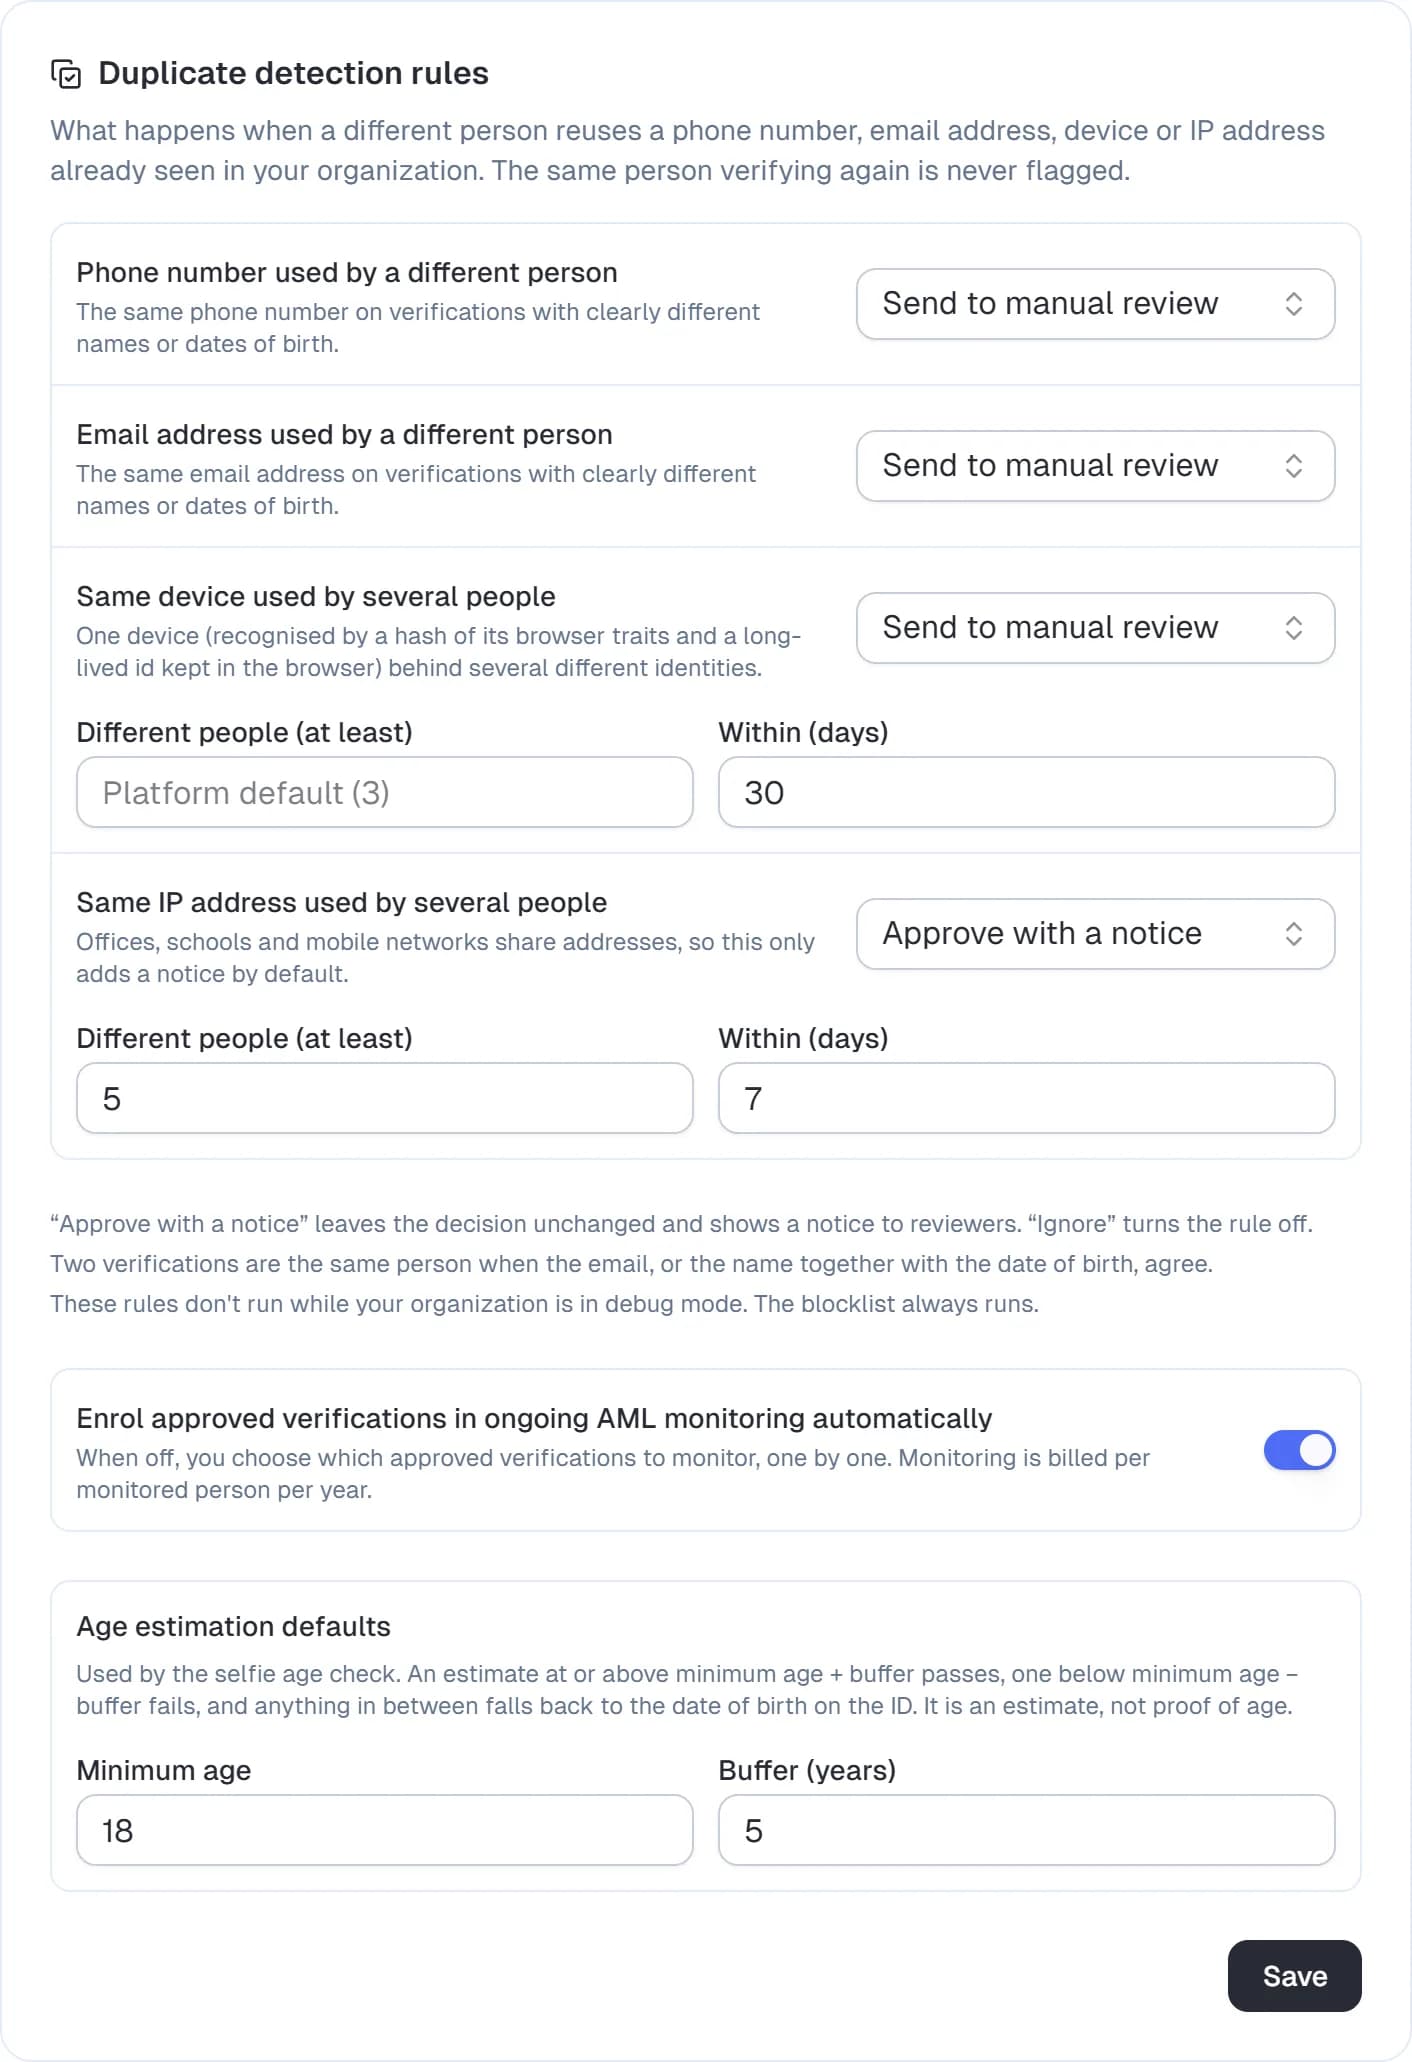
Cada regla tiene una acción, igual que en los ajustes de riesgo de red:
| Acción | Efecto |
|---|---|
| Rechazar | La verificación se rechaza |
| Enviar a revisión manual | Decide una persona |
| Aprobar con un aviso | La decisión no cambia; los revisores ven un aviso |
| Ignorar | La regla no se ejecuta |
| Regla | Predeterminado | Qué analiza |
|---|---|---|
| Número de teléfono usado por una persona distinta | Revisión manual | El mismo número de teléfono en verificaciones de su organización con un nombre o una fecha de nacimiento claramente distintos |
| Dirección de correo electrónico usada por una persona distinta | Revisión manual | La misma dirección de correo electrónico, con la misma comprobación |
| Mismo dispositivo usado por varias personas | Revisión manual con 3 personas en 30 días | El mismo dispositivo detrás de varias identidades |
| Misma dirección IP usada por varias personas | Aprobar con un aviso con 5 personas en 7 días | La misma dirección IP detrás de varias identidades |
En las reglas de dispositivo e IP usted define cuántas personas distintas y cuántos días. Deje vacío el umbral de dispositivo para usar el valor predeterminado de la plataforma (3).
La misma persona que verifica de nuevo nunca activa una regla. Dos verificaciones corresponden a la misma persona cuando coinciden el correo electrónico, o el nombre junto con la fecha de nacimiento; por tanto, un reintento, una renovación o un segundo documento bajo un nuevo registro de solicitante son válidos. Las comprobaciones de teléfono y correo electrónico comparan directamente el nombre y la fecha de nacimiento (se ignoran los acentos, el orden de los nombres y los signos de puntuación); cuando un lado no tiene nombre ni fecha de nacimiento, el resultado es «desconocido» y no ocurre nada.
Las búsquedas usan los índices unidireccionales que ya se conservan para buscar solicitantes: Certivant nunca analiza texto en claro. Estas reglas no se ejecutan mientras su organización esté en modo de depuración; la lista de bloqueo sí se ejecuta siempre. La regla de número de documento (el mismo número en la verificación de otra persona) es automática y no cambia; consulte Señales de fraude.
Cómo se reconocen los dispositivos
En la página de verificación alojada y en los formularios públicos, el navegador del solicitante envía dos señales que respetan la privacidad, ambas con hash antes de salir del navegador o de almacenarse:
- una huella digital de rasgos estables: navegador, tamaño de pantalla, zona horaria, idiomas, plataforma, número de núcleos del procesador y la forma en que el navegador dibuja un pequeño lienzo e informa de su tarjeta gráfica;
- un identificador aleatorio de dispositivo guardado en el almacenamiento del navegador y en una cookie propia de larga duración. Identifica a un navegador que vuelve aunque sus rasgos hayan cambiado (una actualización, una ventana redimensionada). Al borrar los datos del navegador, se restablece.
Ninguno de los dos valores contiene datos personales, y usted no los ve. Certivant aplica HMAC a ambos con una clave del servidor antes de almacenarlos, y el texto de consentimiento del solicitante menciona que se registran datos técnicos del dispositivo y de la conexión para prevenir el fraude. Un cambio en la forma de construir la huella digital reinicia el historial de dispositivos, por lo que, tras una actualización, la regla de dispositivo necesita algunas verificaciones antes de volver a coincidir.
Relacionado
- Señales de fraude y comparación facial: las señales que generan estas reglas.
- Diseñador de políticas: use
fraud.blocklistMatch,fraud.duplicatePhone,fraud.duplicateEmail,fraud.duplicateDeviceyfraud.duplicateIpen sus propias reglas. - Flujos de trabajo de automatización: reaccionar a los mismos datos.
- API de la lista de bloqueo: gestionar la lista desde su propio sistema.
- Comprobación de edad: la edad mínima predeterminada y el margen se encuentran en la misma tarjeta de Reglas.
Red antifraude
Cómo compara Certivant una nueva verificación con las realizadas en otras empresas — solo por tipo de solicitud, sin nombrar nunca a nadie — qué señala y cómo puede ajustarlo su organización.
Comprobación de edad
Compruebe que un solicitante tiene la edad suficiente mediante una estimación de edad a partir de la selfie, con un retroceso automático a la fecha de nacimiento del documento de identidad cuando la estimación no es concluyente.