Registro de auditoría: rastro de cumplimiento a prueba de manipulaciones
Busque, filtre y exporte el registro de auditoría de Certivant, un historial de solo anexión y a prueba de manipulaciones de cada acción KYC/B, para inspecciones regulatorias e investigaciones internas.
Qué hace
El registro de auditoría es el historial de solo anexión de cada acción relevante de su organización. Cada solicitud de verificación, cada subida de documento, cada decisión (automática o manual), cada cambio de ajustes, cada cambio de pertenencia y cada disparo de webhook quedan registrados aquí con una marca de tiempo, un actor y el recurso afectado.
Puede buscar, filtrar y exportar. Los reguladores valoran mucho esta página; usted también debería.
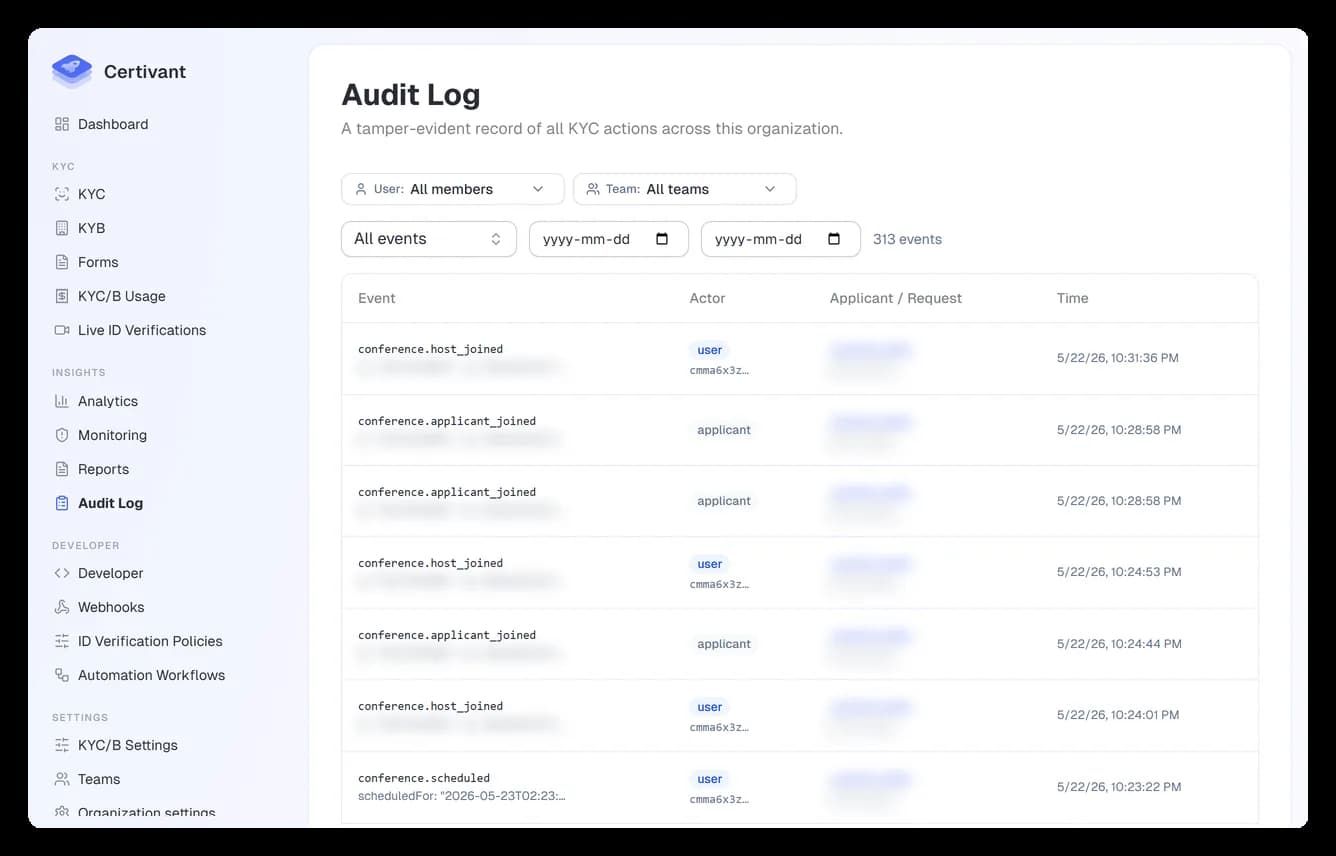
Dónde está
Información → Registro de auditoría en la barra lateral izquierda.
También existe un registro de auditoría por solicitante dentro de la página de detalle de cada solicitud de verificación; ese se limita a los eventos de ese solicitante.
Qué se registra
Algunos ejemplos (no exhaustivos):
| Evento | Campos registrados |
|---|---|
kyc.request.created | id de la solicitud, id del solicitante, tipo, externalRef, origen (panel / API / formulario público) |
kyc.request.approved (automática) | id de la solicitud, comprobaciones automáticas que contribuyeron, puntuación |
kyc.request.approved (manual) | id de la solicitud, id del usuario revisor, nota de revisión |
kyc.request.rejected | lo mismo, con el motivo del rechazo |
kyc.request.escalated | id de la solicitud, quién escaló, por qué |
document.uploaded | id del documento, tipo, cara, tamaño del archivo, proveedor de OCR utilizado |
document.reanalyzed | id del documento, quién lo lanzó, proveedor utilizado |
decision.bulk | lista de solicitudes, decisión, nota de revisión |
form.published | id del formulario, versión, quién lo publicó |
member.added, member.removed, member.role_changed | id del usuario, id del usuario que lo hizo, rol antes y después |
settings.kyc_provider.changed | clave del proveedor, valor anterior, valor nuevo, id del usuario que lo hizo |
webhook.fired, webhook.failed | tipo de evento, URL de destino, código de estado, número de reintentos |
monitoring.alert.created, monitoring.alert.resolved | id del solicitante, tipo de alerta, gravedad, nota del revisor |
auth.signed_in, auth.signed_out, auth.password_changed, auth.2fa_enabled | id del usuario, IP, user-agent |
La página
Filtros
- Periodo: por defecto, los últimos 7 días. Amplíelo para eventos más antiguos.
- Buscar: coincide con el nombre del actor, el código del tipo de evento y el id del recurso.
- Tipo de evento: desplegable de selección múltiple con todos los eventos conocidos.
- Actor: limita a un usuario o clave de API.
- Recurso: limita a un solicitante, solicitud o formulario.
- Subinquilino: solo organizaciones socias. Aparece cuando las solicitudes llevan etiquetas de subinquilino; limita el registro a uno de sus clientes finales. (Consulte atribución de socios.)
Filas
Cada fila muestra:
| Columna | Notas |
|---|---|
| Marca de tiempo | ISO 8601 con zona horaria. Al pasar el cursor, muestra «hace X horas». |
| Actor | Nombre del usuario (o API key {prefijo}… para acciones programáticas, o «sistema» para tareas automáticas). |
| Evento | El código del tipo de evento (por ejemplo, kyc.request.approved). |
| Recurso | Haga clic para abrir el solicitante, la solicitud o el formulario afectado. |
| IP | Desde dónde se realizó la petición del actor. |
| Nota | Si el evento registró una nota de texto libre (notas de revisión, motivos de cambio), se muestra una vista previa aquí. |
Detalle de la fila
Haga clic en cualquier fila para ver la carga completa, incluidas las instantáneas de antes y después en los eventos de cambio. El panel de detalle muestra también los eventos relacionados (otras acciones sobre el mismo recurso en el mismo momento), para que pueda reconstruir lo que pasó durante un incidente.
Exportar
El botón Exportar (parte superior derecha) genera un volcado en CSV o JSON limitado a sus filtros actuales. Es útil para presentaciones a reguladores, investigaciones internas o para enviarlo a un SIEM.
Para un envío automatizado (por ejemplo, enviar eventos continuamente a Splunk), configure el webhook del registro de auditoría en Ajustes → KYC/B → Webhooks en lugar de consultar esta página.
Protección contra manipulaciones
Las entradas del registro de auditoría son de solo anexión. No puede editarlas ni eliminarlas desde la interfaz: no hay botón de «deshacer». Es intencionado: un registro de auditoría que se puede editar es un registro en el que no se puede confiar.
Si una fila es realmente incorrecta (por ejemplo, se registró un revisor equivocado por un fallo del sistema), la solución es añadir un evento de corrección, nunca modificar el original. Póngase en contacto con su superadministrador si lo necesita.
Usar el registro de auditoría como evidencia
Para inspecciones regulatorias:
- Filtre por el periodo que se investiga.
- Añada un filtro por los solicitantes afectados, si los conoce.
- Exporte en CSV.
- Firme el CSV con la clave PGP de su organización (opcional, pero recomendable).
- Entréguelo al regulador.
Las columnas del CSV son estables y están documentadas: los reguladores familiarizados con las plataformas KYC reconocen el esquema.
Análisis habituales
«¿Quién aprobó esta verificación?»
Busque el id de la solicitud. Busque los eventos kyc.request.approved. El actor es la persona (o auto) que aprobó.
«¿Qué cambió en nuestro umbral de confianza el último trimestre?»
Filtre el tipo de evento por settings.kyc_provider.changed y el periodo por el trimestre. El panel de detalle de cada fila muestra los valores del umbral antes y después.
«¿Se aprobó algún solicitante sancionado?»
Filtre por monitoring.alert.created con gravedad high Y estado de solicitud APPROVED. La intersección son los solicitantes de alto riesgo aprobados antes de que se disparara la alerta: posible acumulación de revisiones pendientes.
«Muéstreme todo lo que hizo un empleado concreto la semana pasada»
Filtre por Actor = el usuario. Revise su actividad de la última semana. Se usa en investigaciones por baja de empleados y en revisiones de rendimiento.
Solución de problemas
Falta una fila que esperaba
- Revise el periodo. El registro de auditoría muestra por defecto los últimos 7 días.
- Revise su ámbito de aislamiento de datos. Los miembros solo ven las entradas de los solicitantes a los que tienen acceso.
- El filtro de tipo de evento es muy restrictivo: bórrelo.
La exportación está vacía
Las exportaciones CSV se limitan a sus filtros actuales. Si los filtros no devuelven filas en la interfaz, el CSV también estará vacío.
Dos filas para el mismo evento
A veces, una única acción del usuario genera varias entradas en el registro (por ejemplo, al crear una solicitud también se registra la creación implícita del solicitante). Es lo esperado: ambas filas describen correctamente los cambios de estado del sistema.
Relacionado
- Informes: resúmenes formateados y a menudo programados.
- Monitorización: alertas continuas (que también se registran aquí).
- Webhooks: envíe los eventos de auditoría a sus propios sistemas en tiempo real.
Informes de cumplimiento y exportaciones programadas
Genere, programe y exporte informes estructurados de cumplimiento y operativos de su actividad de verificación KYC/B con los Informes de Certivant.
Conservación y eliminación de datos
Cuánto tiempo conserva Certivant los documentos de identidad, cómo eliminarlos de forma permanente y cómo gestionar la solicitud de una persona para eliminar sus datos, con el formulario predeterminado, la cola del panel, la API y el registro de auditoría.