Verificaciones reutilizadas
Acepte una verificación que un solicitante ya completó con otra organización de Certivant (con su consentimiento, sin repetir las comprobaciones) y permita que sus propios solicitantes compartan la suya.
Qué hace
Un solicitante que ya superó una verificación aprobada con una organización de Certivant puede permitir que otra organización de Certivant la reutilice. La segunda organización recibe una nueva verificación, ya aprobada, con copias de los datos y documentos del solicitante: nada se comparte por referencia, y el solicitante tiene que dar su acuerdo primero.
Funciona para personas (KYC) y para empresas (KYB). Ambos tipos se activan, caducan y se facturan por separado, y una verificación solo puede compartirse como su propio tipo: una verificación de persona física no puede reutilizarse para una empresa, ni al revés.
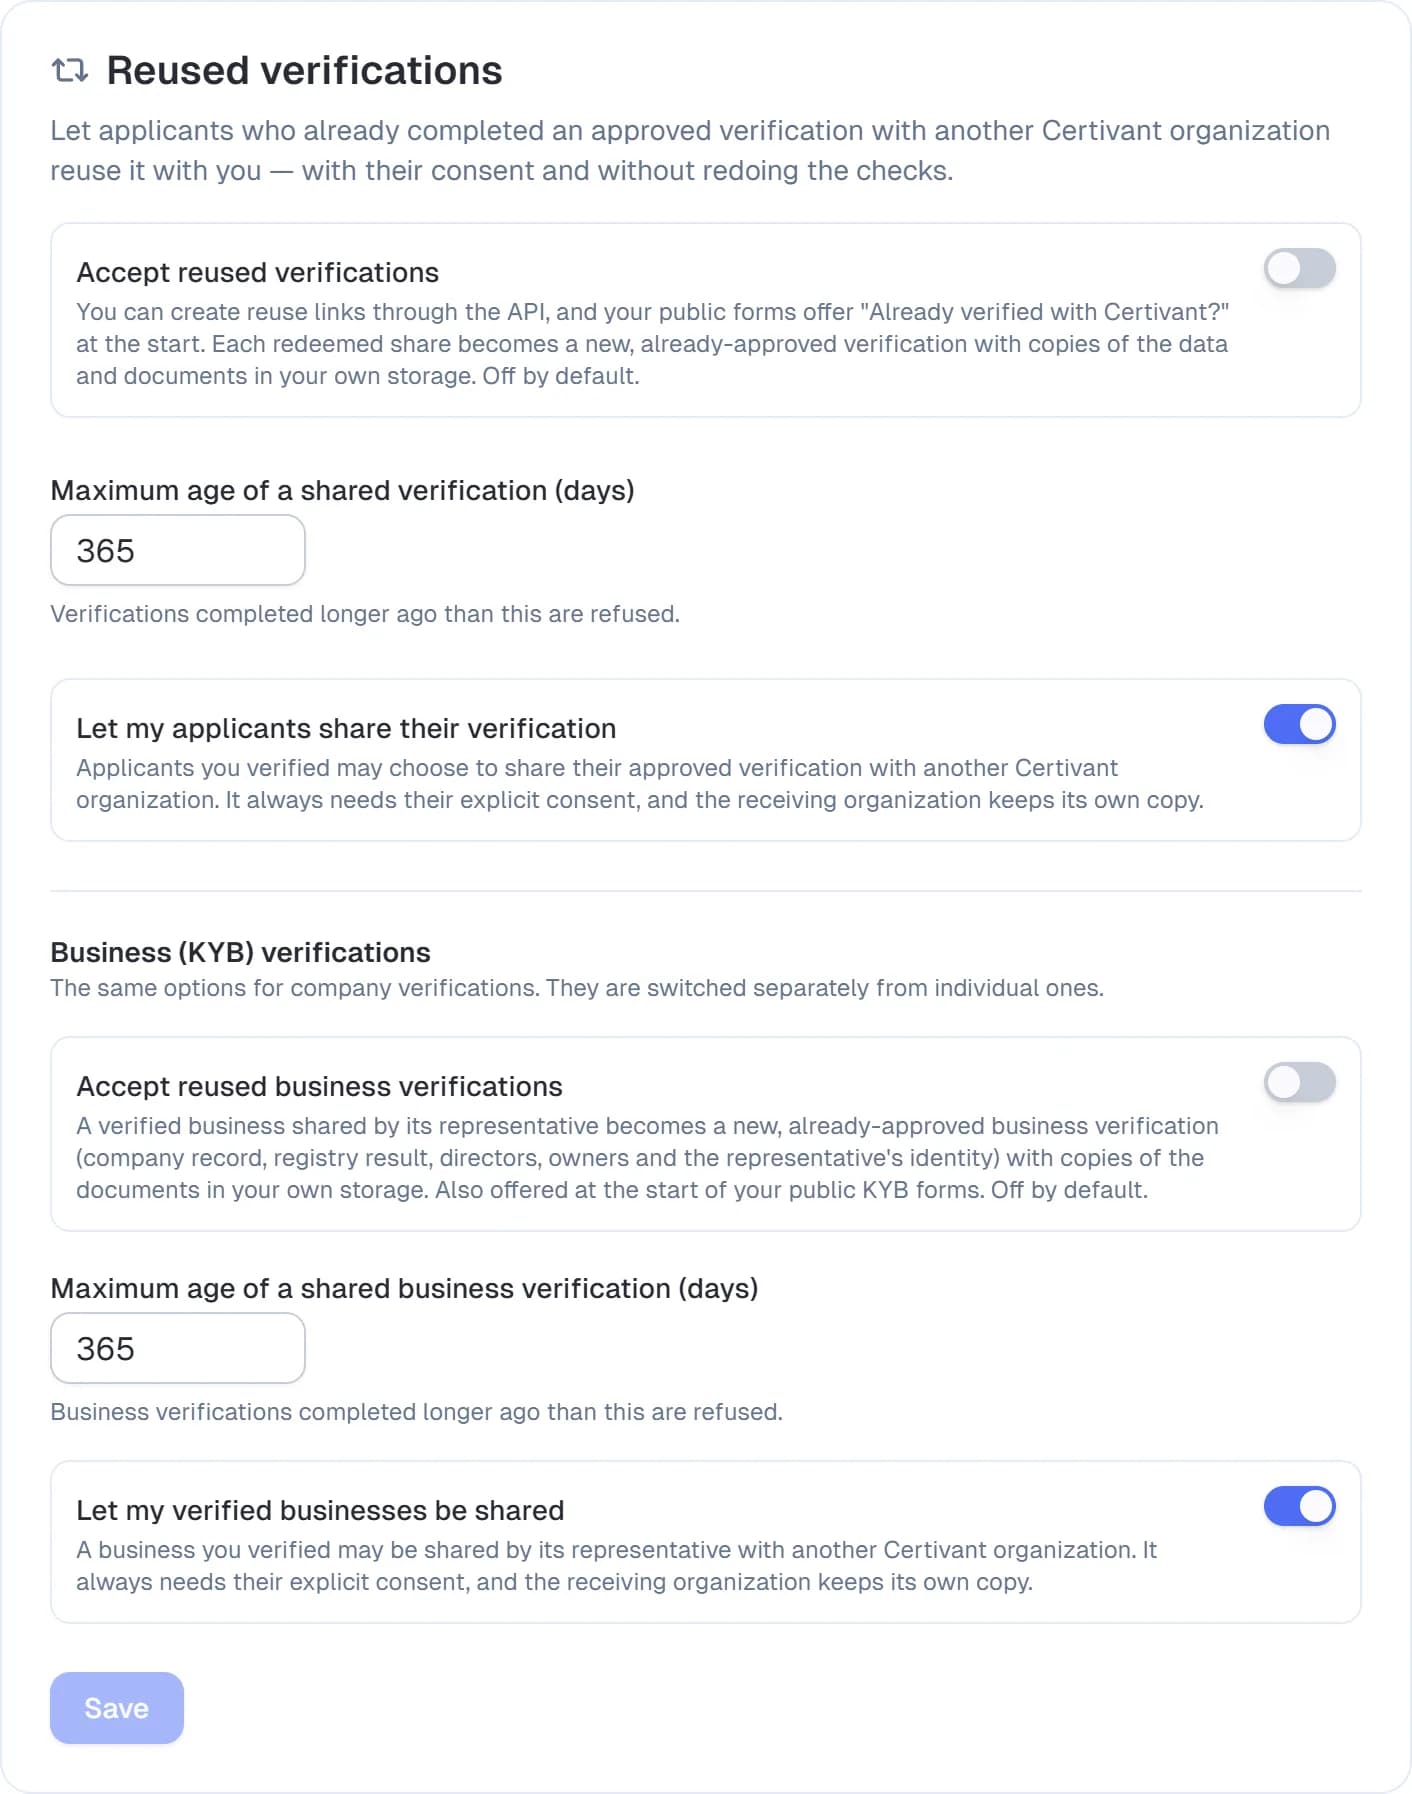
Hay dos roles, ambos configurados en Ajustes → KYC → Verificaciones reutilizadas (un bloque para personas y otro para empresas):
- Organización receptora: acepta verificaciones reutilizadas (requiere la función Verificaciones reutilizadas del plan) y elige la antigüedad máxima que puede tener una verificación de origen.
- Organización de origen: sus propios solicitantes pueden compartir en otro lugar su verificación aprobada. Está activado por defecto y funciona en todos los planes; desactívelo si su política no lo permite.
Dos formas de entrar
- Un enlace de reutilización que crea mediante la API y entrega al solicitante (más abajo).
- Sus formularios públicos. Cuando acepta verificaciones reutilizadas, su formulario público KYC ofrece «¿Ya verificado con Certivant?» al inicio (un formulario KYB ofrece la versión para empresas). Consulte En sus formularios públicos.
Cómo funciona una reutilización
- Su sistema crea un enlace de reutilización mediante la API (
POST /api/v1/kyc/reuse/invitations, contype: "BUSINESS"para una empresa) y lo entrega al solicitante. - El solicitante abre el enlace y encuentra su verificación anterior: introduce su ID de verificación, y Certivant envía por correo electrónico un código de 6 dígitos a la dirección asociada a esa verificación. Solo el titular real puede leerlo.
- El solicitante ve quién lo verificó, cuándo y qué se compartiría: sus datos de identidad verificados y copias de sus documentos de identidad, y acepta con «Compartir mi identidad verificada con el nombre de su organización». Puede rechazarlo; en ese caso no se envía nada.
- El consentimiento crea un token de compartición de un solo uso. Funciona durante 30 minutos por defecto (puede configurarse de 1 minuto a 24 horas) y solo para su organización. Si indicó una URL de redirección, el navegador del solicitante vuelve a ella con el token.
- Su sistema canjea el token (
POST /api/v1/kyc/reuse/redeem). Aparece una nueva verificación en su cola, marcada como «Reutilizada de una verificación de Certivant».
Qué recibe
Una verificación de persona física
- Los datos verificados del solicitante (nombre, fecha de nacimiento, nacionalidad, correo electrónico, teléfono) y los campos extraídos de los documentos.
- Copias de los archivos de los documentos, guardadas en su propio almacenamiento con sus propias claves. Si su organización no conserva documentos tras una decisión (eliminar documentos tras la decisión), los archivos no se copian: solo los datos.
- La fecha de validez de la verificación. Cuando caduca, se aplican sus normas habituales de nueva verificación.
Una verificación de empresa (KYB)
- El registro de la empresa: nombre, número de registro, país, tipo de sociedad, enlace al registro y el resultado del registro mercantil.
- Los administradores y los titulares reales con sus porcentajes de participación y su estado. Las verificaciones independientes que la organización de origen hizo a cada titular no se comparten; puede verificar a los titulares usted mismo, como de costumbre.
- La identidad verificada del representante (la persona que acreditó la titularidad y dio su consentimiento) y cómo se relacionó con los administradores de la sociedad, además del documento de autorización cuando se aportó.
- Copias de los documentos de la empresa y de identidad, con las mismas normas de almacenamiento que las anteriores.
No recibe el nombre de la organización de origen, sus notas de revisor, los resultados brutos de los proveedores ni la prueba de captura.
Qué puede impedir una reutilización
La compartición se rechaza, con un mensaje claro para el solicitante o en la respuesta de la API, cuando:
- la verificación de origen no fue aprobada, ha caducado o no es del mismo tipo (persona física o empresa) que el enlace;
- es más antigua que su antigüedad máxima para ese tipo (365 días por defecto);
- la organización de origen ha desactivado la compartición para ese tipo;
- las dos organizaciones guardan los datos en regiones distintas (región de almacenamiento, región de la base de datos o residencia del procesamiento de IA). Los datos nunca cruzan un límite de residencia mediante una reutilización.
En sus formularios públicos
Cuando acepta verificaciones reutilizadas para un tipo, un formulario público de ese tipo empieza con una tarjeta: «¿Ya verificado con Certivant?» (para un formulario KYC) o «¿Ya verificó su empresa con Certivant?» (para un formulario KYB). No se ofrece en un enlace que alguien le envió para completar una verificación pendiente, en un formulario con otros tipos (por ejemplo, un formulario combinado KYC + KYB), ni cuando su organización no puede aceptar verificaciones en este momento.
- El solicitante elige Reutilizar mi identidad verificada / de mi empresa, introduce el ID de su verificación anterior y el código de 6 dígitos enviado por correo a la dirección asociada, después lee quién lo verificó y qué se compartiría, y acepta. La misma prueba y el mismo consentimiento que en un enlace de reutilización.
- El formulario se rellena previamente con la verificación compartida (nombre, fecha de nacimiento, nacionalidad, correo electrónico, teléfono y, en el caso de una empresa, los datos de la sociedad). La dirección de correo que acaba de acreditar cuenta como verificada. Puede revisar y corregir cada valor, y el formulario ya no pide documentos.
- Envía el formulario. El envío se archiva en la nueva verificación reutilizada, ya aprobada, y siguen aplicándose los pasos habituales de consentimiento y política de privacidad del formulario. Los flujos de trabajo vinculados al formulario se ejecutan como con cualquier otro envío.
Un formulario protegido con una clave secreta mantiene su protección: la opción solo aparece a quien abrió el formulario con su clave. El solicitante siempre puede elegir Prefiero rellenar el formulario yo mismo.
Reutilizar a través de un formulario se factura como cualquier otra reutilización (consulte más abajo). Las verificaciones creadas de este modo se atribuyen al formulario, de modo que una clave de API restringida a ese formulario puede verlas.
Coste
Reutilizar es gratuito por defecto. Un superadministrador puede establecer un precio de Verificación reutilizada y otro distinto de Verificación empresarial reutilizada en los Precios de facturación (o un precio por cliente); cada uno se factura a la organización receptora una vez por cada compartición canjeada.
Auditoría
Ambas organizaciones reciben entradas de auditoría: la de origen registra el consentimiento del solicitante y adónde fueron los datos; la receptora registra la invitación, el consentimiento recibido y la copia canjeada.
Relacionado
Tipos de documento, caducidad y ajustes de vigencia
Elija qué documentos de identidad y empresariales acepta Certivant, establezca la antigüedad máxima de un documento y decida qué ocurre cuando un documento está caducado, es demasiado antiguo o su fecha no se puede leer, tanto para KYC como para KYB.
Facturación y créditos
Gestione su suscripción de Certivant, compre créditos de pago por uso, entienda la caducidad de la prueba y los estados de facturación, y resuelva facturas y problemas de pago.