Monitorización continua y alertas AML
Cribe de forma continua a los solicitantes aprobados para detectar coincidencias en sanciones, medios adversos y cambios de estado PEP con la monitorización continua de Certivant y la cola de alertas.
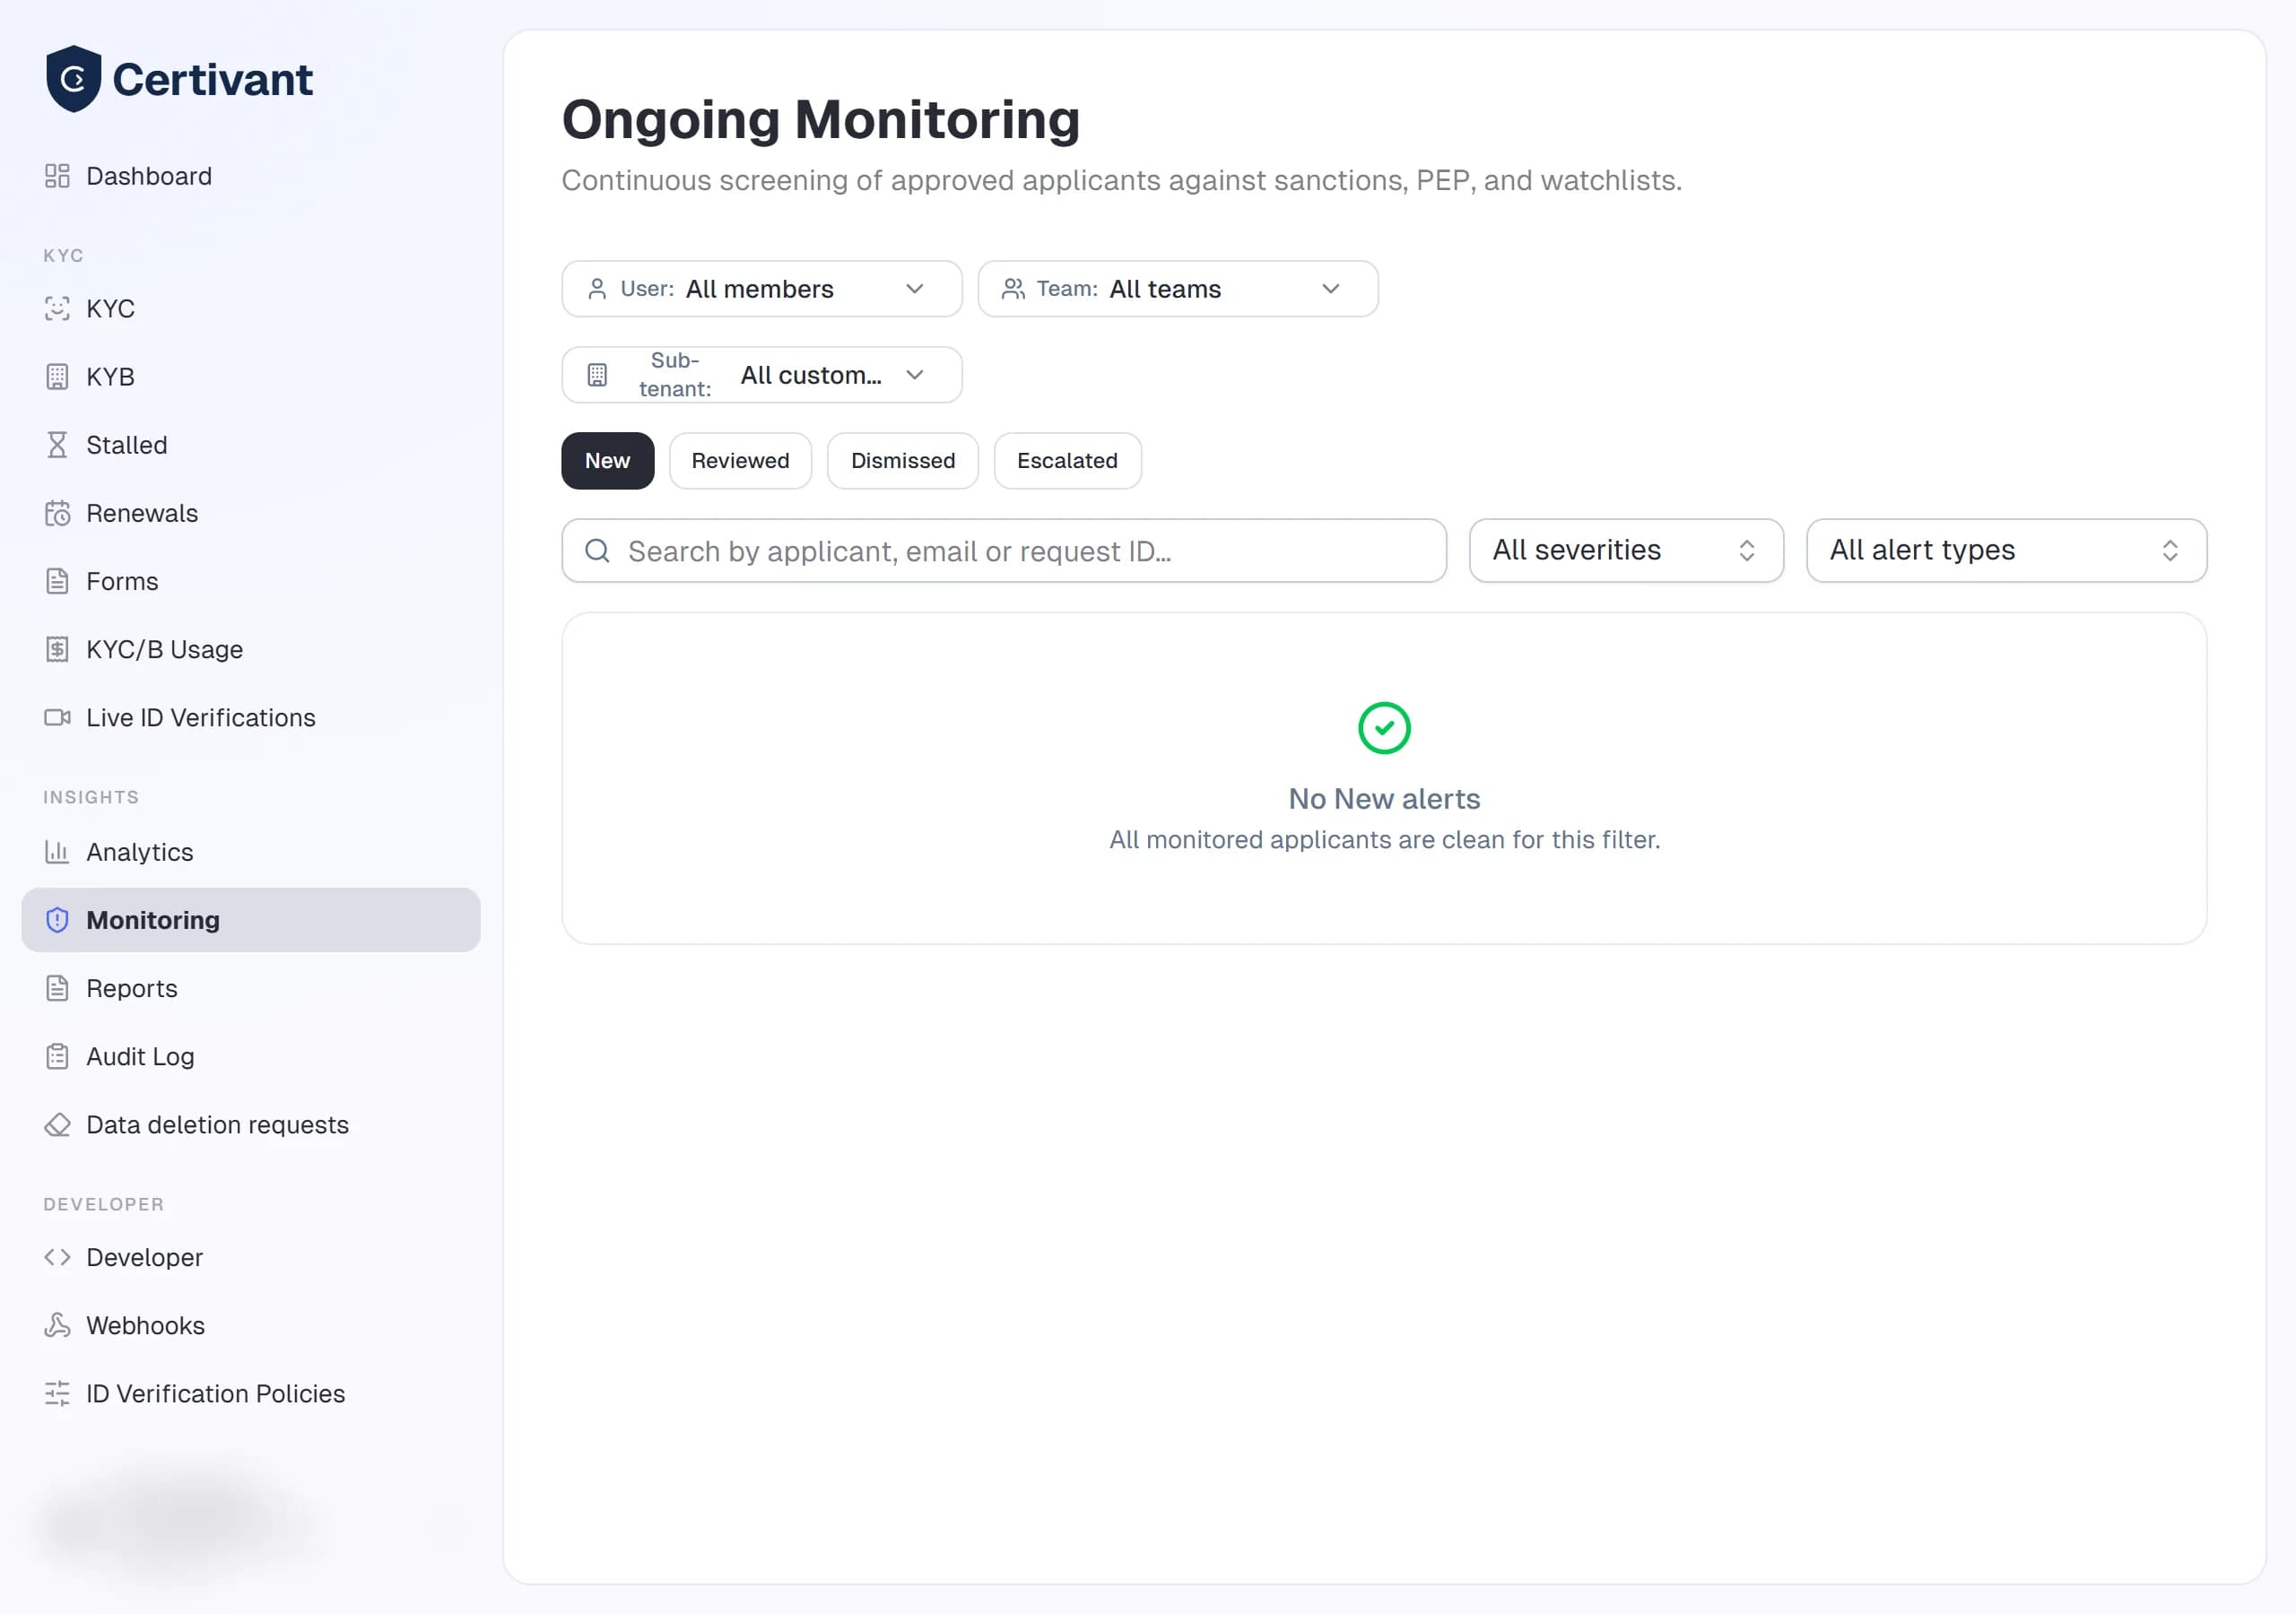
Qué hace
La verificación es una comprobación en un momento concreto. La monitorización es continua: una vez aprobado un solicitante, lo mantenemos en una lista de vigilancia y lo volvemos a cribar frente a bases de datos de sanciones, medios adversos y PEP según un calendario. Si algo cambia (una nueva designación en una lista de sanciones, una nueva noticia, una actualización del estado de persona políticamente expuesta), aparece una alerta en la página de Monitorización y enviamos un correo electrónico al gestor principal del solicitante.
Piense en la verificación como «¿puede darse de alta esta persona hoy?», y en la monitorización como «¿sigue esta persona siendo apta?».
Dónde está
Información → Monitorización en la barra lateral izquierda.
Activar la monitorización
La monitorización es una función del plan (Monitorización continua) y usted elige a quién se monitoriza:
- Por verificación: abra una verificación aprobada y use la tarjeta Monitorización continua AML: elija con qué frecuencia se vuelve a cribar a la persona (diaria, semanal o mensual, además de las comprobaciones diarias que se indican más abajo) y pulse Iniciar. Detener la finaliza; un registro pausado puede reanudarse. Lo mismo está disponible desde la API:
POST/GET/DELETE /api/v1/kyc/requests/:id/monitoring(documentación para desarrolladores). - Por defecto, para todas las personas que apruebe: Ajustes → Prevención del fraude → Reglas → Inscribir las verificaciones aprobadas en la monitorización AML continua automáticamente. Desactívelo para monitorizar solo a las personas que elija. Una organización que nunca tocó el ajuste mantiene el comportamiento original: cada aprobación queda inscrita.
Una inscripción automática que no puede realizarse (el plan no incluye la monitorización, o no hay crédito para una persona más allá de la cuota incluida) se omite y se registra en el registro de auditoría (monitoring.enroll_skipped); una inscripción manual le indica el motivo (no está en su plan, o no hay crédito suficiente).
Coste
La monitorización se factura por persona monitorizada y por año: una unidad cuando una persona se inscribe, y otra cada año que permanece inscrita. Su plan incluye un número de personas monitorizadas al año (o es ilimitado pero se cuenta); a partir de ahí, cada unidad se cobra al precio de Monitorización continua AML, desde su crédito. La tarjeta de la verificación y Ajustes → Créditos y uso muestran las cifras. Si una renovación anual no puede pagarse por falta de crédito, la monitorización de esa persona se pausa (evento de auditoría monitoring.paused_for_credit) en lugar de continuar sin pagar; añada crédito y pulse Reanudar.
Cómo se vuelve a cribar a las personas
| Qué | Cuándo |
|---|---|
| Nuevas entradas en las listas | Todos los días. Las listas de sanciones se sincronizan durante la noche; cada entrada añadida desde la última ejecución se compara con sus personas monitorizadas por nombre (sin leer en claro los datos de nadie), y cada candidato se vuelve a cribar de inmediato. Por tanto, una nueva designación se detecta en unas 24 horas. |
| A todos, completo | Según un calendario basado en el riesgo: cada 30 días para una persona de bajo riesgo, cada 14 para riesgo medio, cada 7 para alto riesgo y a diario para riesgo muy alto (consulte la calificación de riesgo). Esta ejecución actualiza también el nivel PEP de la persona y el estado de medios adversos. |
Se genera una alerta solo por algo nuevo: una coincidencia en sanciones que no estaba abierta, una persona que pasó a ser PEP, un PEP que pasó a un nivel más estricto, o medios adversos que antes no existían. Un estado que mejora (un PEP que deja el cargo) se registra, pero no genera alerta. El resultado de la verificación en el momento de la decisión es el punto de partida, así que volver a confirmarlo no genera ningún aviso.
Niveles PEP
Una coincidencia PEP incluye ahora un nivel, que se muestra en la alerta y en la verificación, puede usarse en las políticas como sanctions.pepTier y se envía en los webhooks (pepTier):
| Nivel | Quiénes |
|---|---|
| 1 | Jefes de Estado y de Gobierno, ministros, altos jueces, embajadores, altos mandos militares, gobernadores de bancos centrales, directores de empresas públicas |
| 2 | Otros cargos públicos nacionales: legisladores, jueces, altos funcionarios; también se usa cuando no se conoce el cargo de un PEP |
| 3 | Cargos regionales y locales: gobernadores, alcaldes, concejales |
| 4 | Familiares y allegados cercanos de un PEP |
Cuando la fuente del cribado clasifica por sí misma a la persona, se usa esa clasificación. Si no, Certivant lee los cargos y las etiquetas temáticas que figuran en la fuente: es una heurística, así que lea siempre el cargo en la alerta antes de decidir. Un nivel de mayor riesgo pesa más en la calificación de riesgo del cliente: los niveles 1 y 2 tienen el peso PEP completo, el nivel 3 dos tercios y el nivel 4 la mitad.
Los medios adversos se marcan cuando los temas de una coincidencia indican que la persona está buscada, imputada o es objeto de una acción regulatoria. Están disponibles como sanctions.adverseMedia en políticas y flujos de trabajo, y generan una alerta de monitorización. No cambian la puntuación de confianza.
Los nombres de los proveedores de las listas subyacentes nunca se muestran ni se envían: las alertas, las entradas de auditoría y los webhooks indican qué se cribó (sanciones, PEP, medios adversos), no quién respondió.
Tipos de alerta
| Tipo | Disparador | Seguimiento habitual |
|---|---|---|
| Coincidencia en sanciones | El solicitante coincide con una entrada recién añadida a una lista de sanciones de OFAC / UE / ONU / Reino Unido. | Revisión manual de inmediato. Si la coincidencia es real, congele la relación y presente un SAR. |
| Cambio de PEP | El solicitante pasó a ser PEP, o pasó a un nivel PEP más estricto (la alerta muestra el nivel). | Actualice su puntuación de riesgo AML y aplique la diligencia debida reforzada según su política. |
| Medios adversos | Los temas de una coincidencia (buscado, cargos, acción regulatoria) mencionan al solicitante en un contexto negativo. | Lea la fuente, decida si se refiere a su solicitante o a una persona con el mismo nombre, y escale si es real. |
| Caducidad del documento | El documento de identidad oficial del solicitante caduca en los próximos 30 días. | Envíe una solicitud de nueva presentación para un documento de identidad actualizado. |
La cola de alertas
La página de Monitorización muestra todas las alertas activas, con:
| Columna | Notas |
|---|---|
| Solicitante | Nombre y correo electrónico. Haga clic para abrir su registro completo de verificación. |
| Tipo de alerta | Sanciones / PEP / Medios adversos / Caducidad de documento. |
| Gravedad | Alta / Media / Baja. Se calcula a partir de la confianza de la fuente y la solidez de la coincidencia. |
| Activada el | Cuándo se disparó la alerta. |
| Estado | open (abierta), under-review (en revisión), resolved (resuelta), dismissed (descartada). |
| Acción | Resolver / Descartar / Escalar. |
Filtros
Por tipo, gravedad, estado, fecha y propietario/equipo. Las organizaciones socias disponen además de un filtro de Subinquilino (cuando las solicitudes llevan etiquetas de subinquilino) para acotar las alertas a uno de sus clientes finales; consulte atribución de socios.
Pasos: gestionar una alerta
Abra la alerta
El detalle de la alerta muestra los datos de origen (qué lista, artículo o registro), la confianza de la coincidencia y el historial de verificación del solicitante.
Verifique la coincidencia
Las coincidencias en sanciones y medios adversos se producen por nombre e identificadores. Los falsos positivos son frecuentes, sobre todo con nombres comunes. Cruce la fecha de nacimiento, la nacionalidad y los números de documento entre la alerta y su solicitante.
Decida
- Resolver: ha revisado la alerta y ha tomado la acción de negocio necesaria (diligencia debida reforzada, bloqueo de la cuenta, presentación de un SAR). La alerta pasa a
resolvedy su decisión y su nota quedan registradas en el registro de auditoría. - Descartar: la alerta es un falso positivo. Registre el motivo; el sistema usa los descartes como retroalimentación para ajustar los umbrales de coincidencia.
- Escalar: traslade la alerta a un revisor de cumplimiento sénior. Elija el revisor de una lista de miembros de la organización con el permiso
aml.alerts.review.
Documente la decisión
Cada acción registra una nota en el registro de auditoría. Sea conciso pero específico: «Discrepancia de fecha de nacimiento (solicitante 1990, entrada de OFAC 1972): falso positivo» es mejor que «no es coincidencia».
SLA y escalado
Las alertas que no se gestionan dentro del plazo del SLA (definido en Ajustes → KYC/B → SLA de monitorización) aparecen en el filtro Vencidas. No se resuelven automáticamente: simplemente se vuelven más visibles para que no se olviden.
Detener la monitorización
Si ya no necesita monitorizar a un solicitante (se dio de baja, cerró su cuenta o está reduciendo costes):
- Abra el detalle de la solicitud de verificación del solicitante.
- Tarjeta de Monitorización continua AML → Detener.
Las alertas históricas se conservan; no se generarán nuevas. Un año ya pagado no se reembolsa.
Solución de problemas
Muchas alertas falsas positivas
Tres causas habituales:
- La normalización de nombres no es correcta. Asegúrese de que sus solicitantes introducen su nombre legal tal como aparece en el documento de identidad, no apodos.
- Falta la fecha de nacimiento del solicitante. La comparación con sanciones pondera mucho la fecha de nacimiento: sin ella, cualquier coincidencia de nombre obtiene una puntuación alta.
- Cribado demasiado amplio: en Ajustes → KYC/B → Proveedor de sanciones puede tener activados el cribado de sanciones, de PEP y de medios adversos a la vez. Ajústelo a sus requisitos regulatorios.
Una coincidencia real en sanciones de un cliente en el que confía
No la descarte. Incluso las coincidencias falsas, según su criterio, deben revisarse y documentarse antes de resolverse: es el rastro que exige el regulador. Resuelva con una nota detallada que explique por qué concluyó que no había coincidencia.
La monitorización está activada, pero no recibo alertas
Las fuentes de datos se actualizan como máximo una vez al día; las alertas pueden tardar 24 horas en generarse. Si está seguro de que algo debería haber disparado una alerta, revise Ajustes → KYC/B → Proveedores de monitorización para confirmar que hay un proveedor configurado y activo.
Relacionado
- Lista y detalle de KYC: verifique primero a la persona.
- Informes: genere informes de cumplimiento que incluyan la actividad de monitorización.
- Registro de auditoría: cada acción de monitorización queda registrada aquí.
Panel de analíticas KYC/B
Siga el volumen de verificaciones, las tasas de aprobación, la mezcla de decisiones, el tiempo de procesamiento y la distribución de la puntuación de riesgo con el panel de Analíticas de Certivant.
Informes de cumplimiento y exportaciones programadas
Genere, programe y exporte informes estructurados de cumplimiento y operativos de su actividad de verificación KYC/B con los Informes de Certivant.