Wiederverwendete Verifizierungen
Übernehmen Sie eine Verifizierung, die ein Antragsteller bereits bei einer anderen Certivant-Organisation abgeschlossen hat, mit seiner Einwilligung und ohne die Prüfungen zu wiederholen. Ihre eigenen Antragsteller können ihre Verifizierung ebenfalls teilen.
Was passiert hier?
Ein Antragsteller, der bei einer Certivant-Organisation bereits eine genehmigte Verifizierung abgeschlossen hat, kann erlauben, dass eine andere Certivant-Organisation diese wiederverwendet. Die zweite Organisation erhält eine neue, bereits genehmigte Verifizierung mit Kopien der Daten und Dokumente des Antragstellers. Nichts wird per Verweis geteilt, und der Antragsteller muss vorher zustimmen.
Das funktioniert für Personen (KYC) und für Unternehmen (KYB). Beide werden getrennt ein- und ausgeschaltet, altersbeschränkt und abgerechnet. Eine Verifizierung kann nur als ihre eigene Art geteilt werden. Eine Verifizierung einer Person lässt sich also nicht für ein Unternehmen wiederverwenden und umgekehrt.
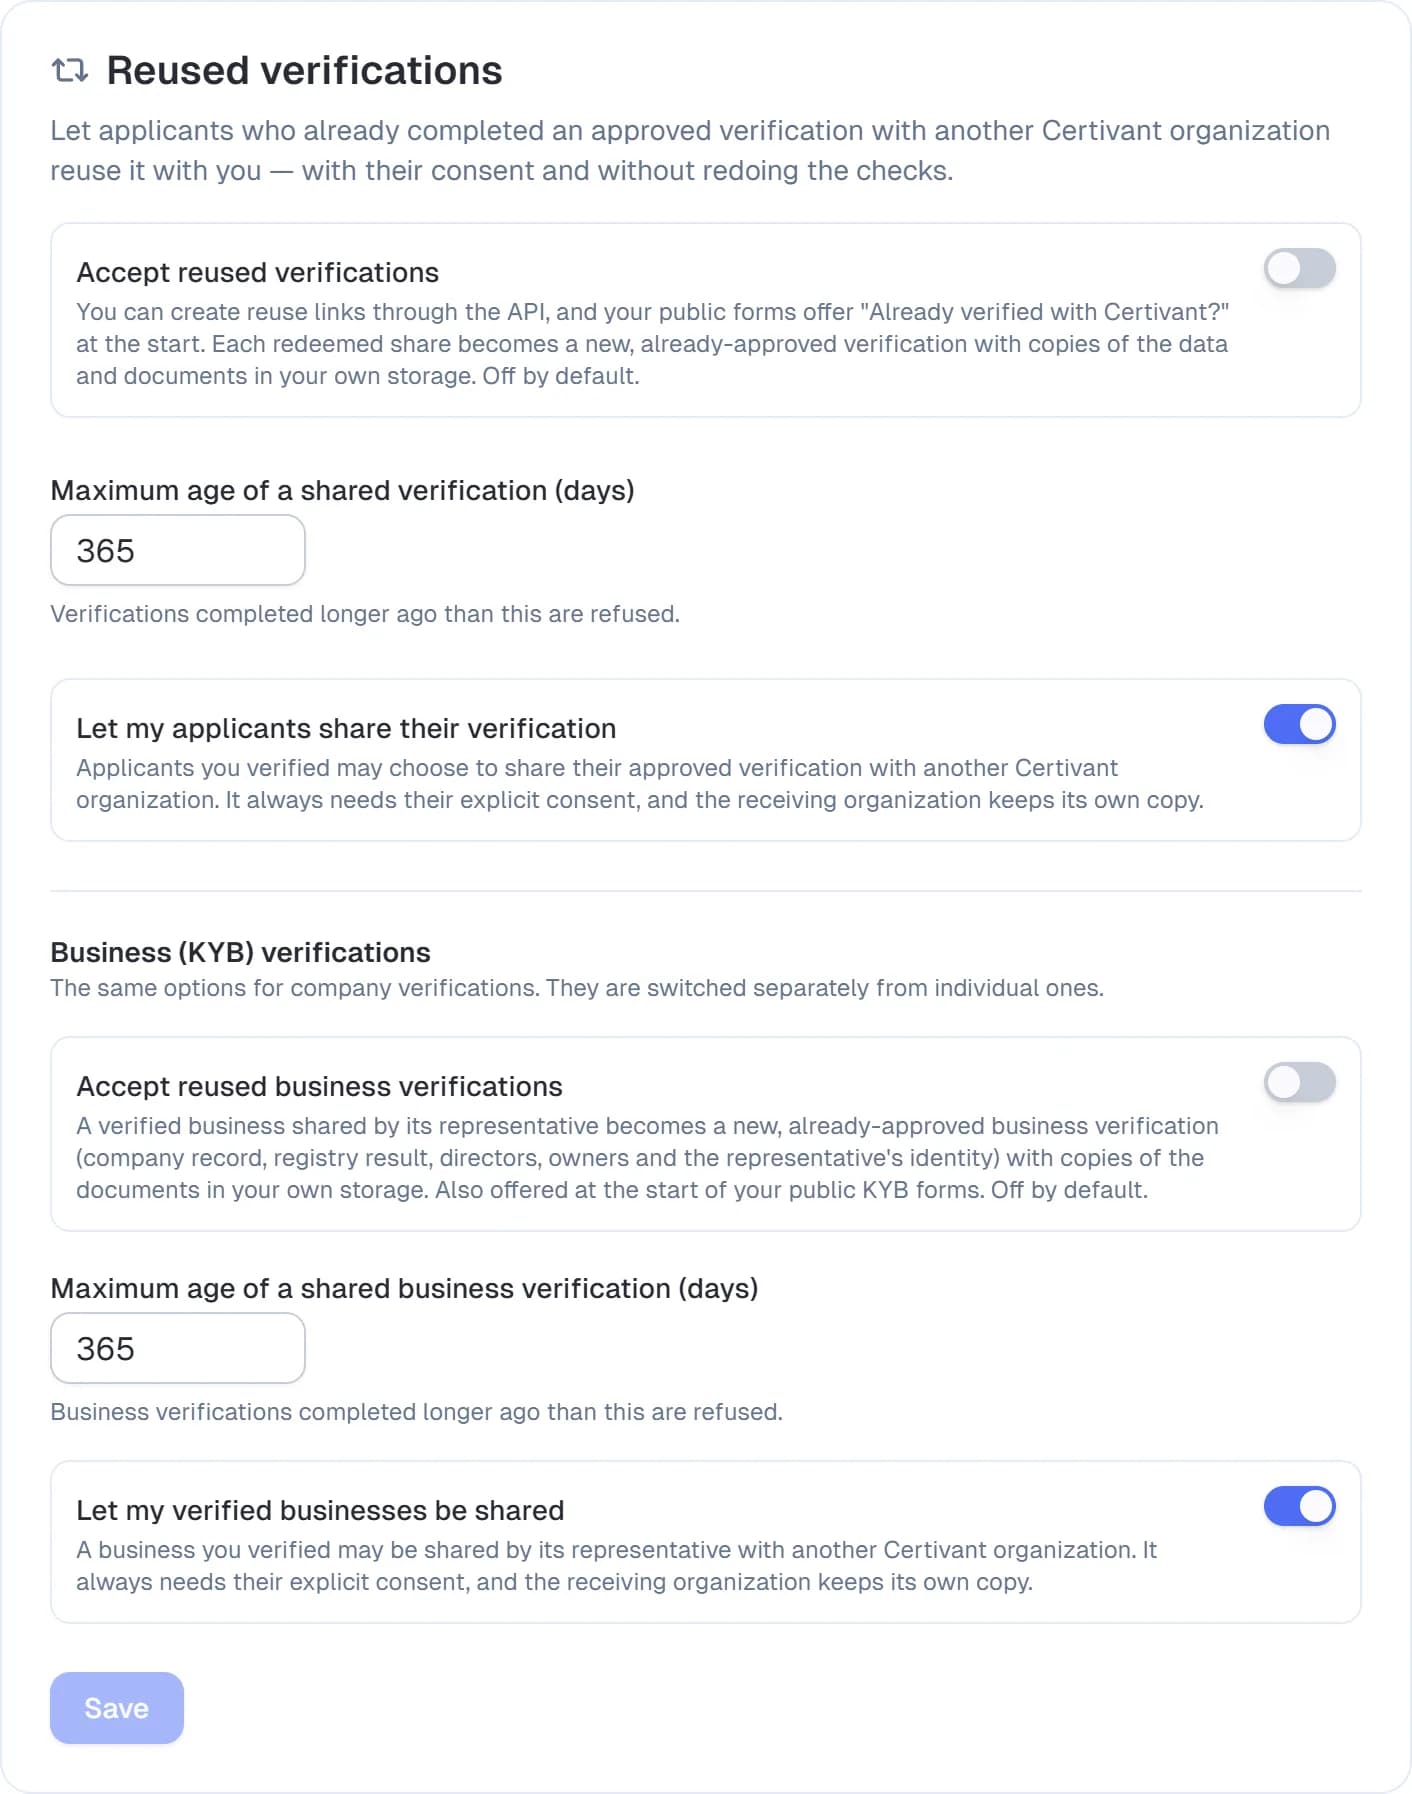
Es gibt zwei Rollen. Beide werden unter Einstellungen → KYC → Wiederverwendete Verifizierungen festgelegt (ein Block für Personen, einer für Unternehmen):
- Empfangende Organisation — Sie akzeptieren wiederverwendete Verifizierungen (dafür braucht es das Tarifmerkmal Wiederverwendete Verifizierungen) und legen fest, wie alt eine Quellverifizierung höchstens sein darf.
- Quellorganisation — Ihre eigenen Antragsteller dürfen ihre genehmigte Verifizierung anderswo teilen. Das ist standardmäßig aktiviert und funktioniert in jedem Tarif. Schalten Sie es aus, wenn Ihre Richtlinie das nicht erlaubt.
Zwei Wege hinein
- Ein Link zur Wiederverwendung, den Sie über die API erstellen und dem Antragsteller geben (unten).
- Ihre öffentlichen Formulare. Wenn Sie wiederverwendete Verifizierungen annehmen, bietet Ihr öffentliches KYC-Formular zu Beginn die Option „Bereits bei Certivant geprüft?“ an. Ein KYB-Formular bietet die Variante für Unternehmen. Siehe Auf Ihren öffentlichen Formularen.
So läuft eine Wiederverwendung ab
- Ihr System erstellt über die API einen Link zur Wiederverwendung (
POST /api/v1/kyc/reuse/invitations, mittype: "BUSINESS"für ein Unternehmen) und gibt ihn dem Antragsteller. - Der Antragsteller öffnet den Link und findet seine frühere Verifizierung. Er gibt deren Verifizierungs-ID ein. Certivant sendet einen 6-stelligen Code an die E-Mail-Adresse dieser Verifizierung. Nur der echte Inhaber kann ihn lesen.
- Der Antragsteller sieht, wer ihn wann verifiziert hat und was geteilt würde: seine verifizierten Identitätsdaten und Kopien seiner Ausweisdokumente. Er stimmt mit „Meine verifizierte Identität mit Name Ihrer Organisation teilen“ zu. Er kann ablehnen, dann wird nichts gesendet.
- Die Zustimmung erzeugt ein einmalig nutzbares Freigabe-Token. Es gilt standardmäßig 30 Minuten (einstellbar von 1 Minute bis 24 Stunden) und nur für Ihre Organisation. Haben Sie eine Weiterleitungs-URL angegeben, kehrt der Browser des Antragstellers mit dem Token dorthin zurück.
- Ihr System löst das Token ein (
POST /api/v1/kyc/reuse/redeem). Eine neue Verifizierung erscheint in Ihrer Warteschlange, markiert mit „Aus einer Certivant-Verifizierung wiederverwendet“.
Was Sie erhalten
Eine Verifizierung einer Person
- Die verifizierten Angaben des Antragstellers (Name, Geburtsdatum, Staatsangehörigkeit, E-Mail-Adresse, Telefon) und die ausgelesenen Felder des Dokuments.
- Kopien der Dokumentdateien, gespeichert in Ihrem eigenen Speicher unter Ihren eigenen Schlüsseln. Behält Ihre Organisation nach einer Entscheidung keine Dokumente (Dokumente nach Entscheidung löschen), werden die Dateien nicht kopiert, sondern nur die Daten.
- Das Gültigkeitsdatum der Verifizierung. Läuft es ab, gelten Ihre üblichen Regeln für eine erneute Verifizierung.
Eine Verifizierung eines Unternehmens (KYB)
- Der Unternehmensdatensatz: Name, Registernummer, Land, Unternehmensart, Link zum Register und das Ergebnis der Registerabfrage.
- Die Geschäftsführer und die wirtschaftlich Berechtigten mit ihren Anteilen und ihrem Status. Die separaten Verifizierungen, die die Quellorganisation für jeden Eigentümer durchgeführt hat, werden nicht geteilt. Sie können Eigentümer wie gewohnt selbst verifizieren.
- Die verifizierte Identität des Vertreters (der Person, die die Inhaberschaft nachgewiesen und zugestimmt hat) und wie diese den Geschäftsführern des Unternehmens zugeordnet wurde. Dazu kommt das Vollmachtsdokument, falls eines vorgelegt wurde.
- Kopien der Unternehmens- und Ausweisdokumente unter denselben Speicherregeln wie oben.
Den Namen der Quellorganisation, deren Prüfnotizen, die Rohergebnisse der Anbieter oder den Nachweis der Aufnahme erhalten Sie nicht.
Was eine Wiederverwendung verhindern kann
Die Freigabe wird abgelehnt, mit einer klaren Meldung an den Antragsteller oder in der API-Antwort, wenn:
- die Quellverifizierung nicht genehmigt wurde, abgelaufen ist oder nicht derselben Art (Person oder Unternehmen) wie der Link entspricht;
- sie älter als Ihr Höchstalter für diese Art ist (Standard 365 Tage);
- die Quellorganisation die Freigabe für diese Art ausgeschaltet hat;
- die beiden Organisationen ihre Daten in unterschiedlichen Regionen speichern (Speicherregion, Datenbankregion oder Residenz der KI-Verarbeitung). Daten überschreiten durch eine Wiederverwendung nie eine Residenzgrenze.
Auf Ihren öffentlichen Formularen
Wenn Sie wiederverwendete Verifizierungen für eine Art annehmen, beginnt ein öffentliches Formular dieser Art mit einer Karte: „Bereits bei Certivant geprüft?“ (für ein KYC-Formular) bzw. „Ihr Unternehmen bereits bei Certivant geprüft?“ (für ein KYB-Formular). Sie wird nicht angeboten bei einem Link, den Ihnen jemand geschickt hat, um eine offene Verifizierung abzuschließen, bei einem Formular mit anderen Arten (etwa einem kombinierten KYC- und KYB-Formular) oder wenn Ihre Organisation im Moment keine Verifizierungen annehmen kann.
- Der Antragsteller wählt Meine geprüfte Identität wiederverwenden bzw. Mein geprüftes Unternehmen wiederverwenden, gibt die ID seiner früheren Verifizierung und den 6-stelligen Code ein, der an die E-Mail-Adresse dieser Verifizierung gesendet wurde. Danach liest er, wer ihn verifiziert hat und was geteilt würde, und stimmt zu. Nachweis und Einwilligung entsprechen denen eines Links zur Wiederverwendung.
- Das Formular wird aus der geteilten Verifizierung vorausgefüllt (Name, Geburtsdatum, Staatsangehörigkeit, E-Mail-Adresse, Telefon und bei einem Unternehmen die Felder des Unternehmens). Die gerade nachgewiesene E-Mail-Adresse gilt als verifiziert. Der Antragsteller kann jeden Wert prüfen und korrigieren. Das Formular fragt nicht mehr nach Dokumenten.
- Er sendet ab. Die Einreichung wird der neuen, bereits genehmigten wiederverwendeten Verifizierung zugeordnet. Die üblichen Schritte zu Einwilligung und Datenschutzerklärung des Formulars gelten weiterhin. Mit dem Formular verknüpfte Workflows laufen wie bei jeder anderen Einreichung.
Ein Formular, das durch einen geheimen Schlüssel geschützt ist, behält diesen Schutz. Die Option erscheint nur für Personen, die das Formular mit seinem Schlüssel geöffnet haben. Der Antragsteller kann jederzeit Formular stattdessen selbst ausfüllen wählen.
Eine Wiederverwendung über ein Formular wird wie jede andere Wiederverwendung abgerechnet (siehe unten). Auf diese Weise angelegte Verifizierungen werden dem Formular zugeordnet. So kann ein API-Schlüssel, der auf dieses Formular beschränkt ist, sie sehen.
Kosten
Wiederverwenden ist standardmäßig kostenlos. Ein Super-Administrator kann unter den Preisen für Abrechnung einen Preis für wiederverwendete Verifizierungen und einen eigenen Preis für wiederverwendete Unternehmensverifizierungen festlegen (oder einen Preis je Kunde). Jeder Preis wird der empfangenden Organisation einmal pro eingelöster Freigabe berechnet.
Audit
Beide Organisationen erhalten Einträge im Audit-Protokoll. Die Quelle erfasst die Einwilligung des Antragstellers und wohin die Daten gingen. Die empfangende Organisation erfasst die Einladung, die erhaltene Einwilligung und die eingelöste Kopie.
Verwandte Themen
Dokumenttypen, Ablauf- und Aktualitätseinstellungen
Legen Sie fest, welche Ausweis- und Geschäftsdokumente Certivant akzeptiert, wie alt ein Dokument sein darf und was geschieht, wenn ein Dokument abgelaufen ist, zu alt ist oder sein Datum nicht gelesen werden kann. Gilt für KYC und KYB.
Abrechnung & Guthaben
Verwalten Sie Ihr Certivant-Abonnement, kaufen Sie Pay-as-you-go-Guthaben, verstehen Sie das Ende der Testphase und die Abrechnungsstatus und klären Sie Rechnungen und Zahlungsprobleme.