Tipi di documento, scadenza e impostazioni di recenza
Scegliere quali documenti d'identità e aziendali Certivant accetta, stabilire quanto possono essere vecchi e decidere cosa accade quando un documento è scaduto, troppo vecchio o ha una data non leggibile, sia per il KYC sia per il KYB.
Cosa fa
Queste impostazioni si trovano in Impostazioni → KYC e controllano quali documenti possono presentare i richiedenti e come Certivant tratta le date di un documento. Si applicano sia alle verifiche KYC (identità) sia a quelle KYB (aziendali): le regole dipendono dal tipo di documento, non dal tipo di richiesta.
Tipi di documento supportati
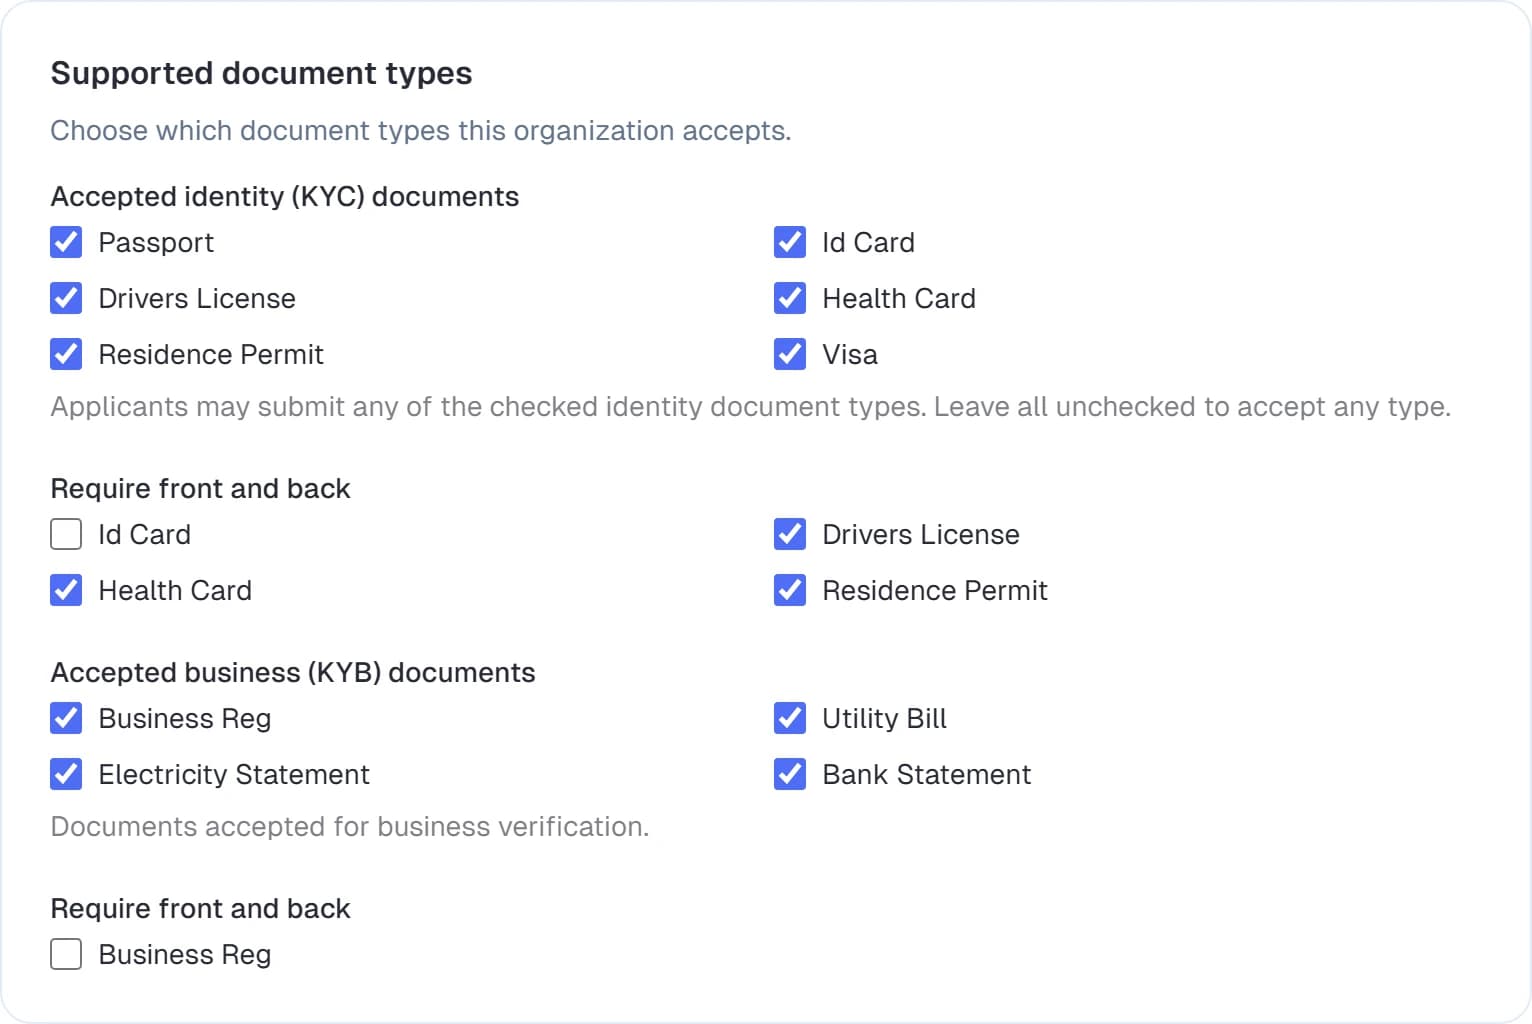
Selezionare i tipi di documento che l'organizzazione accetta. Due gruppi:
- Documenti d'identità accettati (KYC): passaporto, carta d'identità nazionale, patente di guida, permesso di soggiorno, visto. La tessera sanitaria non è accettata: in alcune giurisdizioni, come il Québec, non può essere richiesta per scopi diversi dai servizi sanitari. Le tessere sanitarie già presenti nel fascicolo continuano a essere visualizzate.
- Documenti aziendali accettati (KYB): visura camerale, bolletta delle utenze, bolletta elettrica, estratto conto bancario.
Per i tipi con due lati (carta d'identità, patente di guida e simili), usare Richiedi fronte e retro per obbligare il richiedente a caricare entrambi.
Se si lascia un gruppo completamente deselezionato, Certivant accetta qualsiasi tipo di quel gruppo. Quando si seleziona un sottoinsieme, un richiedente che carica un tipo non elencato non viene rifiutato automaticamente: una verifica regolare viene inviata a revisione manuale, così si può accettare un documento legittimo ma non elencato.
Recenza e scadenza dei documenti
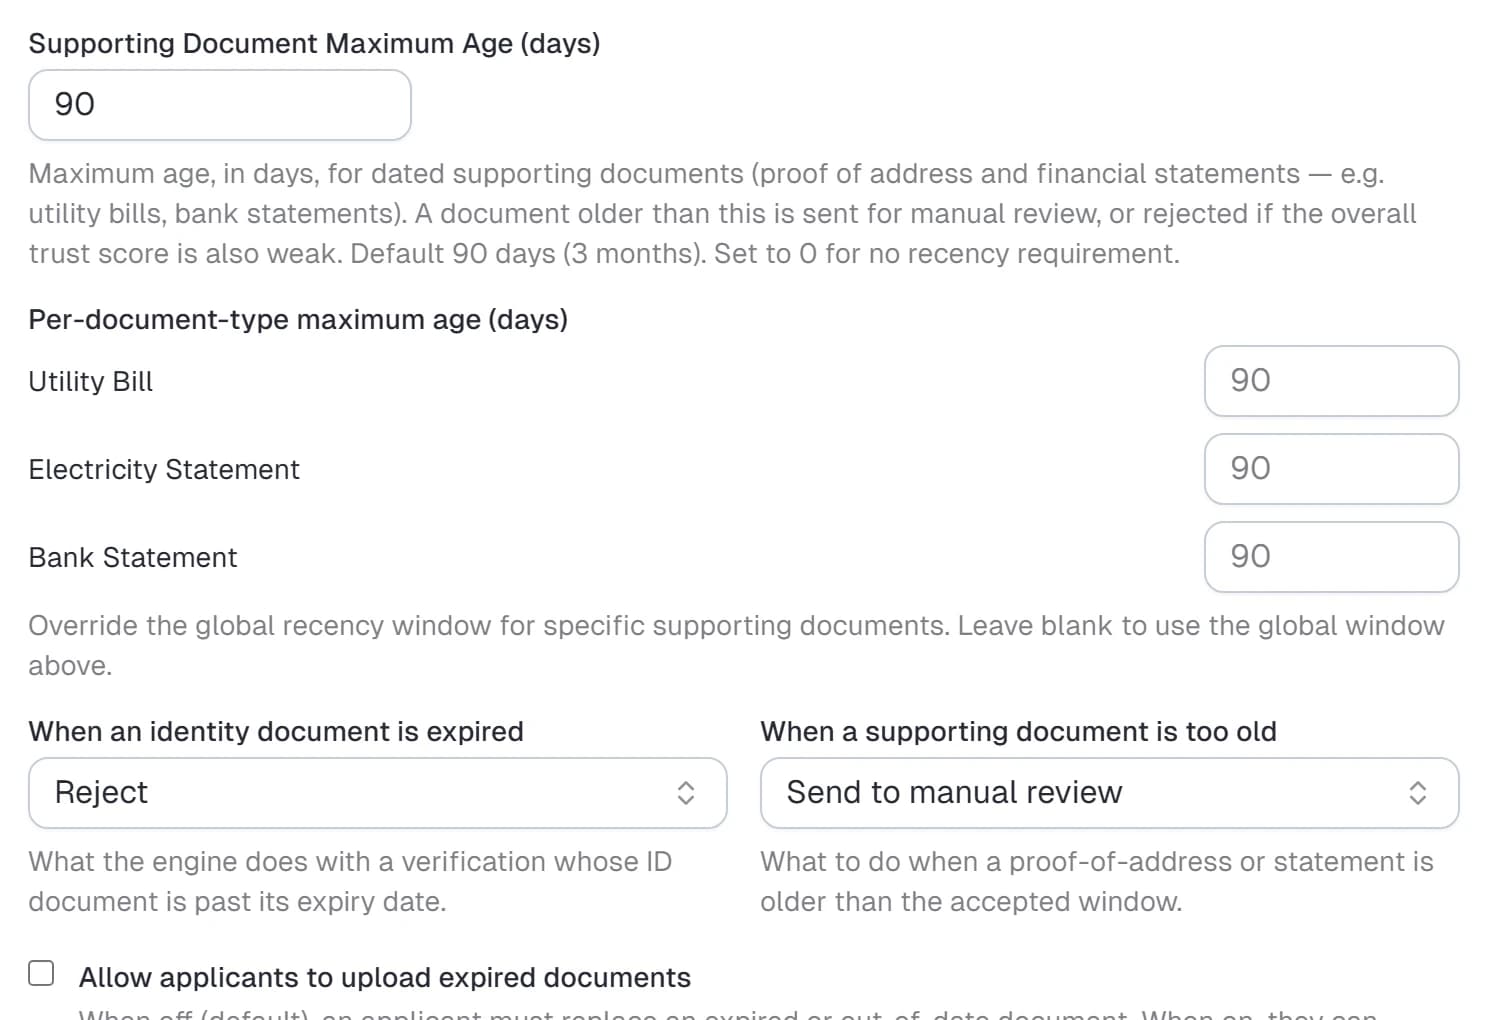
Età massima (recenza)
I documenti di residenza e finanziari (bollette delle utenze, bollette elettriche, estratti conto bancari) devono essere recenti. Impostare:
- Età massima (giorni): la finestra globale. Il valore predefinito è 90 giorni (la finestra standard di 3 mesi per la prova di residenza).
0disattiva il controllo di recenza. - Età massima per tipo di documento: facoltativamente, restringere o ampliare la finestra per un tipo specifico (per esempio estratti conto bancari entro 60 giorni, bollette delle utenze entro 90). Un tipo lasciato vuoto usa la finestra globale.
I documenti d'identità vengono valutati in base alla data di scadenza, non alla recenza.
Cosa fare con un documento non aggiornato
Due menu a tendina decidono l'esito, offrendo ciascuno Rifiuta, Invia a revisione manuale oppure Accetta comunque:
| Impostazione | Si applica a | Predefinito |
|---|---|---|
| Quando un documento d'identità è scaduto | passaporti, carte d'identità, patenti di guida e simili (richiedenti KYC e rappresentanti KYB) | Rifiuta |
| Quando un documento di supporto è troppo vecchio | bollette delle utenze, estratti conto oltre la finestra di età massima | Invia a revisione manuale |
Consenti ai richiedenti di caricare documenti scaduti
Per impostazione predefinita un richiedente non può inviare un documento che il controllo al caricamento giudica scaduto o fuori finestra: gli viene chiesto di sostituirlo. Attivare Consenti ai richiedenti di caricare documenti scaduti per offrire loro l'opzione "Carica comunque questo documento" dopo la conferma. (Ciò che accade poi al documento inviato è comunque regolato dai due menu sopra.)
Quando il sistema non riesce a leggere la data di un documento al caricamento, al richiedente viene chiesta una copia più nitida, ma non viene bloccato per questo solo motivo. Il documento viene accettato e compare sulla richiesta un avviso "Per informazione", così un revisore può confermare la data a occhio.
Convalida rapida del documento
Mentre il richiedente compila il modulo, Certivant esegue un rapido controllo immediato su ogni caricamento (leggibilità, tipo di documento e le regole di scadenza e recenza indicate sopra), così può correggere subito un documento non valido invece di essere rifiutato in seguito. I primi controlli sono gratuiti; se un richiedente continua a inviare documenti non validi, l'organizzazione può essere addebitata una piccola tariffa per controllo (vedi Fatturazione e crediti). Il prezzo e la quota di controlli gratuiti sono definiti da Certivant.
Rischio di rete (VPN / proxy)
Certivant verifica la connessione di ogni richiedente con il proprio sistema di rilevamento, incluso in ogni piano senza costi aggiuntivi. Confronta l'indirizzo IP del richiedente con elenchi aggiornati ogni giorno di nodi di uscita Tor, fornitori VPN, reti di hosting / data center e Apple iCloud Private Relay. Esamina anche il nome dell'operatore di rete, il nome host e le intestazioni del proxy. Infine, confronta il fuso orario del dispositivo e la posizione GPS con la posizione dell'IP.
Alcune VPN e alcuni proxy non compaiono in alcun elenco. Certivant individua anche quelli:
- Controllo della connessione diretta (WebRTC): quando il browser del richiedente apre una connessione diretta su una rete diversa da quella della pagina caricata, l'indirizzo visibile è quello di un proxy o di una VPN parziale. La scheda Rete mostra allora la connessione reale più probabile.
- Controllo DNS: un resolver DNS in un paese diverso dalla connessione significa che il DNS aggira una VPN.
- Indirizzo condiviso: un IP usato di recente da molti richiedenti, in più organizzazioni e fusi orari, viene trattato come uscita di una VPN.
- Tempo di andata e ritorno: il server di frontiera di Certivant misura quanto tempo impiega la connessione di rete, e il browser misura il proprio tempo di andata e ritorno. Un browser molto più lento della connessione che abbiamo ricevuto sta passando attraverso un tunnel. Questo individua anche i proxy residenziali, che nessun elenco può coprire.
Scegliere cosa accade per ciascun tipo di connessione:
| Connessione | Predefinito |
|---|---|
| Rete Tor | Invia a revisione manuale |
| Server proxy | Invia a revisione manuale |
| Hosting / data center | Invia a revisione manuale |
| VPN commerciale | Approva con segnalazione |
| Relay per la privacy (iCloud Private Relay) | Ignora |
Ogni riga offre Rifiuta, Invia a revisione manuale, Approva con segnalazione oppure Ignora:
- Approva con segnalazione non impone mai una decisione. La verifica segue il proprio punteggio, e i revisori vedono una segnalazione sulla richiesta e nell'elenco.
- Ogni tipo non impostato su Ignora comporta anche punti nella sezione Integrità della rete del punteggio di affidabilità, insieme a:
- un fuso orario del dispositivo che non corrisponde alla posizione dell'IP
- una posizione GPS lontana dalla posizione dell'IP
Disattivare Verifica la connessione del richiedente per saltare del tutto i controlli di rete.
La scheda Rete di una richiesta mostra l'indirizzo IP, la sua posizione e l'operatore di rete, oltre ai confronti tra fuso orario e GPS. Le richieste create tramite API non contengono l'indirizzo IP del richiedente, quindi mostrano Non verificato.
Alternativa alla verifica del volto
La scheda Controlli di verifica in Impostazioni → KYC/B contiene una casella: Verifica del volto: consenti un altro modo di verifica (link senza modulo). È disattivata per impostazione predefinita: il selfie e la prova di vitalità sono sempre obbligatori.
Attivala solo dove la legge richiede un'alternativa non biometrica, ad esempio in Québec. Un richiedente che rifiuta la verifica del volto salta allora il selfie e la prova di vitalità, e la richiesta passa alla revisione manuale con una verifica dell'identità dal vivo consigliata. In una chiamata dal vivo il conduttore confronta visivamente il volto con il documento d'identità.
L'impostazione è il valore di riserva per i link di verifica inviati senza un modulo e per le chiamate dal vivo su quelle richieste. Si applicano tre livelli e vince la prima corrispondenza:
faceCheckSkippablenell'API, quando viene inviato (trueofalse) suPOST /api/v1/kyc/requestso nell'API di pianificazione delle chiamate dal vivo.- Il modulo della richiesta, con Consenti ai richiedenti di saltare la verifica del volto (editor dei moduli → opzioni di sicurezza dell'acquisizione).
- Questa impostazione dell'organizzazione.
I super amministratori possono impostarla anche per cliente, nella pagina delle impostazioni del cliente. Consultare Segnali di frode.
Incorporamento
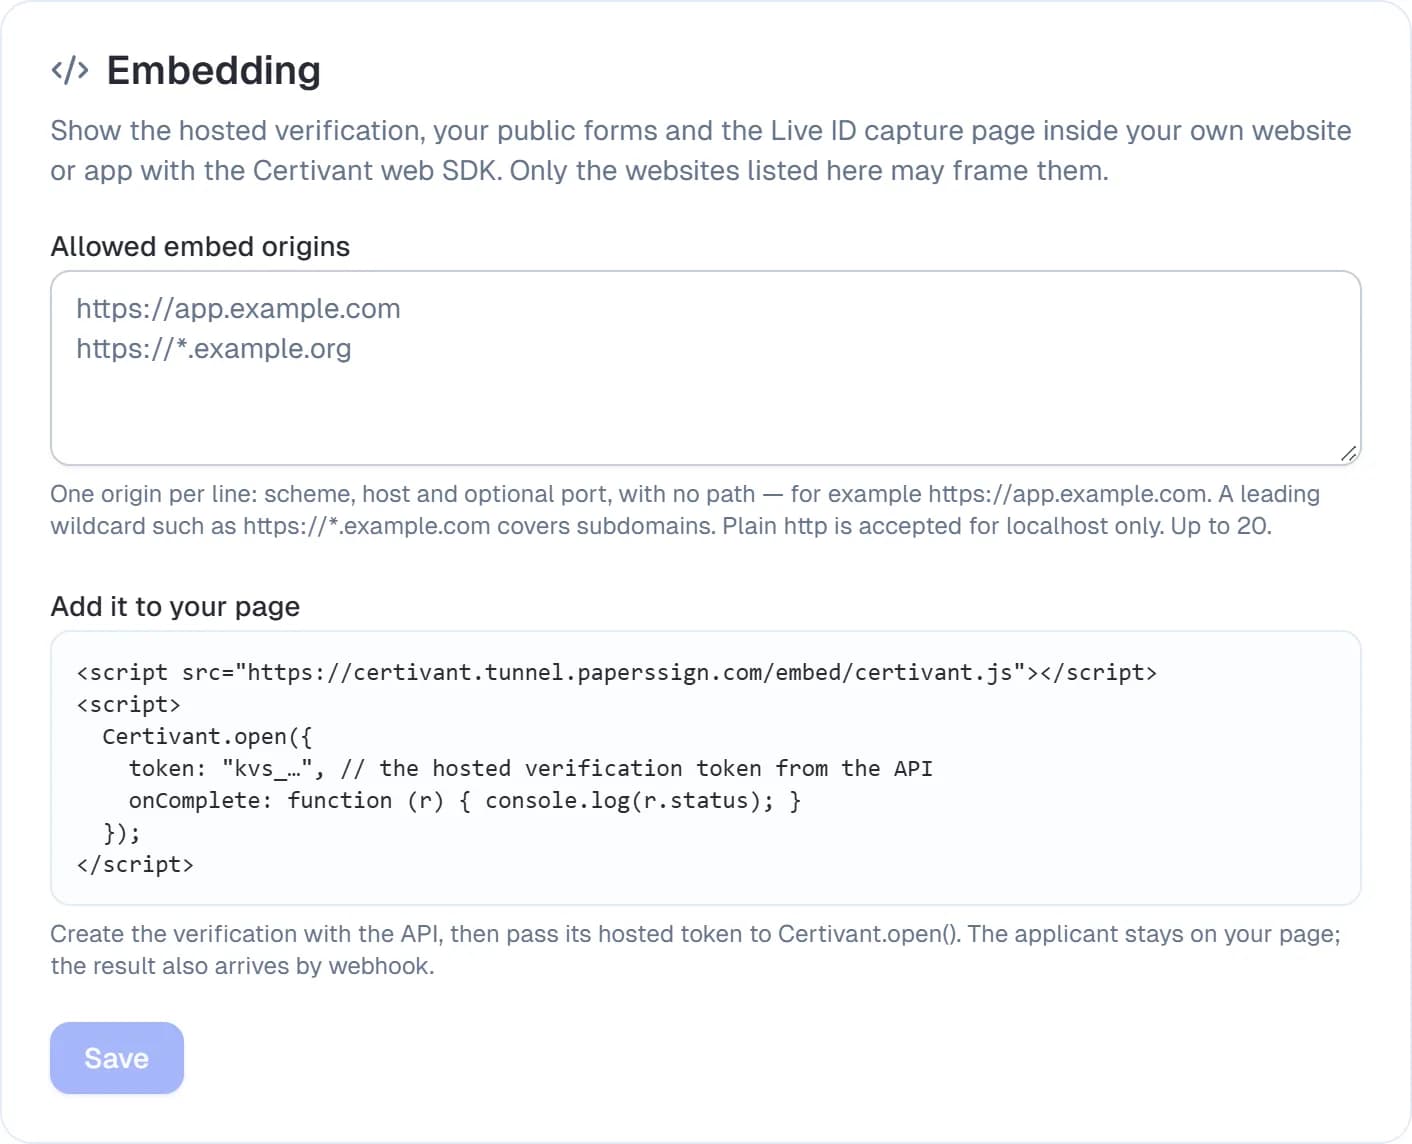
La scheda Incorporamento in Impostazioni → KYC elenca i siti web autorizzati a mostrare i propri link di verifica ospitati, moduli pubblici e pagine di acquisizione Live ID all'interno delle proprie pagine (con l'SDK web oppure con un semplice iframe).
- Inserire un'origine per riga:
https://app.example.com, senza percorso. Un carattere jolly iniziale (https://*.example.com) autorizza tutti i sottodomini. Il semplicehttpfunziona solo perlocalhost. Si possono inserire fino a 20 voci. - Qualsiasi sito web non elencato vede "rifiuto di connessione"; le pagine di accesso e la dashboard di Certivant non possono mai essere incorporate.
- Le app mobile native usano una WebView e non richiedono alcuna voce qui.
L'elenco si applica solo ai link della propria organizzazione e modifica ciò che i browser accettano entro circa un minuto. Se una verifica incorporata non si carica mai, controllare prima l'origine: lo schema e la porta devono corrispondere esattamente.
Correlati
- Esaminare le richieste KYC e KYB: la colonna Documento scaduto e la data di scadenza di ogni documento nella schermata di dettaglio.
- Fatturazione e crediti
Sviluppatore — chiavi API e API REST
Emettere e gestire le chiavi API, configurare gli ambiti e usare l'API REST di Certivant per creare richieste di verifica e sincronizzare lo stato KYC in modo programmatico dai propri sistemi.
Verifiche riutilizzate
Accettare una verifica che un richiedente ha già completato con un'altra organizzazione Certivant, con il suo consenso e senza ripetere i controlli, e consentire ai propri richiedenti di condividere la loro.