Registro di audit — traccia di conformità a prova di manomissione
Cercare, filtrare ed esportare il registro di audit di Certivant, una cronologia a prova di manomissione e solo in aggiunta di ogni azione KYC/KYB, utile per le ispezioni delle autorità e le indagini interne.
Cosa fa
Il registro di audit è la cronologia solo in aggiunta di ogni azione rilevante compiuta nella propria organizzazione. Ogni richiesta di verifica, ogni caricamento di documento, ogni decisione (automatica o manuale), ogni modifica alle impostazioni, ogni variazione di appartenenza, ogni webhook attivato: tutto finisce qui, con data e ora, attore e risorsa interessata.
È possibile cercare, filtrare ed esportare. Le autorità di vigilanza apprezzano molto questa pagina, e vale lo stesso per chi la gestisce.
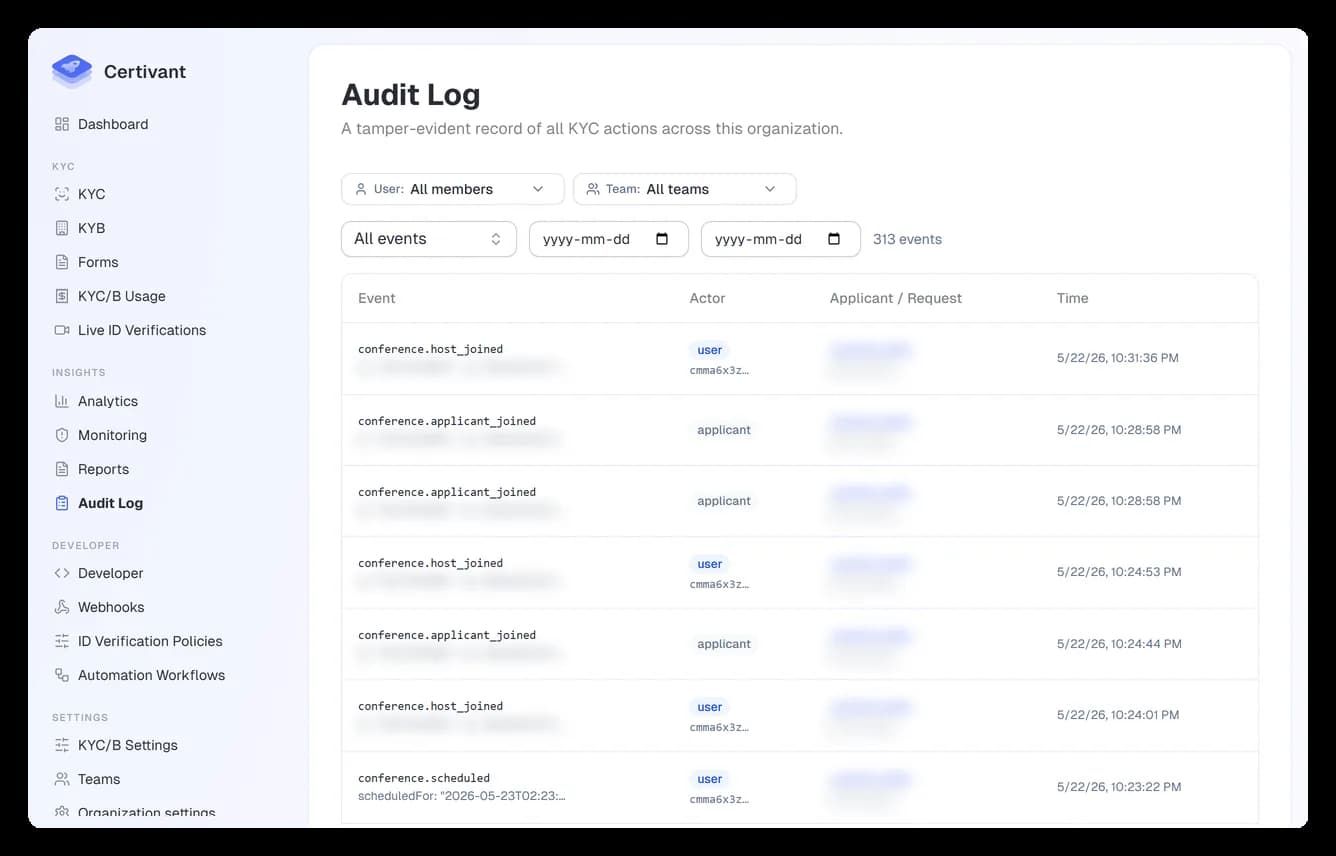
Dove si trova
Approfondimenti → Registro di audit nella barra laterale sinistra.
Esiste anche un registro di audit per singolo richiedente nella pagina di dettaglio di ciascuna richiesta di verifica: quello è limitato agli eventi di quel solo richiedente.
Cosa viene registrato
Alcuni esempi (non esaustivi):
| Evento | Campi registrati |
|---|---|
kyc.request.created | id della richiesta, id del richiedente, tipo, externalRef, origine (dashboard / API / modulo pubblico) |
kyc.request.approved (automatica) | id della richiesta, controlli automatici che hanno contribuito, punteggio |
kyc.request.approved (manuale) | id della richiesta, id dell'utente revisore, nota di revisione |
kyc.request.rejected | come sopra, con il motivo del rifiuto |
kyc.request.escalated | id della richiesta, chi ha inoltrato, perché |
document.uploaded | id del documento, tipo, lato, dimensione del file, provider OCR utilizzato |
document.reanalyzed | id del documento, chi ha avviato l'operazione, provider utilizzato |
decision.bulk | elenco delle richieste, decisione, nota del revisore |
form.published | id del modulo, versione, chi lo ha pubblicato |
member.added, member.removed, member.role_changed | id utente, id dell'utente che ha eseguito l'operazione, ruolo prima/dopo |
settings.kyc_provider.changed | chiave del provider, valore precedente, nuovo valore, id dell'utente che ha eseguito l'operazione |
webhook.fired, webhook.failed | tipo di evento, URL di destinazione, codice di stato, numero di tentativi |
monitoring.alert.created, monitoring.alert.resolved | id del richiedente, tipo di avviso, gravità, nota del revisore |
auth.signed_in, auth.signed_out, auth.password_changed, auth.2fa_enabled | id utente, IP, user-agent |
La pagina
Filtri
- Intervallo di date: per impostazione predefinita, gli ultimi 7 giorni. Ampliarlo per eventi più datati.
- Cerca: corrisponde al nome dell'attore, al codice del tipo di evento e all'id della risorsa.
- Tipo di evento: menu a selezione multipla con tutti gli eventi noti.
- Attore: limita a un solo utente o a una sola chiave API.
- Risorsa: limita a un solo richiedente / una richiesta / un modulo.
- Sotto-tenant: solo per le organizzazioni partner. Compare quando le richieste contengono tag di sotto-tenant; limita il registro a uno dei propri clienti finali. (Consultare attribuzione ai partner.)
Righe
Ogni riga mostra:
| Colonna | Note |
|---|---|
| Data e ora | ISO 8601 con fuso orario. Passando il mouse compare "X ore fa". |
| Attore | Nome dell'utente (oppure API key {prefix}… per le azioni programmatiche, o "sistema" per i processi automatici). |
| Evento | Il codice del tipo di evento (per esempio kyc.request.approved). |
| Risorsa | Fare clic per aprire il richiedente, la richiesta o il modulo interessato. |
| IP | Da dove proviene la richiesta dell'attore. |
| Nota | Se l'evento contiene una nota in testo libero (note di revisione, motivi di modifica), ne viene mostrata un'anteprima. |
Dettaglio della riga
Fare clic su una riga qualsiasi per vedere il contenuto completo, compresi gli snapshot prima/dopo per gli eventi di modifica. Il pannello di dettaglio mostra anche gli eventi correlati (altre azioni sulla stessa risorsa nello stesso periodo), così è possibile ricostruire cosa è successo durante un incidente.
Esportazione
Il pulsante Esporta (in alto a destra) produce un file CSV o JSON limitato ai filtri attuali. È utile per le comunicazioni alle autorità di vigilanza, per le indagini interne o per inviare i dati a un SIEM.
Per un invio automatico continuo (per esempio per trasmettere gli eventi a Splunk in tempo reale), configurare il webhook del registro di audit in Impostazioni → KYC/B → Webhook anziché interrogare questa pagina.
Prova a prova di manomissione
Le voci del registro di audit sono solo in aggiunta. Non è possibile modificarle o eliminarle dall'interfaccia: non esiste un pulsante "annulla". È una scelta deliberata: un registro di audit modificabile è un registro di cui non ci si può fidare.
Se una riga è davvero errata (per esempio è stato registrato il revisore sbagliato a causa di un bug di sistema), la correzione consiste nell'aggiungere un evento di correzione, mai nel modificare l'originale. Contattare il proprio super amministratore se è necessario.
Usare il registro di audit come prova
Per le ispezioni delle autorità di vigilanza:
- Filtrare per l'intervallo di date oggetto di verifica.
- Aggiungere un filtro per i richiedenti interessati, se noti.
- Esportare in CSV.
- Firmare il CSV con la chiave PGP della propria organizzazione (facoltativo ma consigliato).
- Consegnarlo all'autorità di vigilanza.
Le colonne del CSV sono stabili e documentate: le autorità di vigilanza che conoscono le piattaforme KYC riconoscono lo schema.
Analisi comuni
"Chi ha approvato questa verifica?"
Cercare l'id della richiesta. Cercare gli eventi kyc.request.approved. L'attore è la persona (oppure auto) che ha approvato.
"Cosa è cambiato nella nostra soglia di affidabilità lo scorso trimestre?"
Filtrare il tipo di evento su settings.kyc_provider.changed e l'intervallo di date sul trimestre. Il pannello di dettaglio di ogni riga mostra i valori di soglia prima e dopo la modifica.
"Sono stati approvati richiedenti sottoposti a sanzioni?"
Filtrare su monitoring.alert.created con gravità high E stato della richiesta APPROVED. L'intersezione è costituita dai richiedenti ad alto rischio approvati prima che scattasse l'avviso: possibile arretrato di revisione.
"Mostrami tutto ciò che un dipendente specifico ha fatto la scorsa settimana"
Filtrare Attore = l'utente, e osservare la sua attività dell'ultima settimana. Si usa per le indagini in fase di cessazione del rapporto e per le valutazioni delle prestazioni.
Risoluzione dei problemi
Una riga che mi aspettavo è mancante
- Controllare l'intervallo di date. Il registro di audit mostra per impostazione predefinita gli ultimi 7 giorni.
- Controllare il proprio ambito di isolamento dei dati. I membri vedono solo le voci relative ai richiedenti a cui hanno accesso.
- Il filtro sul tipo di evento è molto restrittivo: cancellarlo.
L'esportazione è vuota
Le esportazioni CSV sono limitate ai filtri attuali. Se i filtri non restituiscono righe nell'interfaccia, anche il CSV sarà vuoto.
Due righe per lo stesso evento
A volte una singola azione dell'utente produce più voci di registro (per esempio, creando una richiesta viene registrata anche la creazione implicita del richiedente). È previsto: entrambe le righe descrivono correttamente le modifiche di stato del sistema.
Correlati
- Report: riepiloghi formattati, spesso programmati.
- Monitoraggio: avvisi continui (anch'essi registrati qui).
- Webhook: inviare gli eventi di audit ai propri sistemi in tempo reale.
Report di conformità ed esportazioni programmate
Generare, programmare ed esportare report strutturati di conformità e operativi sull'attività di verifica KYC/KYB con i Report di Certivant.
Conservazione ed eliminazione dei dati
Per quanto tempo Certivant conserva i documenti d'identità, come eliminarli in modo definitivo e come gestire la richiesta di una persona di cancellare i propri dati, con il modulo predefinito, la coda della dashboard, l'API e la traccia di audit.