Verifiche riutilizzate
Accettare una verifica che un richiedente ha già completato con un'altra organizzazione Certivant, con il suo consenso e senza ripetere i controlli, e consentire ai propri richiedenti di condividere la loro.
Cosa fa
Un richiedente che ha già superato una verifica approvata con un'organizzazione Certivant può permettere a un'altra organizzazione Certivant di riutilizzarla. La seconda organizzazione riceve una nuova verifica, già approvata, con copie dei dati e dei documenti del richiedente: nulla viene condiviso per riferimento, e il richiedente deve prima dare il proprio consenso.
Funziona per le persone fisiche (KYC) e per le aziende (KYB). I due tipi sono attivati, datati e tariffati separatamente, e una verifica può essere condivisa solo nel proprio tipo: una verifica di persona fisica non può essere riutilizzata per un'azienda, né viceversa.
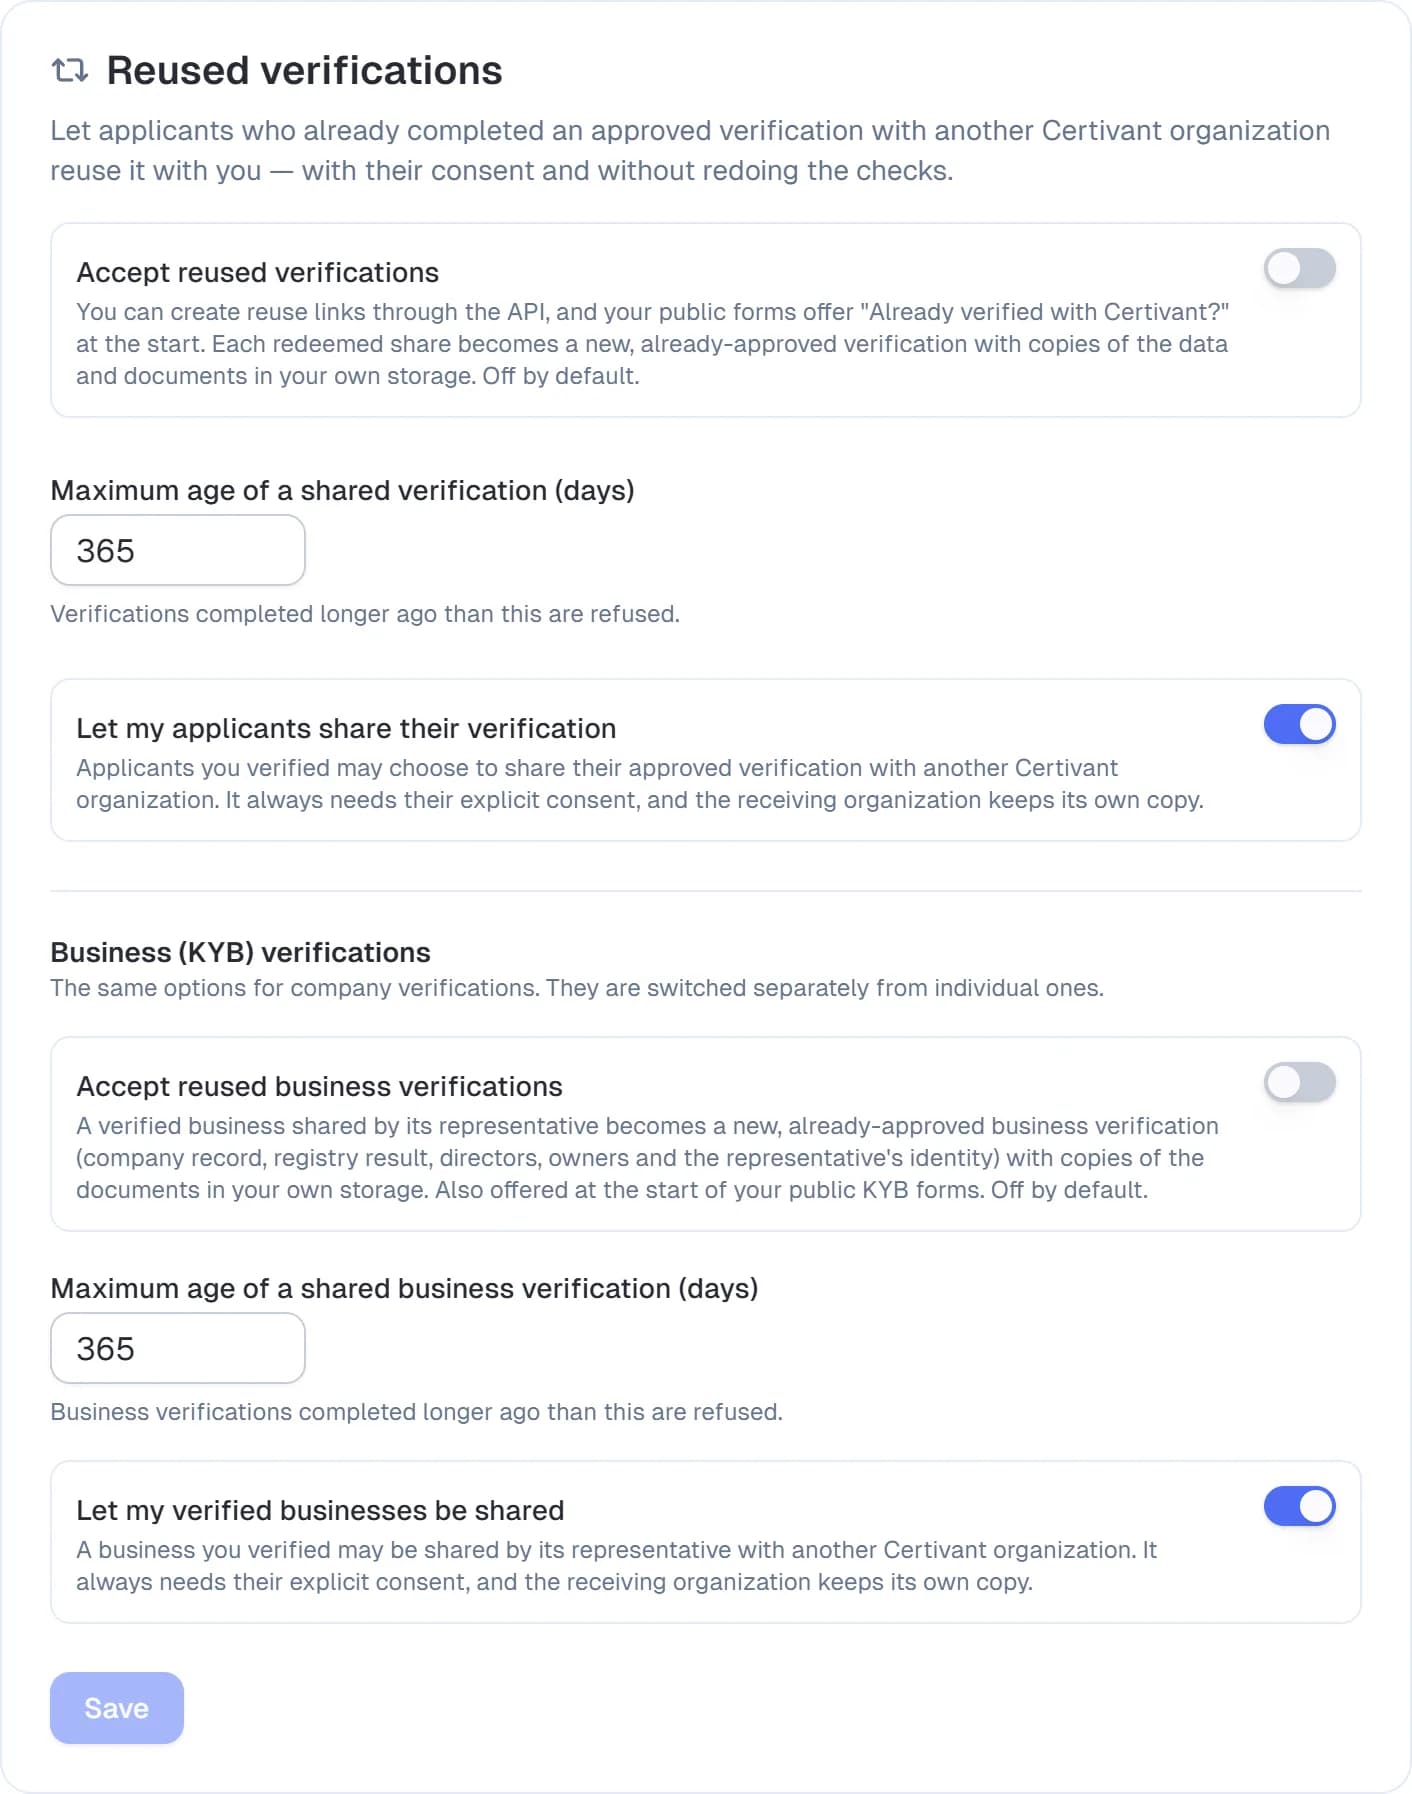
Due ruoli, entrambi impostati in Impostazioni → KYC → Verifiche riutilizzate (un blocco per le persone fisiche, uno per le aziende):
- Organizzazione ricevente: si accettano le verifiche riutilizzate (serve la funzionalità Verifiche riutilizzate del piano) e si sceglie quanto può essere vecchia una verifica di origine.
- Organizzazione di origine: i propri richiedenti possono condividere altrove la loro verifica approvata. È attiva per impostazione predefinita e funziona in ogni piano; disattivarla se la propria policy non lo consente.
Due modi per accedere
- Un link di riutilizzo creato tramite API e consegnato al richiedente (vedi sotto).
- I propri moduli pubblici. Quando si accettano le verifiche riutilizzate, il proprio modulo pubblico KYC offre all'inizio la scelta "Già verificato con Certivant?" (un modulo KYB offre la versione aziendale). Consultare Sui propri moduli pubblici.
Come funziona un riutilizzo
- Il proprio sistema crea un link di riutilizzo tramite API (
POST /api/v1/kyc/reuse/invitations, contype: "BUSINESS"per un'azienda) e lo consegna al richiedente. - Il richiedente apre il link e ritrova la propria verifica precedente: inserisce il suo ID di verifica, e Certivant invia via email un codice a 6 cifre all'indirizzo associato a quella verifica. Solo il vero titolare può leggerlo.
- Il richiedente vede chi lo ha verificato, quando e cosa verrebbe condiviso: i dettagli della sua identità verificata e le copie dei suoi documenti d'identità, e acconsente con "Condividi la mia identità verificata con il nome della tua organizzazione". Può anche rifiutare: in tal caso non viene inviato nulla.
- Il consenso crea un token di condivisione monouso. Vale 30 minuti per impostazione predefinita (si può impostare da 1 minuto fino a 24 ore) e solo per la propria organizzazione. Se si è indicato un URL di reindirizzamento, il browser del richiedente vi ritorna con il token.
- Il proprio sistema riscatta il token (
POST /api/v1/kyc/reuse/redeem). Una nuova verifica compare nella propria coda, contrassegnata "Riutilizzata da una verifica Certivant".
Cosa si riceve
Una verifica di persona fisica
- I dettagli verificati del richiedente (nome, data di nascita, nazionalità, email, telefono) e i campi estratti dai documenti.
- Copie dei file dei documenti, memorizzate nel proprio spazio di archiviazione con le proprie chiavi. Se l'organizzazione non conserva documenti dopo una decisione (elimina i documenti dopo la decisione), i file non vengono copiati: solo i dati.
- La data di validità della verifica. Quando scade, si applicano le proprie regole abituali di nuova verifica.
Una verifica aziendale (KYB)
- Il record dell'azienda: nome, numero di registrazione, paese, tipo di società, link al registro e il risultato del registro.
- Gli amministratori e i titolari effettivi con le loro percentuali di proprietà e lo stato. Le verifiche separate che l'organizzazione di origine ha eseguito per ciascun titolare non vengono condivise: si possono verificare i titolari direttamente, come di consueto.
- L'identità verificata del rappresentante (la persona che ha dimostrato la titolarità e ha dato il consenso) e il modo in cui è stato abbinato agli amministratori della società, oltre al documento di autorizzazione quando fornito.
- Copie dei documenti dell'azienda e d'identità, secondo le stesse regole di archiviazione sopra descritte.
Non si ricevono il nome dell'organizzazione di origine, le sue note di revisione, i risultati grezzi dei provider né la prova di acquisizione.
Cosa può bloccare un riutilizzo
La condivisione viene rifiutata, con un messaggio chiaro per il richiedente o nella risposta API, quando:
- la verifica di origine non è stata approvata, è scaduta oppure non è dello stesso tipo (persona fisica o azienda) del link;
- è più vecchia del massimo di giorni consentito per quel tipo (predefinito 365 giorni);
- l'organizzazione di origine ha disattivato la condivisione per quel tipo;
- le due organizzazioni conservano i dati in regioni diverse (regione di archiviazione, regione del database o residenza del trattamento IA). I dati non attraversano mai un confine di residenza tramite un riutilizzo.
Sui propri moduli pubblici
Quando si accettano le verifiche riutilizzate per un tipo, un modulo pubblico di quel tipo si apre con una scheda: "Già verificato con Certivant?" (per un modulo KYC) oppure "Hai già verificato la tua azienda con Certivant?" (per un modulo KYB). Non viene offerta quando il link è stato inviato per completare una verifica in sospeso, su un modulo con altri tipi (per esempio un modulo combinato KYC + KYB), oppure quando l'organizzazione non può accettare verifiche in questo momento.
- Il richiedente sceglie Riutilizza la mia identità / azienda verificata, inserisce l'ID della propria verifica precedente e il codice a 6 cifre inviato via email all'indirizzo associato, quindi legge chi lo ha verificato e cosa verrebbe condiviso, e acconsente. Stessa prova e stesso consenso di un link di riutilizzo.
- Il modulo viene precompilato dalla verifica condivisa (nome, data di nascita, nazionalità, email, telefono e, per un'azienda, i campi dell'azienda). L'indirizzo email appena dimostrato è considerato verificato. Il richiedente può rivedere e correggere ogni valore, e il modulo non chiede più documenti.
- Il richiedente invia. L'invio viene registrato sulla nuova verifica riutilizzata, già approvata, e restano validi i consueti passaggi di consenso e informativa sulla privacy del modulo. I workflow associati al modulo vengono eseguiti come per qualsiasi invio.
Un modulo protetto da una chiave segreta mantiene la propria protezione: l'opzione compare solo a chi ha aperto il modulo con la sua chiave. Il richiedente può sempre scegliere Compila io il modulo.
Il riutilizzo tramite modulo viene fatturato come qualsiasi altro riutilizzo (vedi sotto). Le verifiche create in questo modo sono attribuite al modulo, quindi una chiave API limitata a quel modulo può vederle.
Costi
Il riutilizzo è gratuito per impostazione predefinita. Un super amministratore può impostare un prezzo per la Verifica riutilizzata e un prezzo separato per la Verifica aziendale riutilizzata nei Prezzi di fatturazione (oppure un prezzo per cliente); ciascuno viene addebitato all'organizzazione ricevente una volta per ogni condivisione riscattata.
Registro di audit
Entrambe le organizzazioni ricevono voci di audit: quella di origine registra il consenso del richiedente e dove sono andati i dati; quella ricevente registra l'invito, il consenso ricevuto e la copia riscattata.
Correlati
Tipi di documento, scadenza e impostazioni di recenza
Scegliere quali documenti d'identità e aziendali Certivant accetta, stabilire quanto possono essere vecchi e decidere cosa accade quando un documento è scaduto, troppo vecchio o ha una data non leggibile, sia per il KYC sia per il KYB.
Fatturazione e crediti
Gestire il proprio abbonamento Certivant, acquistare crediti pay-as-you-go, comprendere la scadenza della prova e gli stati di fatturazione, e risolvere fatture e problemi di pagamento.