Lista di blocco e rilevamento dei duplicati
Bloccare volti, numeri di documento, numeri di telefono, indirizzi email, indirizzi IP e dispositivi per la propria organizzazione, e scegliere cosa accade quando una persona diversa riutilizza un numero di telefono, un indirizzo email, un dispositivo o un indirizzo IP.
Impostazioni → Prevenzione delle frodi contiene due elementi: la propria lista di blocco e le regole di rilevamento dei duplicati. Entrambi agiscono su ogni verifica, individuale o aziendale, e lasciano la decisione finale a una persona, a meno che non si scelga di rifiutare automaticamente.
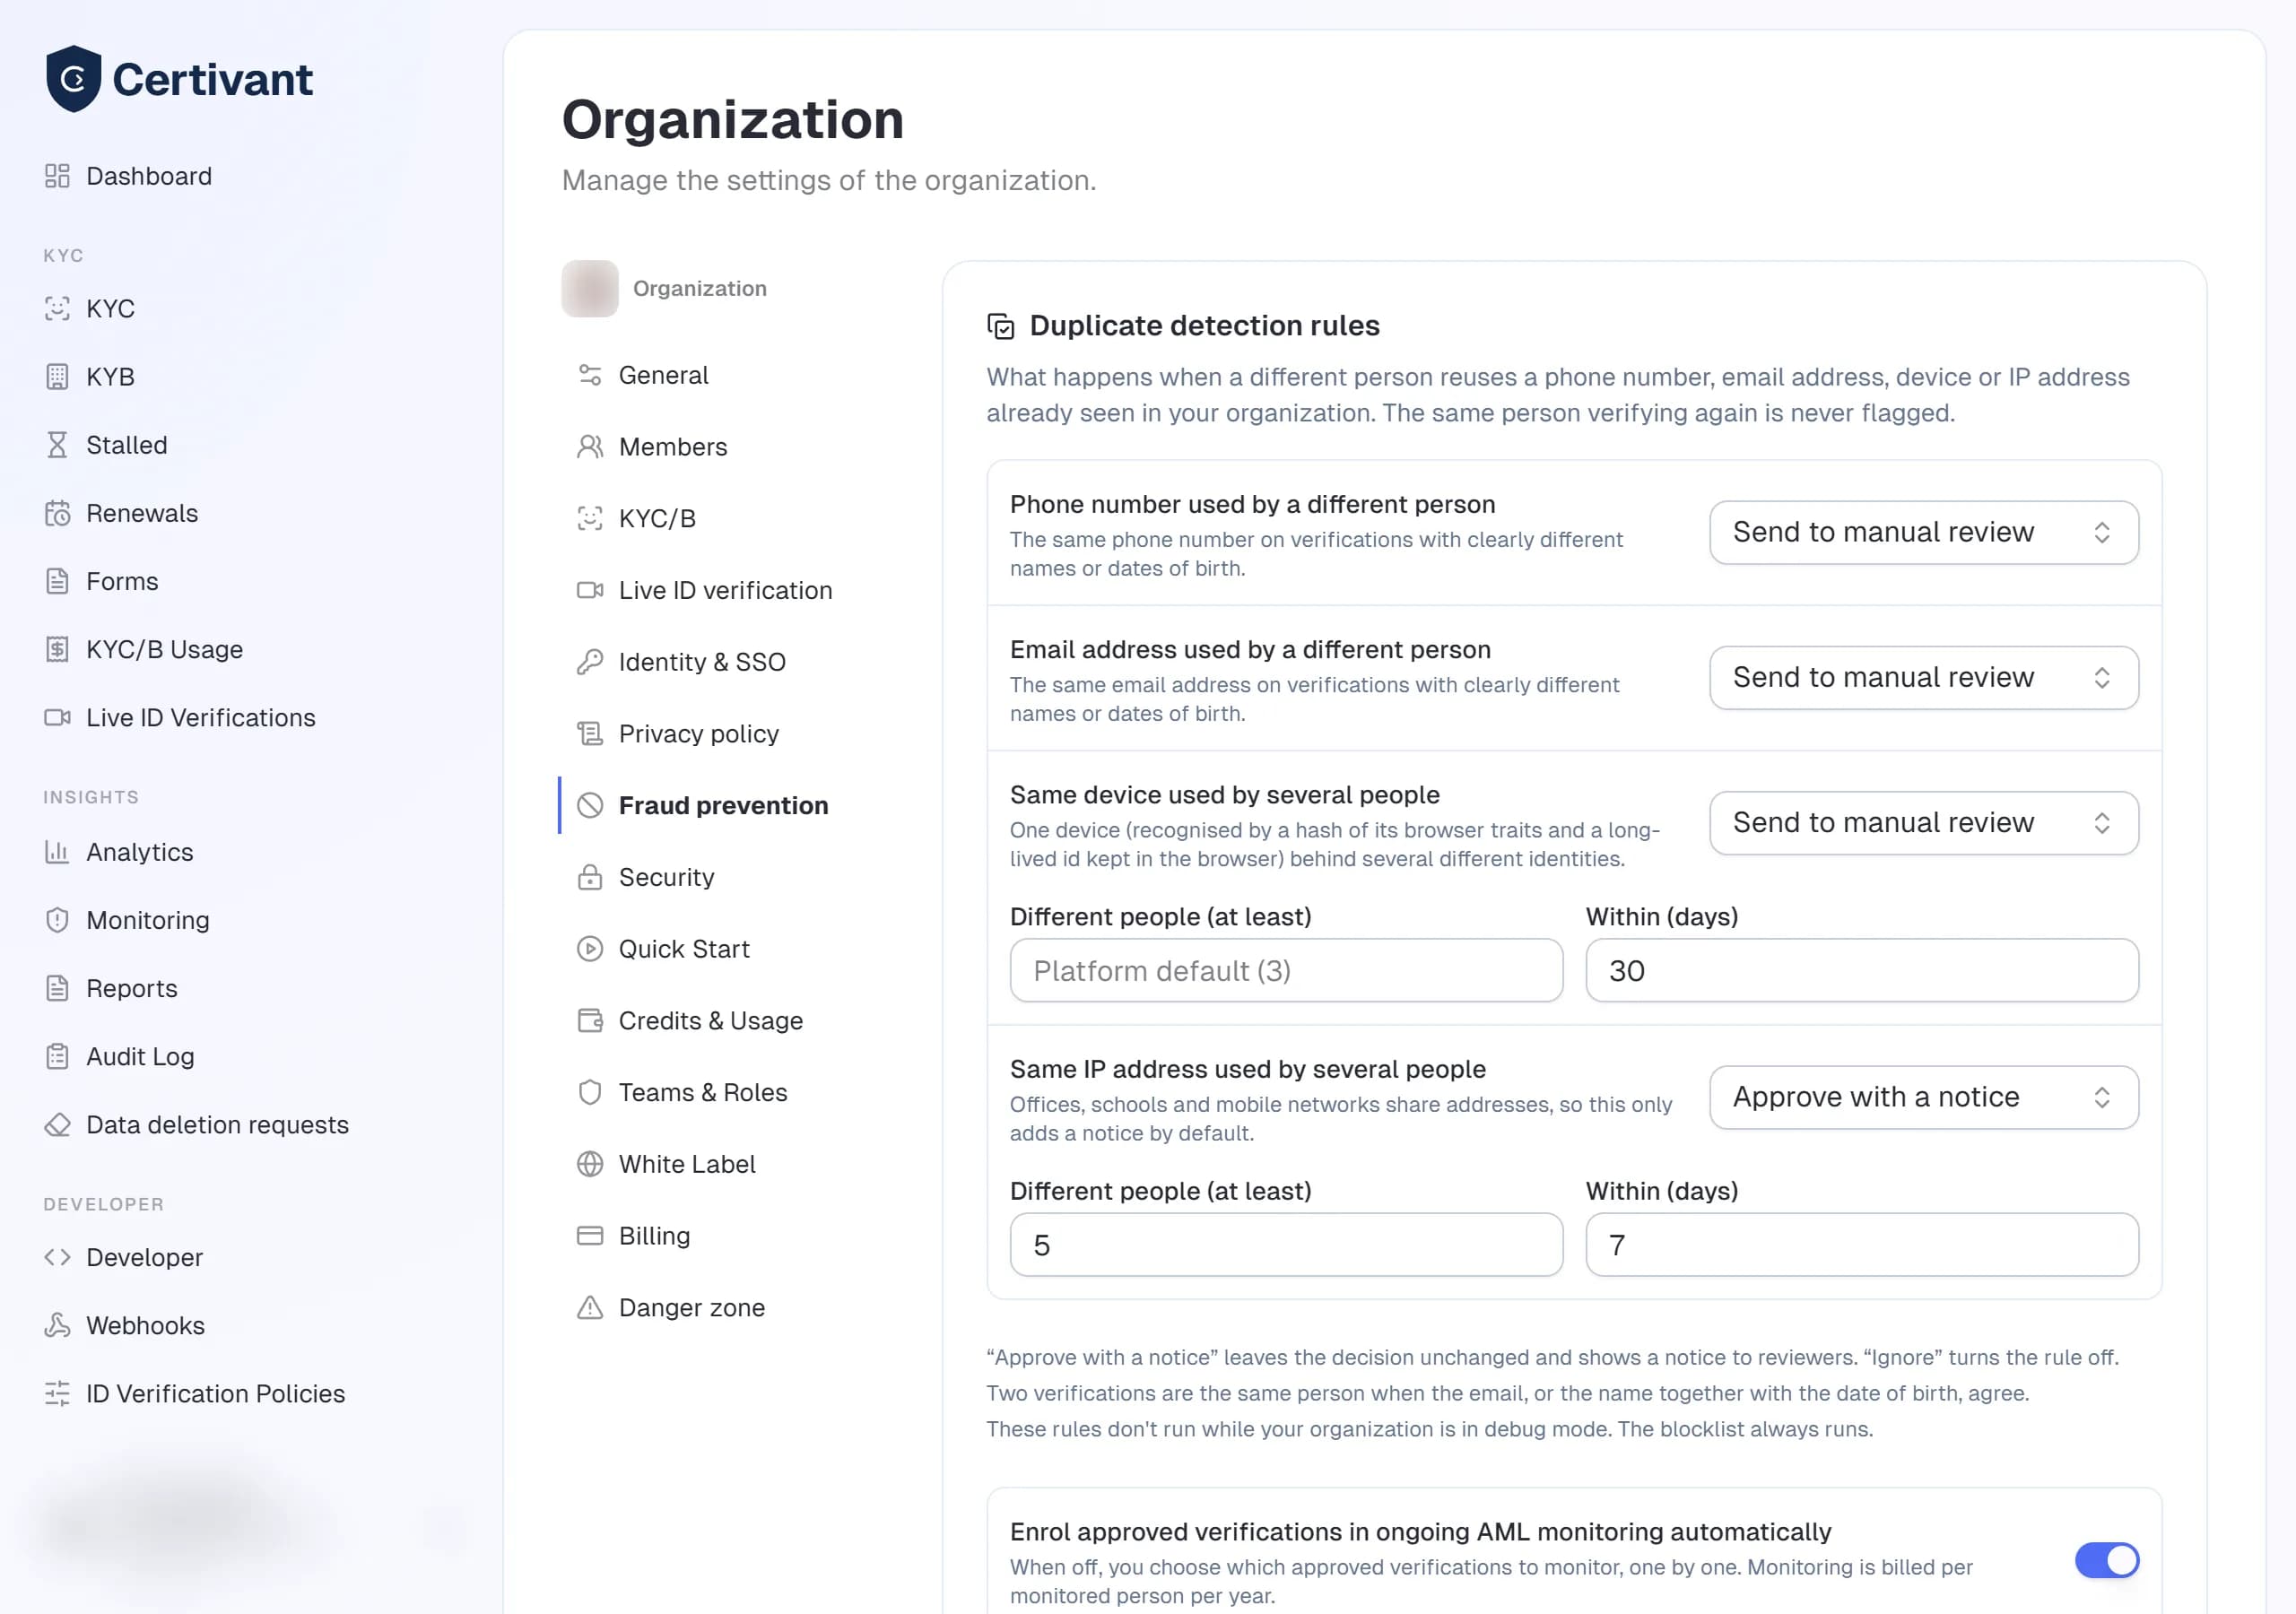
La lista di blocco
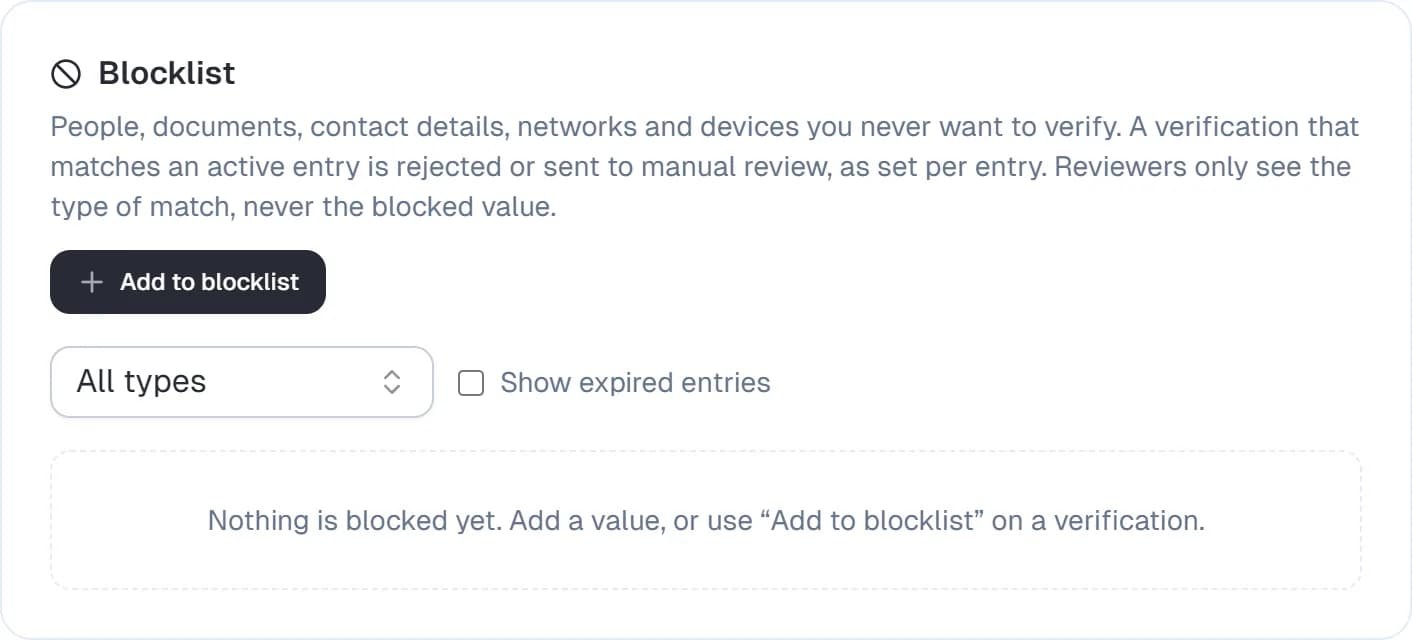
Aggiungere tutto ciò che non si vuole mai verificare:
| Tipo | Come si aggiunge | Cosa viene memorizzato |
|---|---|---|
| Indirizzo email | Digitarlo | Un hash unidirezionale e un suggerimento mascherato (j•••@e•••.com) |
| Numero di telefono | Digitarlo, in qualsiasi formato | Un hash unidirezionale e le ultime quattro cifre |
| Numero del documento | Digitarlo, oppure da una verifica | Un hash unidirezionale e gli ultimi tre caratteri |
| Indirizzo IP o intervallo | Digitare 203.0.113.7 oppure un intervallo CIDR come 203.0.113.0/24 (IPv4 e IPv6) | L'indirizzo o l'intervallo stesso (necessario per confrontare gli intervalli) |
| Volto | Da una verifica | Un modello del volto, mai una foto. Viene conservato anche dopo l'eliminazione dei documenti della verifica |
| Dispositivo | Da una verifica | Un hash unidirezionale dell'impronta del dispositivo e del suo identificativo di browser a lunga durata |
Ogni voce comprende:
- Quando c'è una corrispondenza: Invia a revisione manuale (impostazione predefinita) oppure Rifiuta.
- Motivo: testo libero, visibile solo al proprio team.
- Scade il: facoltativo. Una voce scaduta smette di corrispondere ed è nascosta, a meno che non si selezioni Mostra voci scadute.
I numeri di documento, i numeri di telefono, le email e i dispositivi non vengono mai memorizzati come valori in chiaro: l'hash utilizza una chiave che solo Certivant possiede, quindi l'elenco non può essere letto a ritroso. L'elenco mostra solo il suggerimento mascherato.
Aggiungere da una verifica
Aprire una verifica e scegliere Aggiungi alla lista di blocco. La finestra elenca ciò che quella verifica contiene (volto, numero/i di documento, email, telefono, indirizzo IP, dispositivo) e si selezionano gli elementi da bloccare. Gli elementi che la verifica non possiede sono in grigio. I valori non vengono mai visualizzati.
Un volto può essere aggiunto solo quando la verifica contiene un modello del volto memorizzato (il richiedente ha dato il consenso al controllo antifrode d'identità).
Cosa accade in caso di corrispondenza
Quando un richiedente invia la propria pratica, Certivant confronta la verifica con le voci attive:
- La richiesta riceve il segnale Corrispondenza con la lista di blocco. Il revisore vede il tipo di corrispondenza ("un indirizzo email bloccato"), mai il valore bloccato.
- Con Invia a revisione manuale, la verifica non può essere approvata automaticamente: va in revisione con il trigger Corrisponde alla lista di blocco.
- Con Rifiuta, la verifica viene rifiutata. Al richiedente non viene comunicato il motivo: la pagina di spiegazione indica soltanto che è richiesto un controllo aggiuntivo dell'identità.
- Criteri e workflow possono leggere
fraud.blocklistMatch(vero/falso) efraud.blocklistKinds(un elenco comeemail,ip). Consultare la progettazione dei criteri.
Un volto corrisponde quando si trova entro la stessa distanza usata dal controllo del volto tra organizzazioni, e solo rispetto alle proprie voci. Le altre organizzazioni non vedono né confrontano mai la propria lista di blocco.
Ogni aggiunta, modifica e rimozione viene scritta nel registro di audit (blocklist.entry_added, blocklist.entry_updated, blocklist.entry_removed) con chi l'ha eseguita, il tipo di voce e l'azione, ma non il valore.
Permessi
| Permesso | Consente |
|---|---|
Vedere la lista di blocco (fraud.blocklist.view) | Consultare l'elenco (tipi, suggerimenti mascherati, motivi, scadenza) |
Gestire la lista di blocco (fraud.blocklist.manage) | Aggiungere, modificare e rimuovere voci, anche da una verifica |
Gestire le regole antifrode (fraud.rules.manage) | Modificare le regole di rilevamento dei duplicati descritte sotto |
Proprietari e amministratori hanno tutti e tre i permessi. Il ruolo di Responsabile della conformità ha tutti e tre; il ruolo di Revisore KYC può visualizzare; il Revisore senior può visualizzare e gestire la lista di blocco.
Regole di rilevamento dei duplicati
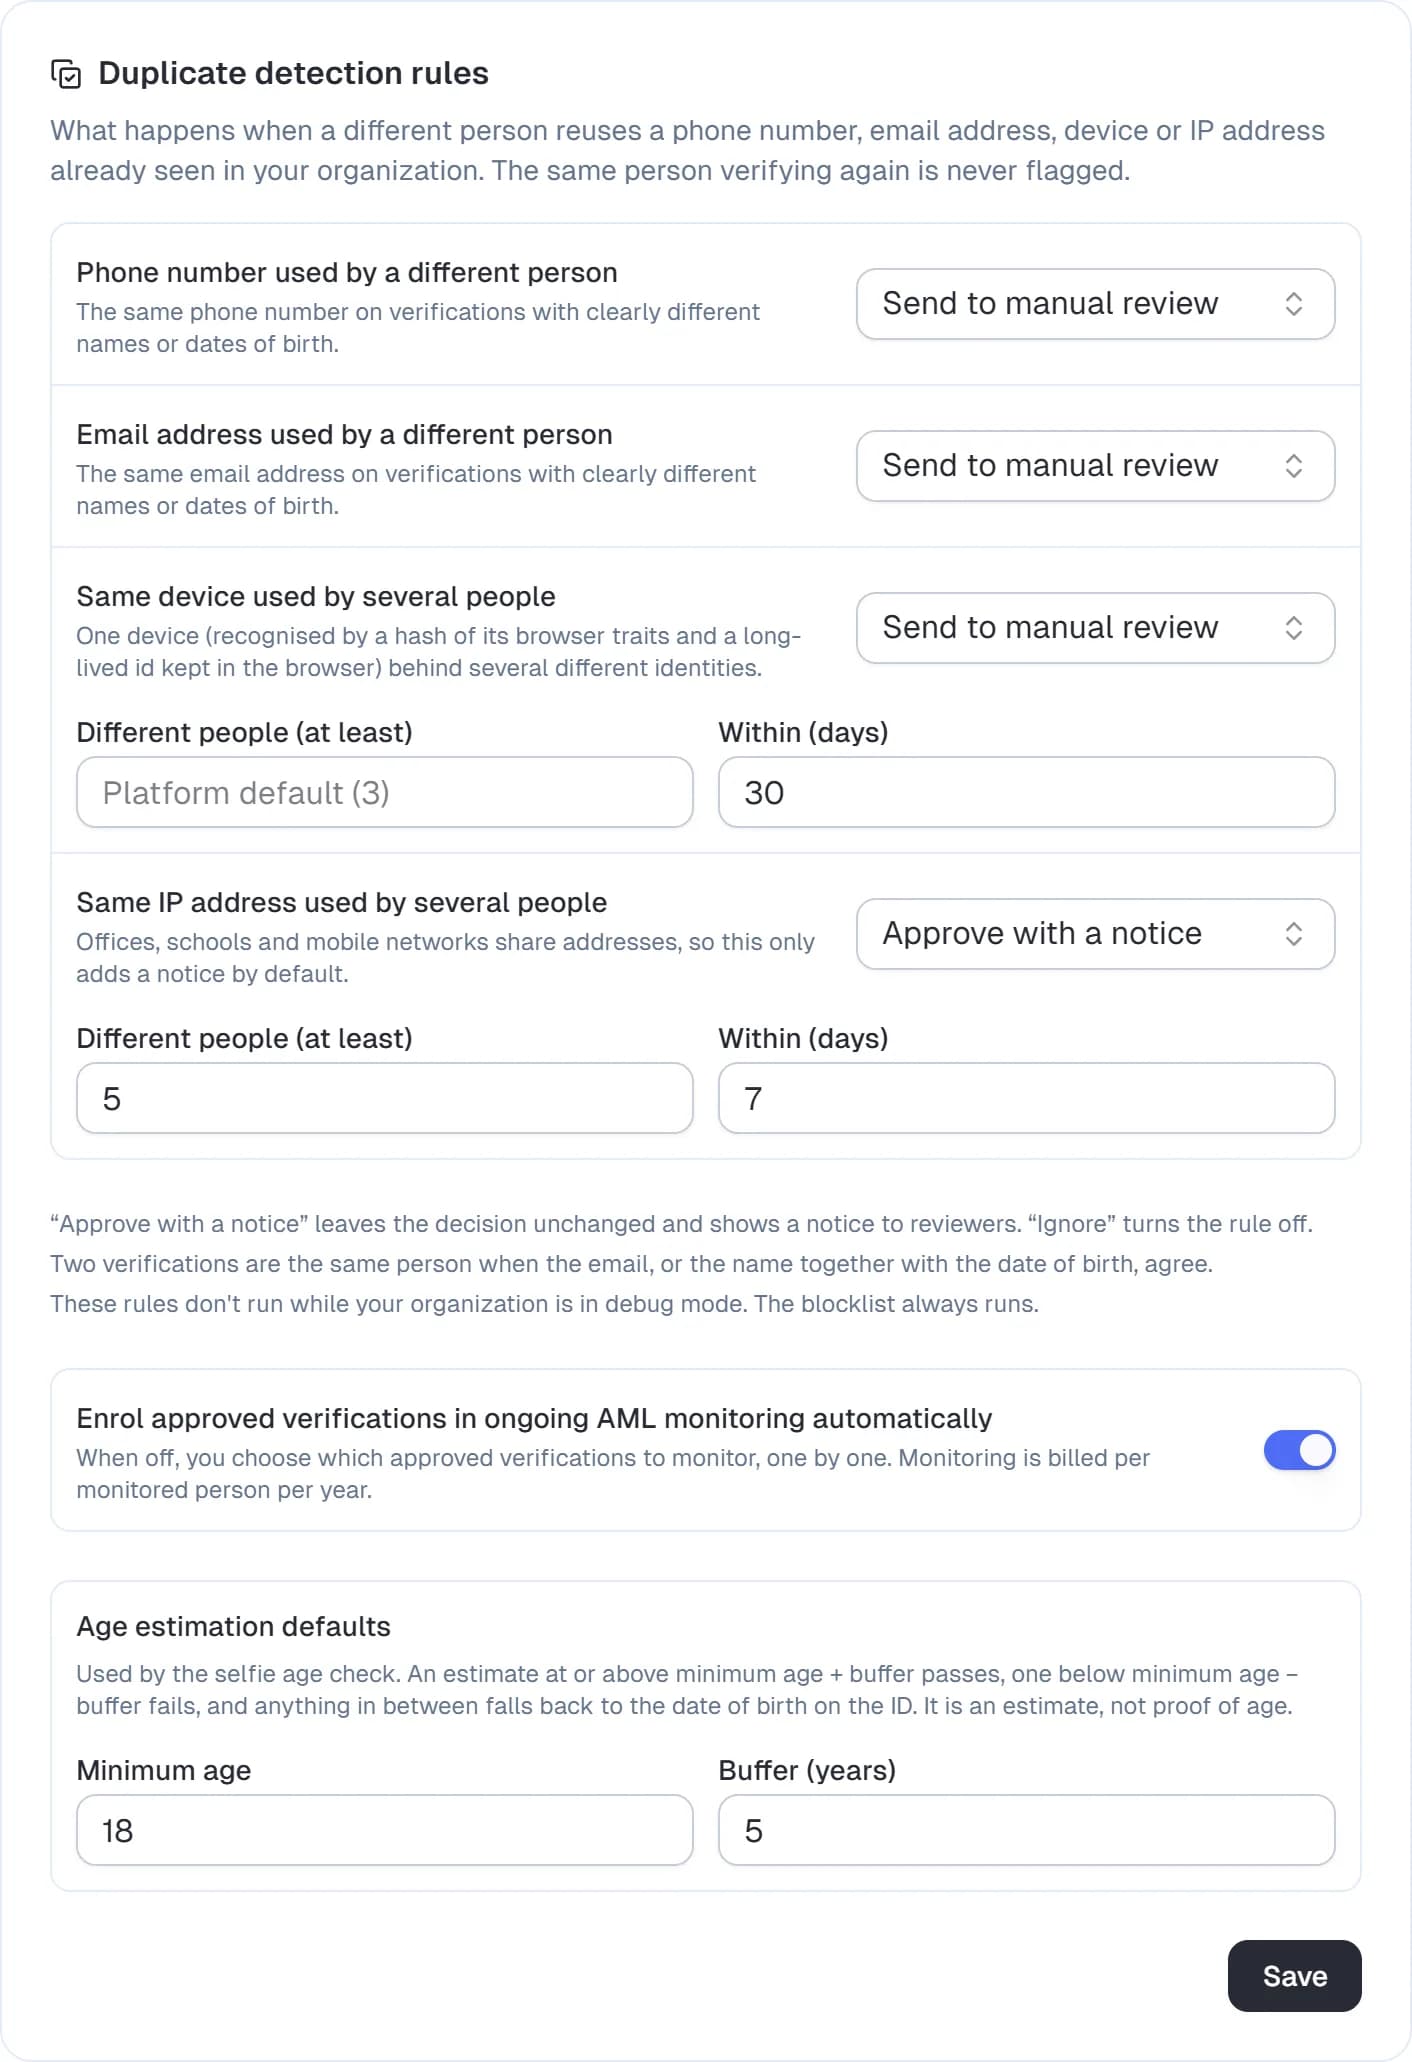
Ogni regola ha un'azione, come le impostazioni del rischio di rete:
| Azione | Effetto |
|---|---|
| Rifiuta | La verifica viene rifiutata |
| Invia a revisione manuale | Decide una persona |
| Approva con avviso | La decisione resta invariata; i revisori vedono un avviso |
| Ignora | La regola non viene eseguita |
| Regola | Predefinita | Cosa controlla |
|---|---|---|
| Numero di telefono usato da una persona diversa | Revisione manuale | Lo stesso numero di telefono nelle verifiche della propria organizzazione con un nome o una data di nascita chiaramente diversi |
| Indirizzo email usato da una persona diversa | Revisione manuale | Lo stesso indirizzo email, stesso controllo |
| Stesso dispositivo usato da più persone | Revisione manuale da 3 persone in 30 giorni | Lo stesso dispositivo dietro più identità |
| Stesso indirizzo IP usato da più persone | Approva con avviso da 5 persone in 7 giorni | Lo stesso indirizzo IP dietro più identità |
Per le regole su dispositivo e IP si imposta quante persone diverse e quanti giorni. Lasciare vuota la soglia del dispositivo per usare il valore predefinito della piattaforma (3).
La stessa persona che verifica di nuovo non fa mai scattare una regola. Due verifiche riguardano la stessa persona quando coincidono l'email, oppure il nome insieme alla data di nascita: quindi un nuovo tentativo, un rinnovo o un secondo documento caricato con un nuovo record di richiedente vanno bene. I controlli su telefono ed email confrontano direttamente nome e data di nascita (accenti, ordine dei nomi e punteggiatura vengono ignorati); quando da un lato manca il nome o la data di nascita, il risultato è "sconosciuto" e non accade nulla.
Le ricerche usano gli indici unidirezionali già mantenuti per la ricerca dei richiedenti: Certivant non esegue mai scansioni in chiaro. Queste regole non vengono eseguite mentre l'organizzazione è in modalità debug; la lista di blocco invece è sempre attiva. La regola sul numero del documento (lo stesso numero sulla verifica di un'altra persona) è automatica e invariata: consultare Segnali di frode.
Come vengono riconosciuti i dispositivi
Nella pagina di verifica ospitata e nei moduli pubblici, il browser del richiedente invia due segnali che rispettano la riservatezza, entrambi sottoposti ad hash prima di lasciare il browser o prima di essere memorizzati:
- un'impronta di caratteristiche stabili: browser, dimensione dello schermo, fuso orario, lingue, piattaforma, numero di core del processore e il modo in cui il browser disegna una piccola tela e riporta la propria scheda grafica;
- un identificativo casuale del dispositivo conservato nella memoria del browser e in un cookie di prima parte a lunga durata. Identifica un browser che torna anche se le sue caratteristiche sono cambiate (un aggiornamento, una finestra ridimensionata). Cancellare i dati del browser lo azzera.
Nessuno dei due valori contiene dati personali e nessuno dei due viene mostrato. Certivant applica HMAC a entrambi con una chiave del server prima di memorizzarli, e il testo di consenso del richiedente indica che dati tecnici su dispositivo e connessione vengono registrati per prevenire le frodi. Una modifica nel modo in cui viene costruita l'impronta riavvia la cronologia dei dispositivi: dopo un aggiornamento, la regola sul dispositivo ha bisogno di alcune verifiche prima di poter tornare a corrispondere.
Correlati
- Segnali di frode e confronto dei volti: i segnali prodotti da queste regole.
- Progettazione di un criterio di rischio: usare
fraud.blocklistMatch,fraud.duplicatePhone,fraud.duplicateEmail,fraud.duplicateDeviceefraud.duplicateIpnelle proprie regole. - Workflow di automazione: reagire agli stessi fatti.
- API della lista di blocco: gestire la lista dal proprio sistema.
- Controllo dell'età: l'età minima predefinita e il margine si trovano nella stessa scheda Regole.
Rete antifrode
Come Certivant confronta una nuova verifica con quelle effettuate presso altre aziende — solo in base al tipo di richiesta, senza mai nominare nessuno — cosa segnala e come la Sua organizzazione può regolarla.
Controllo dell'età
Verificare che un richiedente abbia l'età minima richiesta tramite una stima dell'età dal selfie, con un ripiego automatico sulla data di nascita del documento di identità quando la stima non è sufficiente a decidere.