Referencia de la API (OpenAPI)
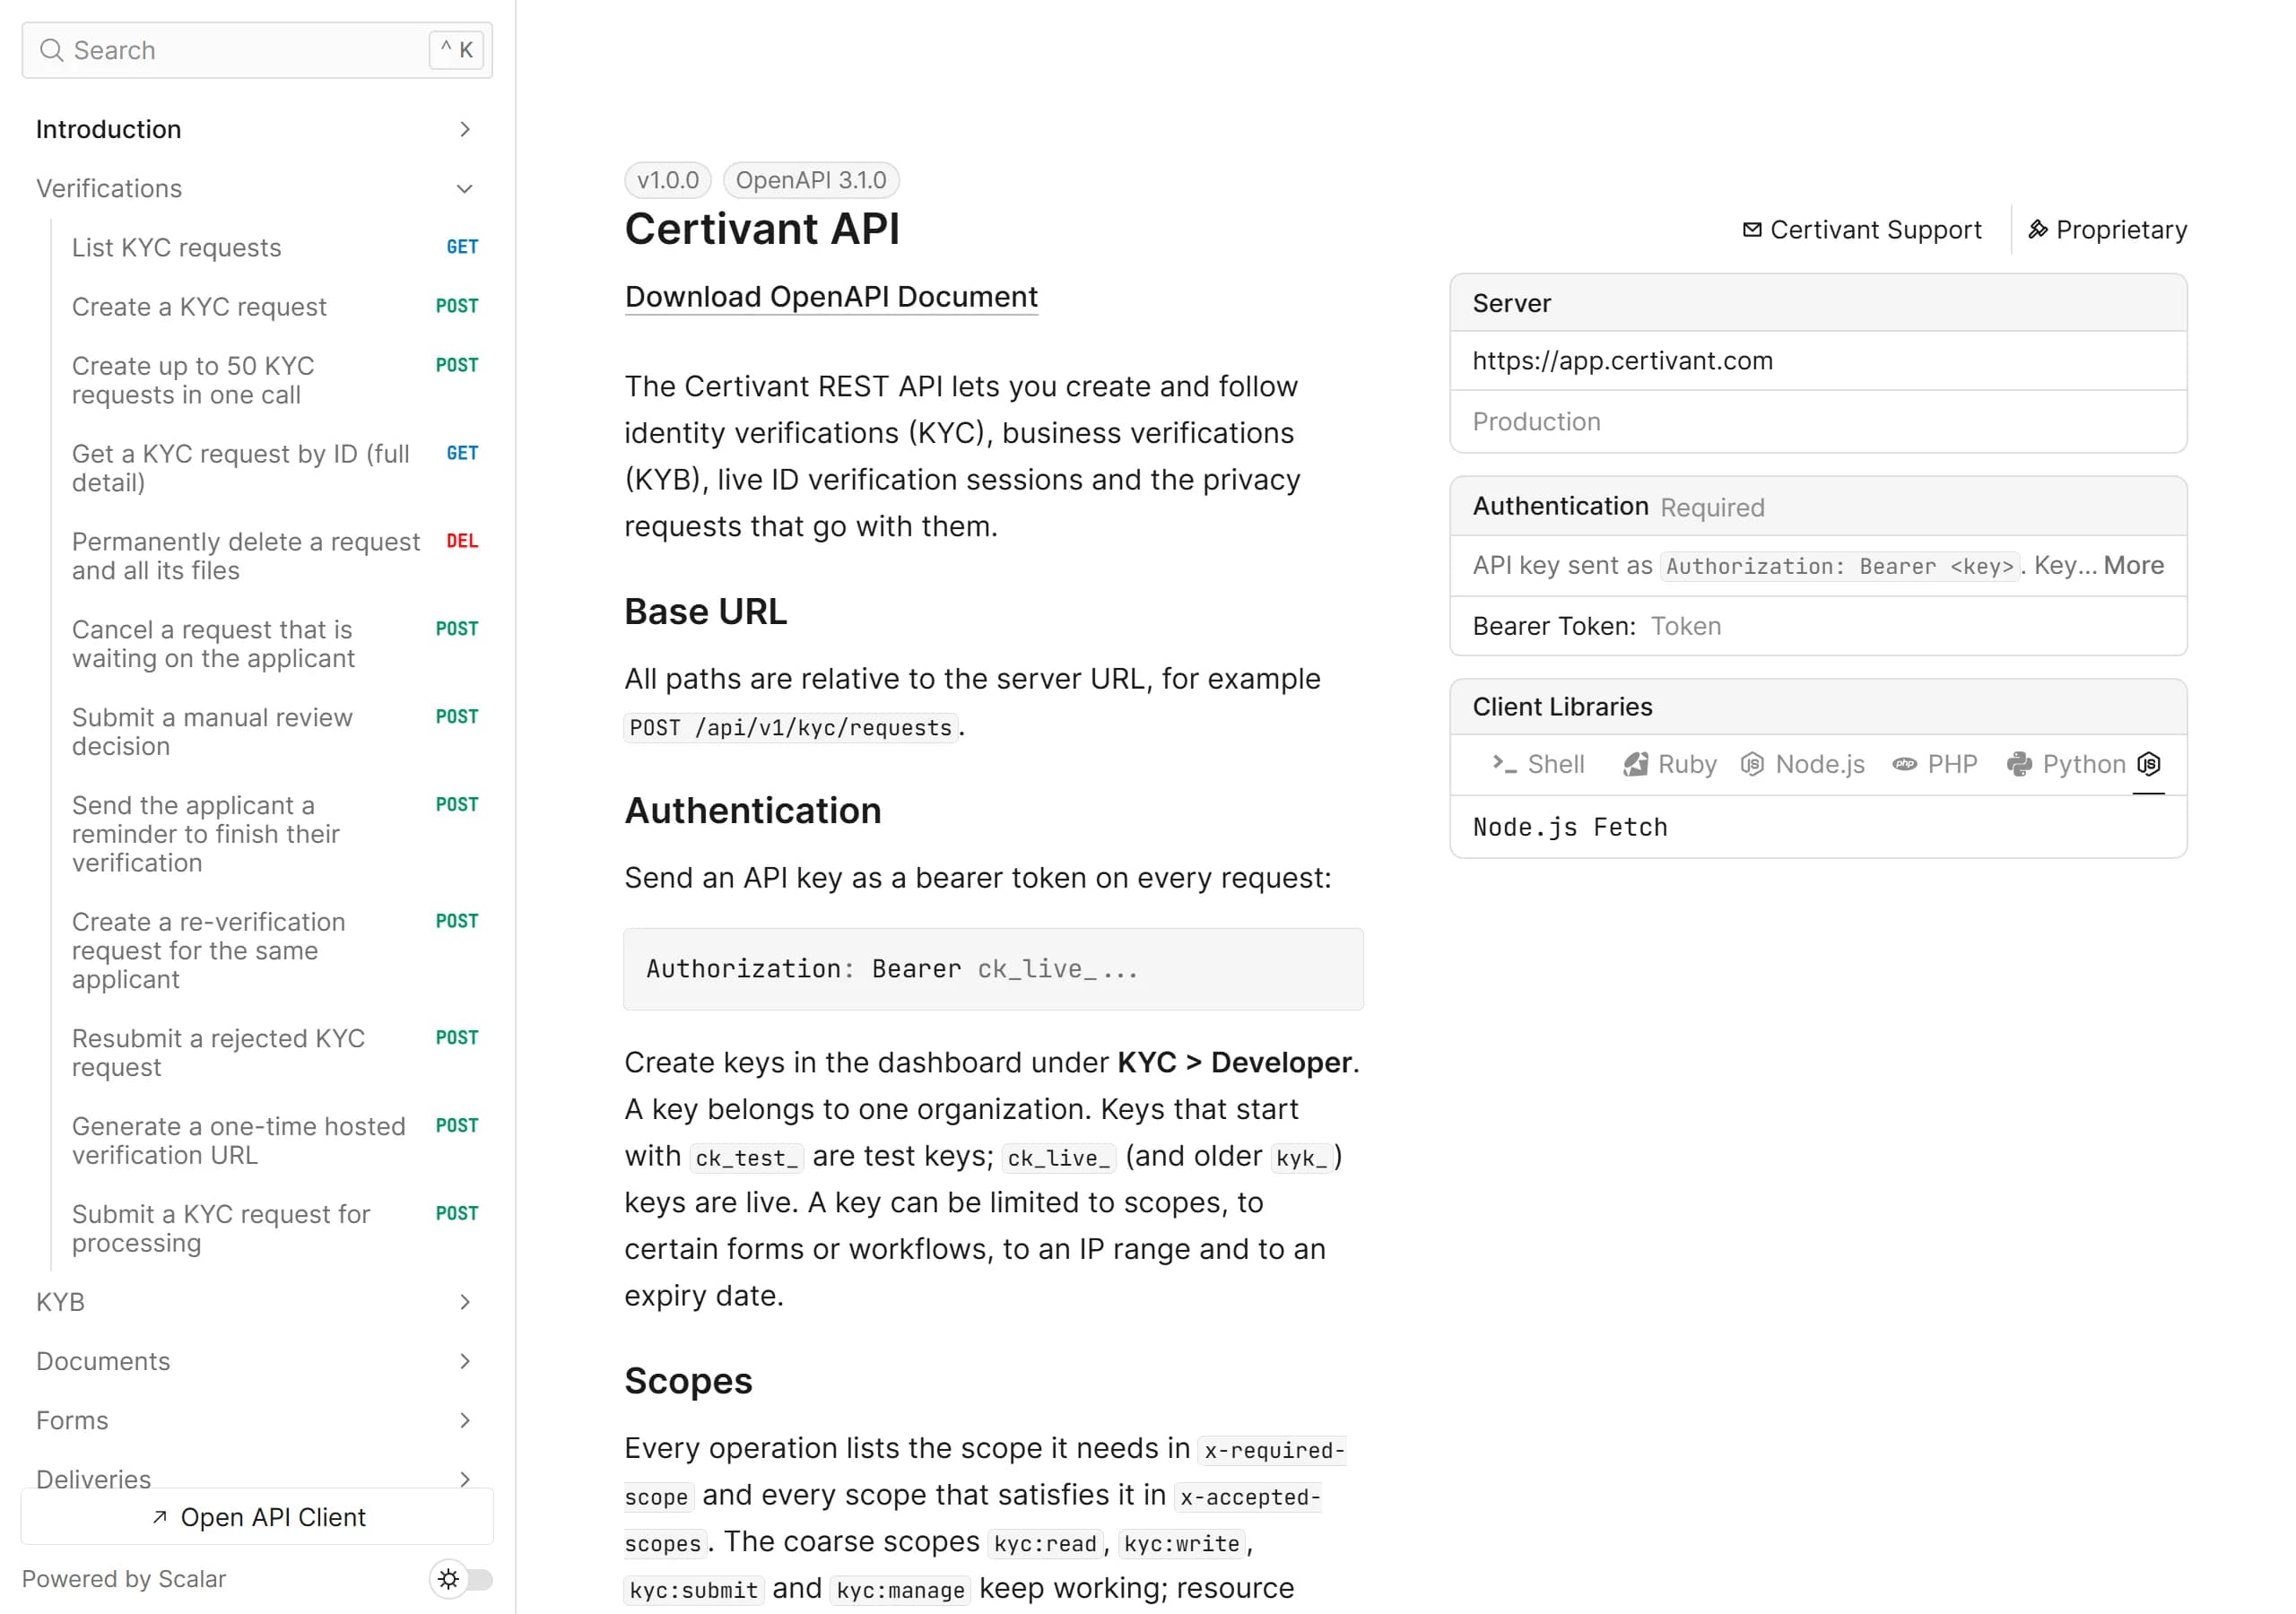
La API REST completa de Certivant como documento OpenAPI 3.1: una especificación JSON pública que puede importar en Postman o usar en un generador de código, además de una referencia interactiva con cada endpoint, esquema, ámbito y evento de webhook.
Cada endpoint que puede llamar una clave de API está descrito en un único documento OpenAPI 3.1. Es público: no requiere inicio de sesión ni clave, y se puede descargar de forma segura desde CI o desde un generador de código.
| Documento OpenAPI | /api/v1/openapi.json (alias /api/openapi.json) |
| Referencia interactiva | /api/v1/docs |
| Formato | OpenAPI 3.1.0, JSON |
| Autenticación | Authorization: Bearer <API key>: consulte Autenticación |
| Caché | Cache-Control: public, max-age=300 y un ETag; envíe If-None-Match para recibir 304 si nada ha cambiado |
El documento contiene solo la superficie de clave de API (/api/v1/...). Las rutas del panel y de administración no forman parte de él.
Qué le indica el documento
- Cada operación tiene una etiqueta (Verifications, KYB, Documents, Forms, Deliveries, Live verification, Fraud signals, EDD, Privacy, Analytics, Audit, Reuse), un
operationIdestable para los clientes generados y los esquemas de solicitud y respuesta. - Ámbitos. Cada operación indica el ámbito que necesita en
x-required-scopey todos los ámbitos que también la satisfacen enx-accepted-scopes: los ámbitos generaleskyc:*y los ámbitos por recurso, comoverifications:readoforms:write. Una operación sinx-required-scopeacepta cualquier clave válida. - Errores. Cada operación enumera las respuestas de error que puede devolver (
400,401,402,403,404,409,429,502), y todas usan el mismo sobre de error descrito en Errores. - Límites de solicitudes. Las respuestas correctas declaran las cabeceras
X-RateLimit-*; consulte Límites de solicitudes. - Webhooks. La sección
webhooksenumera cada evento que enviamos, con su esquema de payload y cómo verificar la firma. Consulte Eventos de webhook y Verificación de firma.
Referencia interactiva
Explore cada endpoint, lea los esquemas y construya solicitudes directamente aquí. Use el panel Autenticación para pegar una clave de API y enviar solicitudes reales.
Si el marco no se carga, abra la referencia directamente en /api/v1/docs.
Descargue el documento OpenAPI
# Save the spec
curl -sS https://app.certivant.com/api/v1/openapi.json -o certivant-openapi.json

# Only download again when it changed
curl -sS -D - -o /dev/null \
  -H 'If-None-Match: "<etag from your last download>"' \
  https://app.certivant.com/api/v1/openapi.json
import { writeFile } from "node:fs/promises";

const res = await fetch("https://app.certivant.com/api/v1/openapi.json");
if (!res.ok) throw new Error(`Spec download failed: ${res.status}`);

const spec = await res.json();
console.log(spec.info.title, spec.info.version, Object.keys(spec.paths).length, "paths");

await writeFile("certivant-openapi.json", JSON.stringify(spec, null, 2));
import json
import urllib.request

with urllib.request.urlopen("https://app.certivant.com/api/v1/openapi.json") as res:
    spec = json.load(res)

print(spec["info"]["title"], spec["info"]["version"], len(spec["paths"]), "paths")

with open("certivant-openapi.json", "w") as f:
    json.dump(spec, f, indent=2)
Cómo usarlo
Postman, Insomnia, Bruno. Importe la URL https://app.certivant.com/api/v1/openapi.json. Defina una variable de entorno para su clave y úsela como token Bearer en la colección.
Genere un cliente. Cualquier generador compatible con OpenAPI 3.1 funciona. Por ejemplo, con la CLI de OpenAPI Generator:
npx @openapitools/openapi-generator-cli generate \
  -i https://app.certivant.com/api/v1/openapi.json \
  -g typescript-fetch \
  -o ./certivant-client
Los ids de operación como createVerification, submitVerification y getVerification se convierten en nombres de métodos. Configure la URL del servidor y un token Bearer en la configuración del cliente generado.
Llámela sin cliente. Una primera solicitud solo necesita la clave:
curl -sS https://app.certivant.com/api/v1/kyc/requests?limit=5 \
  -H "Authorization: Bearer $CERTIVANT_API_KEY"
Mantenerse al día con los cambios
El documento se genera a partir de la API en ejecución, así que siempre coincide con los endpoints desplegados. Descárguelo de nuevo (con el ETag) cuando regenere un cliente. Trate los objetos de respuesta como abiertos: ignore los campos que no conozca, porque pueden aparecer nuevos campos opcionales.
Seguridad y límites
Cómo el servidor MCP de Certivant clasifica los datos personales, envuelve el texto controlado por el solicitante en un sobre no confiable, limita los recordatorios a 24 horas y comparte su límite de 120 solicitudes por minuto por inquilino; además, el hueco de auditoría que no debe ocultarse.
Errores
Todos los códigos de error de la API de Certivant explicados: forma de la respuesta, correspondencia con los códigos de estado HTTP, orientación de manejo para cada código y un envoltorio de reintento robusto que puede incorporar en su integración.