API-Referenz (OpenAPI)
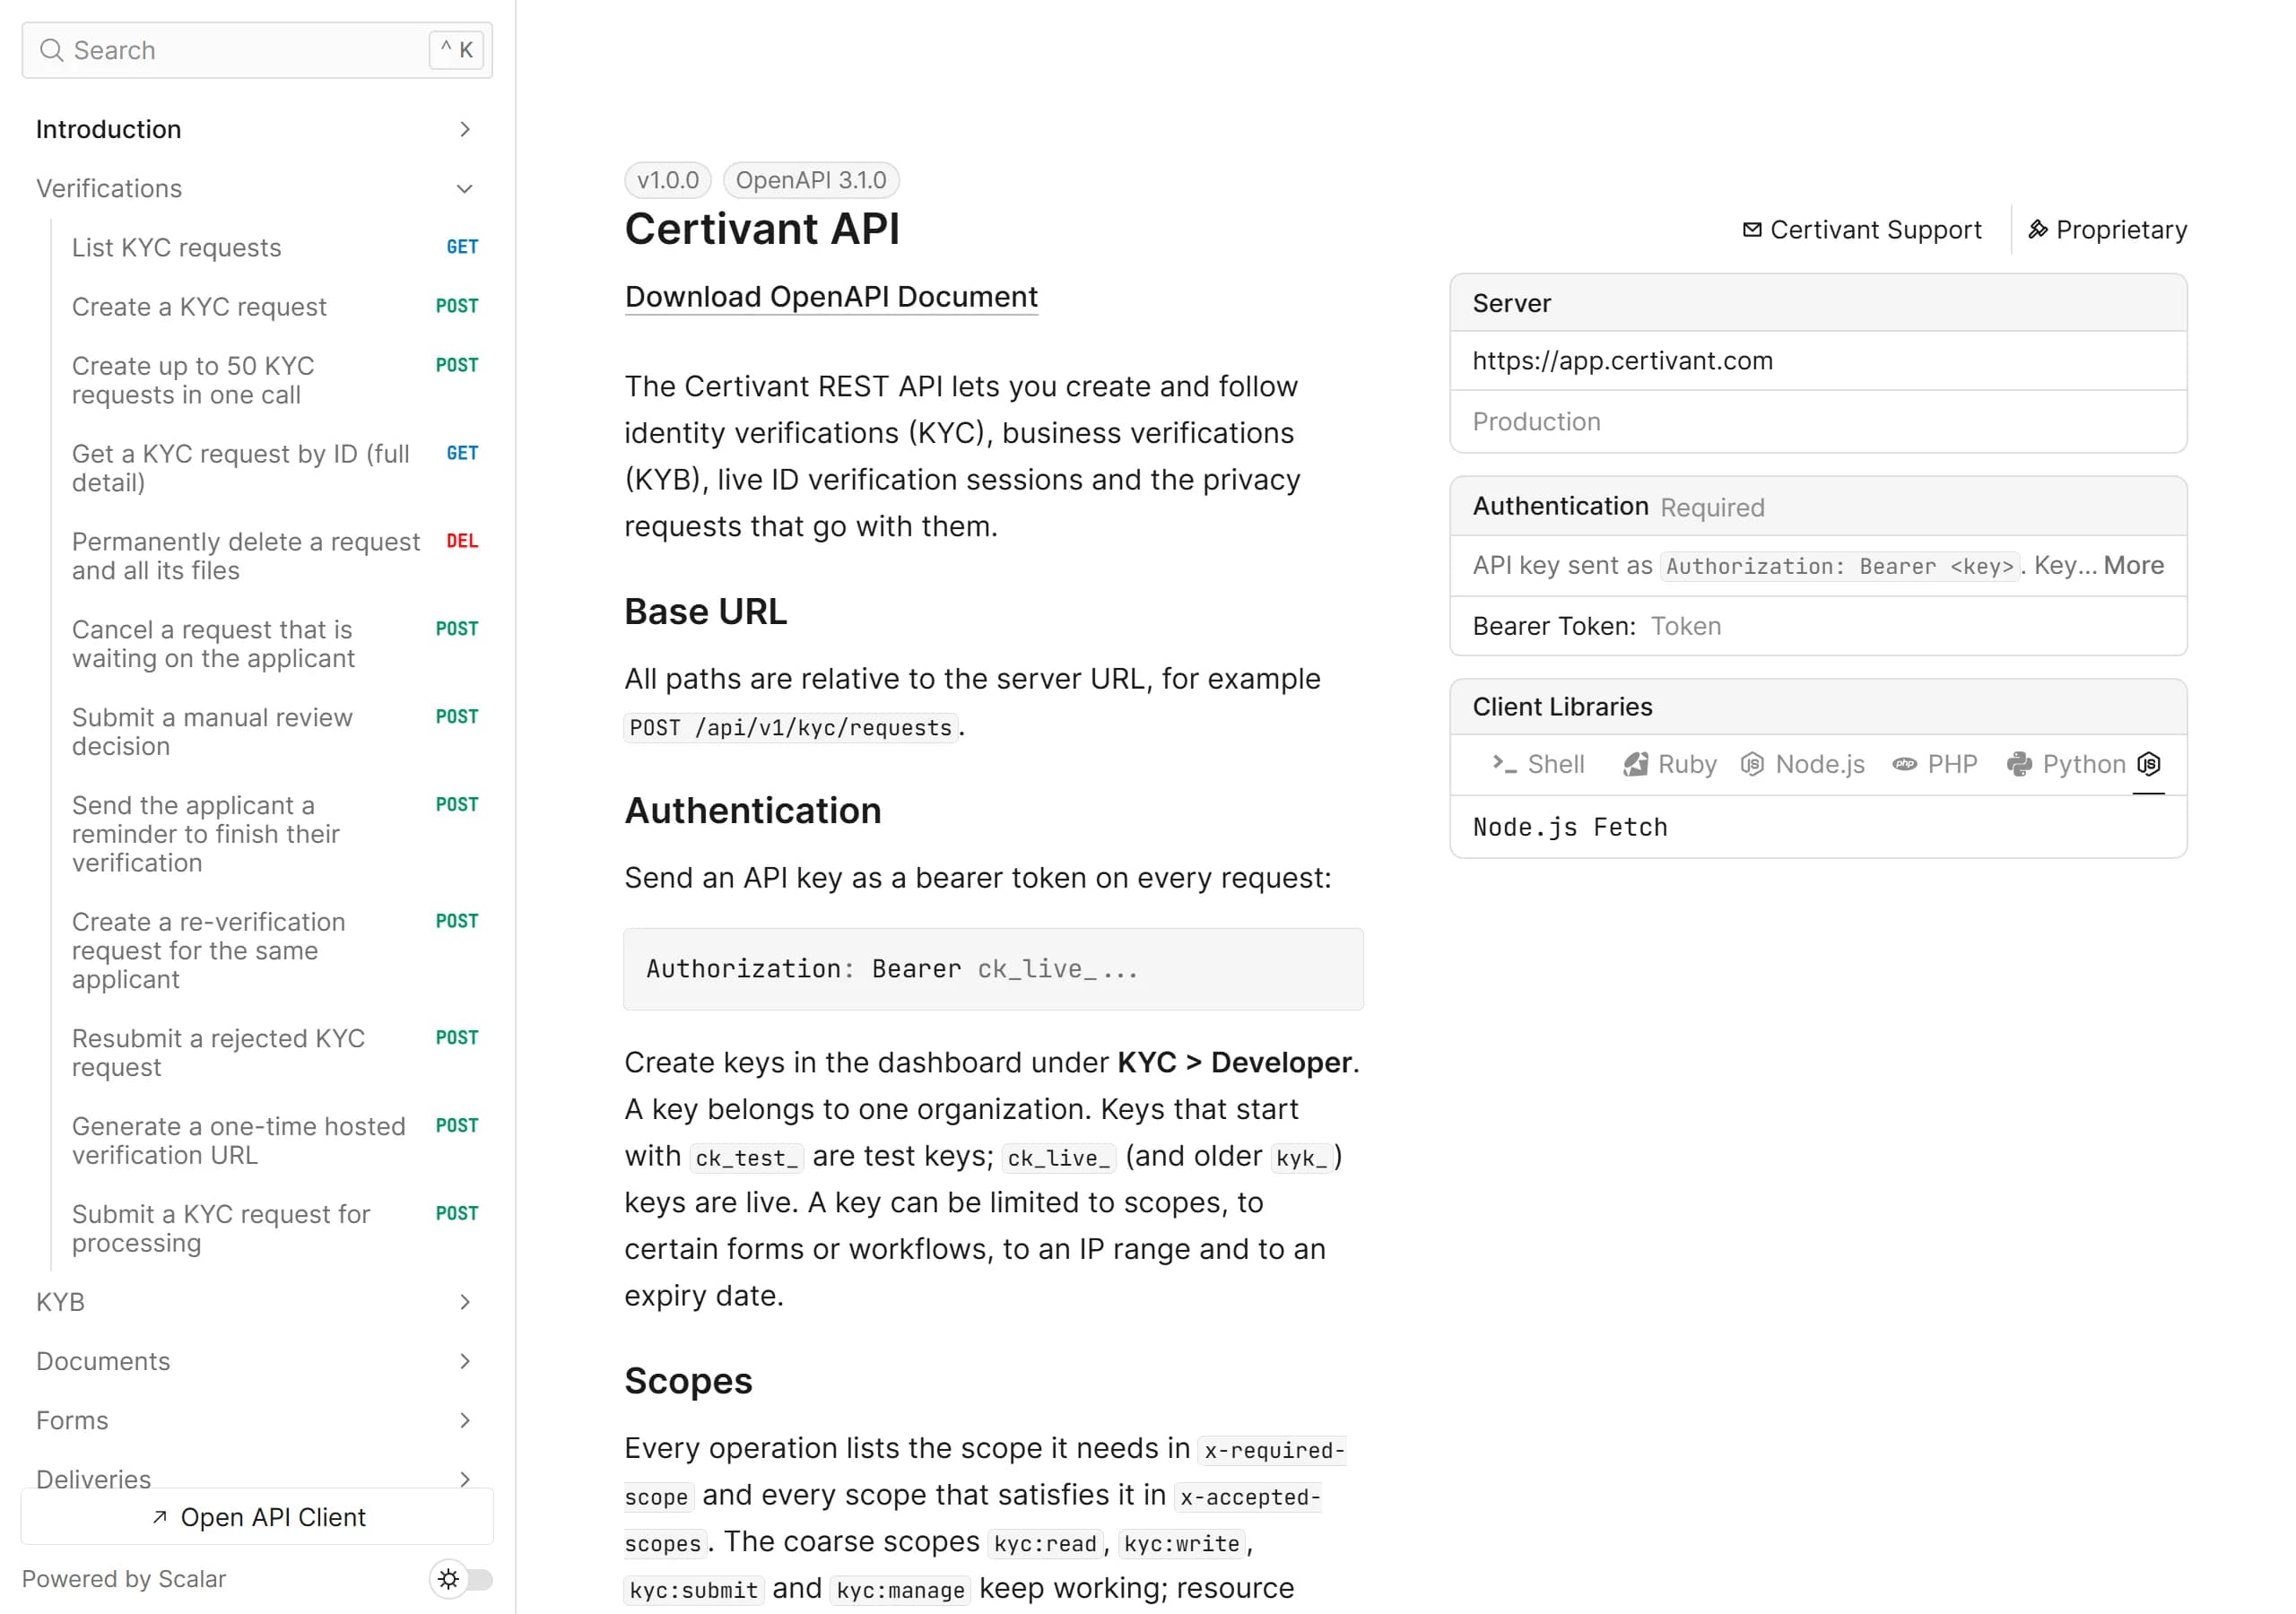
Die vollständige Certivant-REST-API als OpenAPI-3.1-Dokument — eine öffentliche JSON-Spezifikation, die Sie in Postman importieren oder einem Code-Generator übergeben können, dazu eine interaktive Referenz mit jedem Endpunkt, Schema, Berechtigungsbereich und Webhook-Ereignis.
Jeder Endpunkt, den ein API-Schlüssel aufrufen kann, ist in einem einzigen OpenAPI-3.1-Dokument beschrieben. Es ist öffentlich: keine Anmeldung, kein Schlüssel, sicher aus CI oder einem Code-Generator abrufbar.
| OpenAPI-Dokument | /api/v1/openapi.json (Alias /api/openapi.json) |
| Interaktive Referenz | /api/v1/docs |
| Format | OpenAPI 3.1.0, JSON |
| Authentifizierung | Authorization: Bearer <API key> — siehe Authentifizierung |
| Caching | Cache-Control: public, max-age=300 und ein ETag; senden Sie If-None-Match, um bei unverändertem Stand 304 zu erhalten |
Das Dokument enthält nur die Oberfläche für API-Schlüssel (/api/v1/...). Dashboard- und Verwaltungsrouten
sind nicht enthalten.
Was das Dokument Ihnen sagt
- Jede Operation hat genau einen Tag (Verifizierungen, KYB, Dokumente, Formulare, Zustellungen,
Live-Verifizierung, Betrugssignale, EDD, Datenschutz, Auswertungen, Audit, Wiederverwendung), eine stabile
operationIdfür generierte Clients und die Schemas für Anfrage und Antwort. - Berechtigungsbereiche. Jede Operation nennt den benötigten Berechtigungsbereich in
x-required-scopeund alle Berechtigungsbereiche, die ihn ebenfalls erfüllen, inx-accepted-scopes— die grobenkyc:*-Bereiche und die ressourcenbezogenen Bereiche wieverifications:readoderforms:write. Eine Operation ohnex-required-scopeakzeptiert jeden gültigen Schlüssel. - Fehler. Jede Operation listet die Fehlerantworten, die sie liefern kann (
400,401,402,403,404,409,429,502), und alle verwenden die eine Fehlerhülle, die unter Fehler beschrieben ist. - Ratenlimits. Erfolgsantworten deklarieren die Header
X-RateLimit-*; siehe Ratenlimits. - Webhooks. Der Abschnitt
webhookslistet jedes Ereignis, das wir senden, mit seinem Nutzlast-Schema und der Anleitung zur Signaturprüfung. Siehe Webhook-Ereignisse und Signaturprüfung.
Interaktive Referenz
Durchsuchen Sie jeden Endpunkt, lesen Sie die Schemas und erstellen Sie Anfragen direkt hier. Verwenden Sie das Panel Authentifizierung, um einen API-Schlüssel einzufügen und Live-Anfragen zu senden.
Wird der Rahmen nicht geladen, öffnen Sie die Referenz direkt unter /api/v1/docs.
Das OpenAPI-Dokument herunterladen
# Save the spec
curl -sS https://app.certivant.com/api/v1/openapi.json -o certivant-openapi.json

# Only download again when it changed
curl -sS -D - -o /dev/null \
  -H 'If-None-Match: "<etag from your last download>"' \
  https://app.certivant.com/api/v1/openapi.json
import { writeFile } from "node:fs/promises";

const res = await fetch("https://app.certivant.com/api/v1/openapi.json");
if (!res.ok) throw new Error(`Spec download failed: ${res.status}`);

const spec = await res.json();
console.log(spec.info.title, spec.info.version, Object.keys(spec.paths).length, "paths");

await writeFile("certivant-openapi.json", JSON.stringify(spec, null, 2));
import json
import urllib.request

with urllib.request.urlopen("https://app.certivant.com/api/v1/openapi.json") as res:
    spec = json.load(res)

print(spec["info"]["title"], spec["info"]["version"], len(spec["paths"]), "paths")

with open("certivant-openapi.json", "w") as f:
    json.dump(spec, f, indent=2)
Verwendung
Postman, Insomnia, Bruno. Importieren Sie die URL https://app.certivant.com/api/v1/openapi.json. Legen Sie
eine Umgebungsvariable für Ihren Schlüssel an und verwenden Sie sie als Bearer-Token in der Sammlung.
Einen Client generieren. Jeder Generator für OpenAPI 3.1 funktioniert. Zum Beispiel mit der OpenAPI-Generator-CLI:
npx @openapitools/openapi-generator-cli generate \
  -i https://app.certivant.com/api/v1/openapi.json \
  -g typescript-fetch \
  -o ./certivant-client
Operation-IDs wie createVerification, submitVerification und getVerification werden zu Methodennamen.
Setzen Sie die Server-URL und ein Bearer-Token in der Konfiguration des generierten Clients.
Ohne Client aufrufen. Eine erste Anfrage benötigt nur den Schlüssel:
curl -sS https://app.certivant.com/api/v1/kyc/requests?limit=5 \
  -H "Authorization: Bearer $CERTIVANT_API_KEY"
Mit Änderungen Schritt halten
Das Dokument wird aus der laufenden API erzeugt und entspricht daher immer den bereitgestellten Endpunkten.
Laden Sie es erneut herunter (mit dem ETag), wenn Sie einen Client neu generieren. Behandeln Sie
Antwortobjekte als offen: Ignorieren Sie Felder, die Sie nicht kennen, denn neue optionale Felder können
jederzeit erscheinen.
Sicherheit und Grenzen
Wie der Certivant-MCP-Server personenbezogene Daten abstuft, vom Antragsteller kontrollierten Text in eine nicht vertrauenswürdige Hülle packt, Erinnerungen auf 24 Stunden drosselt und das Ratenlimit von 120 Anfragen pro Minute je Mandant teilt — samt der Audit-Lücke, die Sie nicht übertünchen sollten.
Fehler
Jeder Fehlercode der Certivant-API erklärt — Aufbau der Antwort, Zuordnung zu HTTP-Statuscodes, Hinweise zur Behandlung je Code und ein robuster Wiederholungs-Wrapper, den Sie in Ihre Integration übernehmen können.